# AWSアカウントを接続する
### なぜAWSクラウドを接続するのか?
クラウドインフラストラクチャを保護することは、ユーザーデータを守るうえで極めて重要です。Aikidoのセキュリティチェックを活用することで、インフラストラクチャ内の設定ミスを検出し、対処することができます。
Aikidoは、[こちらのブログ記事](https://www.aikido.dev/blog/how-a-startups-cloud-got-taken-over-by-a-simple-form-that-sends-an-email)で取り上げているリスクのように、ハッカーがAWSクラウドに侵入できてしまう重大なクラウド設定ミスを明らかにします。私たちは、会社のビジネスに本当に大きな影響を与えうるリスクに焦点を当て、ノイズを削減します。
Aikidoがクラウド環境に対して実行するセキュリティチェックの一覧を確認するには、[クラウド概要ページ](https://app.aikido.dev/clouds)の「checks」タブに移動してください。AWSで絞り込むと、接続済みのAWSアカウントに対して実行される具体的なチェックを確認できます。
「AWS Organizations」を介して複数のAWSアカウントを使用し、ステージング環境と本番環境を分離している場合は、プロセスの感触をつかむために、まずステージングアカウントでAikidoを試すことをお勧めします。
### 機能
接続後、Aikidoは以下の監視を実行します:
* こちらに記載されているすべてのチェックについて、毎日コンプライアンススキャンを実行します:[https://app.aikido.dev/clouds/checks](https://app.aikido.dev/clouds/checks)
* Route 53のドメインをサブドメイン乗っ取り攻撃から監視します。
### はじめに
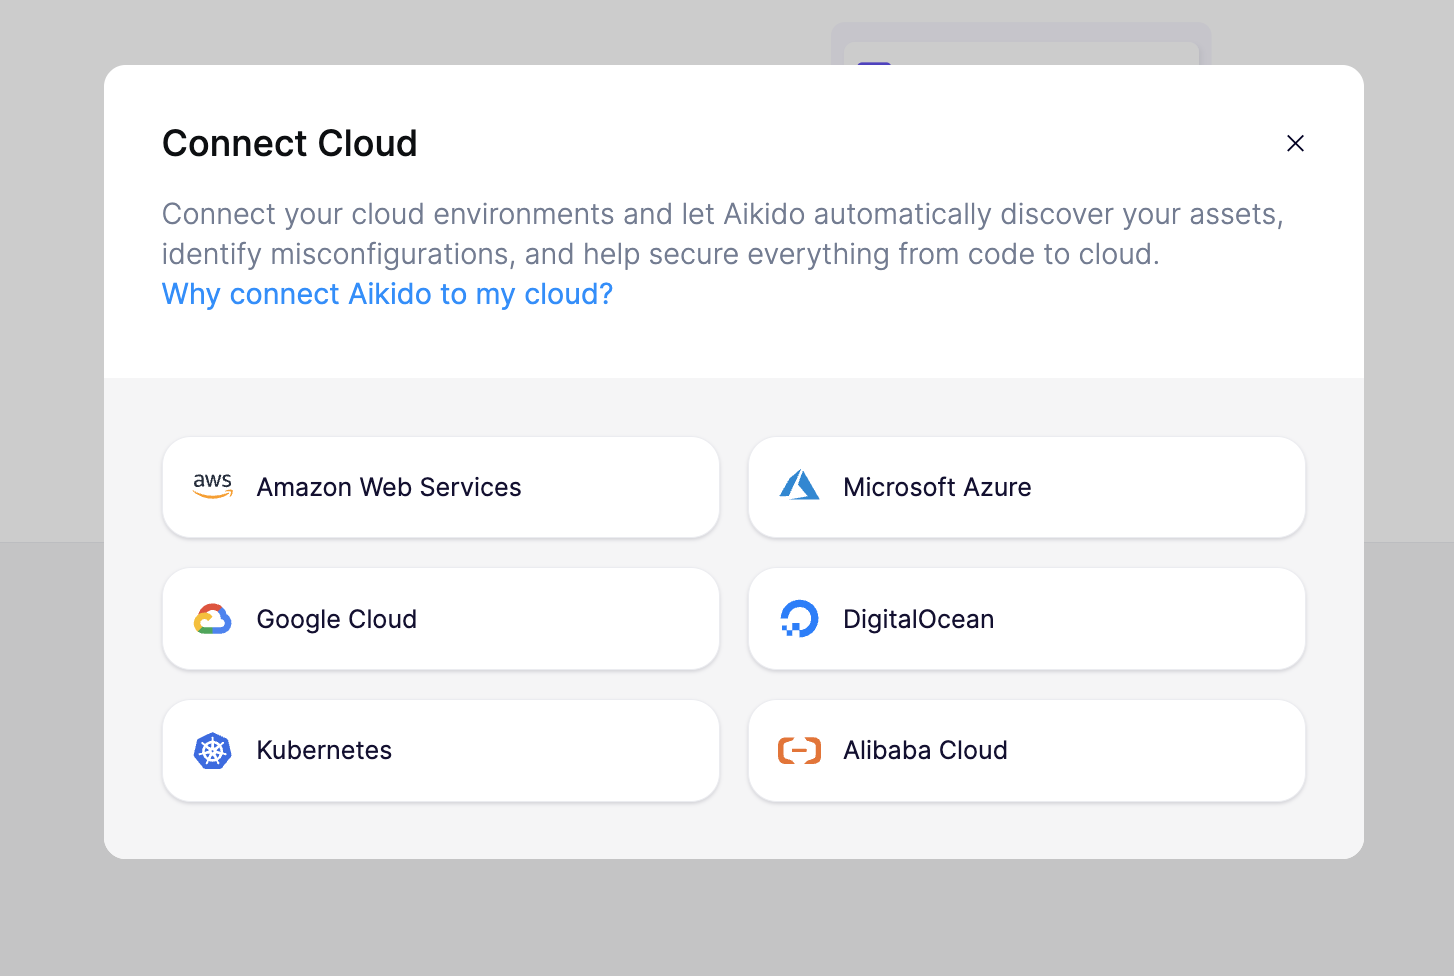
はじめるには、Aikidoの[クラウド概要ページ](https://app.aikido.dev/clouds)にアクセスし、「Connect cloud」をクリックします。ステップバイステップのセットアップウィザードに従って、AWSアカウントをAikidoに接続してください。
 Aikidoでは、AWSアカウントに新しいロールを作成する必要があります。このロールの権限により、私たちはクラウドのセキュリティ監査を行うことができますが、クラウドインフラストラクチャを編集することはできません。これは、AikidoのAWSアカウントに、お客様のアカウントで新しく作成されたロールとの信頼関係を付与することで機能します。
このロールの作成に使用される正確なCloudFormationテンプレートを確認するには、[こちらをクリック](https://aikido-cspm-templates.s3.eu-west-1.amazonaws.com/minimal-policy.json)してください。ウィザード内では、Aikidoが同等のTerraformテンプレートを生成することもできます。
ロールの作成後、Aikidoが開始するために必要なのは特定のARNのみです。アクセスキーやパスワードがAikidoと共有されることは一切ありません。
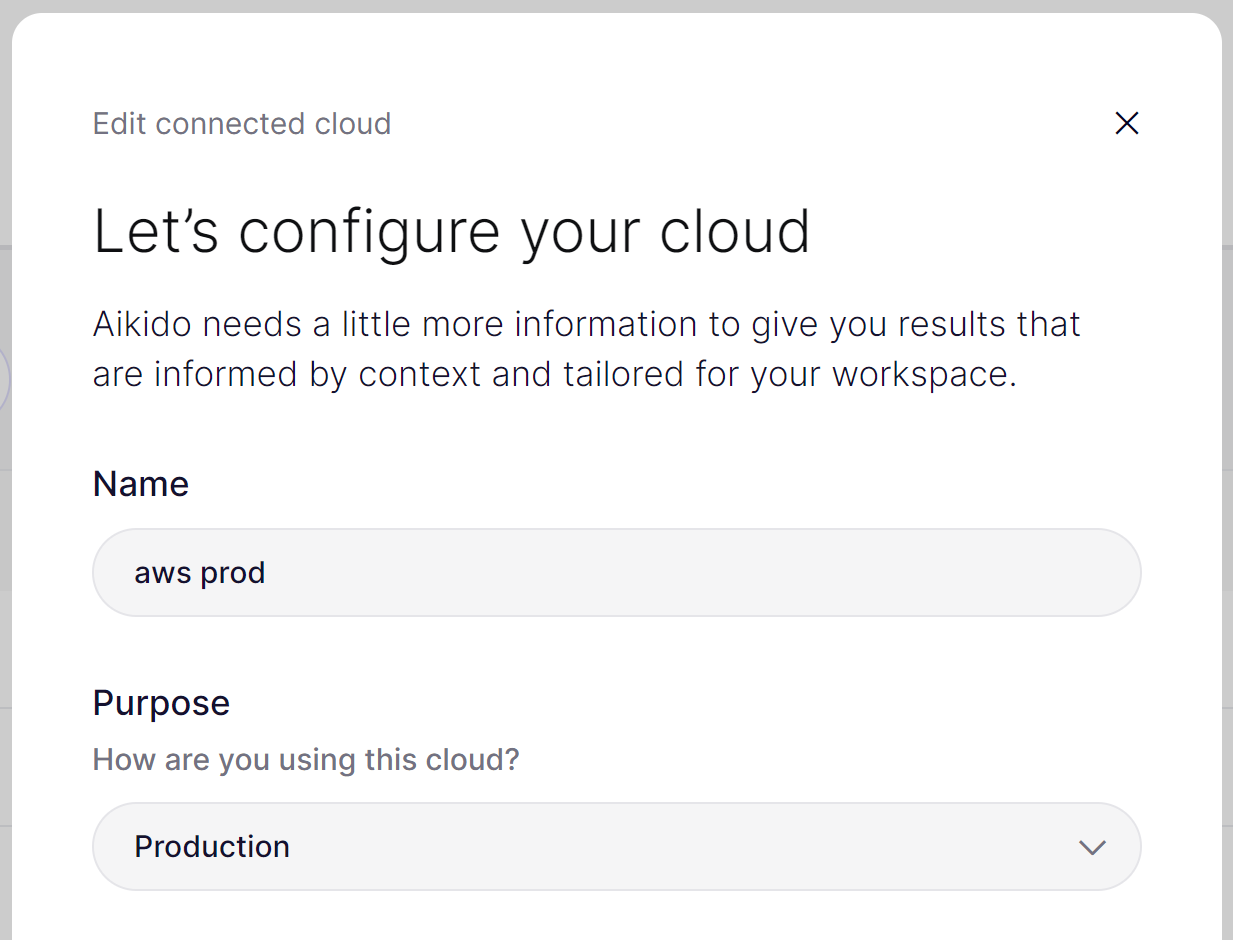
最後に、Aikidoで接続したプロジェクトに名前を付け、それが稼働する環境を指定できます。この情報は、Aikidoがビジネスへの深刻度と影響に基づいて検出結果に優先順位を付けるのに役立ちます。
アカウントを接続してから1〜2分以内に、Aikidoは脅威となりうる設定ミスを報告します。
### 高度なルール
上記のチェックに加えて、Aikidoは有効化できる補完的なチェック/ルール群を提供しています。これらを高度なクラウドルールと呼んでおり、[こちら](https://app.aikido.dev/clouds/checks?cloudCheckType=advanced)で確認できます。これらのルールのいずれかを有効にすると、数秒以内に結果([フィード](https://app.aikido.dev/queue)内の新しい課題として)が表示されます。
標準のチェックと同様に、これらはクラウド環境のスキャンのたびに評価されます。さらに、コンプライアンスレポートにもマッピングされます。デフォルトでは、高度なルールは有効化しない限り、コンプライアンスレポートで _無効_ として表示されます。