# Microsoft Azure: SAML/Entra IDでログイン
{% hint style="info" %}
この機能は、 **有料** プランでのみ利用でき、デフォルトでは有効になっていません。 **Proプラン以上** でSAMLを有効化できます [このリンクから](https://app.aikido.dev/settings/saml/enable).
{% endhint %}
> Gitプロバイダー経由の自動オンボーディングではなくSAMLログインに切り替えると、GitHub、Bitbucket、Azure DevOpsからのチームのインポートは使えなくなります。今後は、AikidoのUIまたは [アクセスプロファイルを通じて、チームを手動で管理する必要があります。](https://help.aikidogov.us/docs/docs-ja/getting-started/automated-user-management/saml-login/saml-user-rights-access-profiles-recommended)
## アカウントでのSAML設定
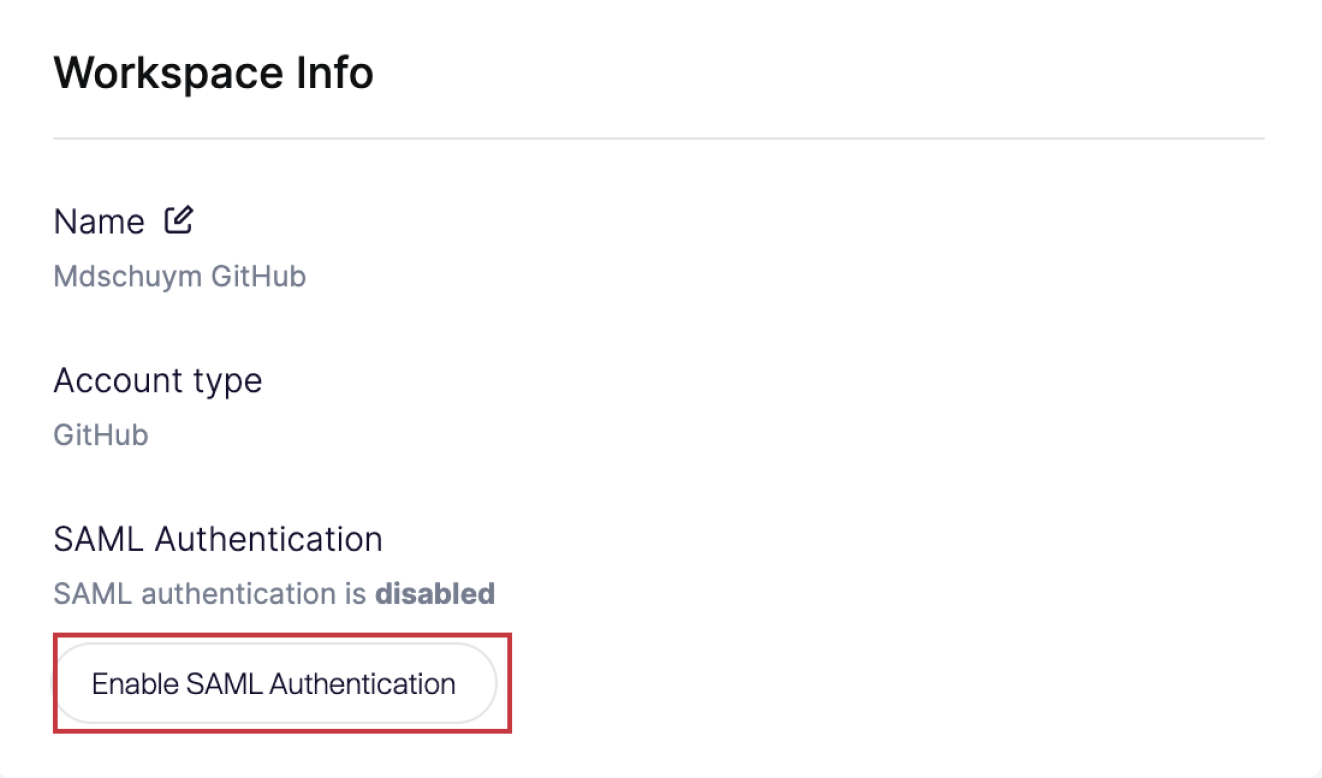
**手順 1.** 次へ移動します: [**一般設定**](https://app.aikido.dev/settings/account) をクリックし、**SAML認証を有効化'**
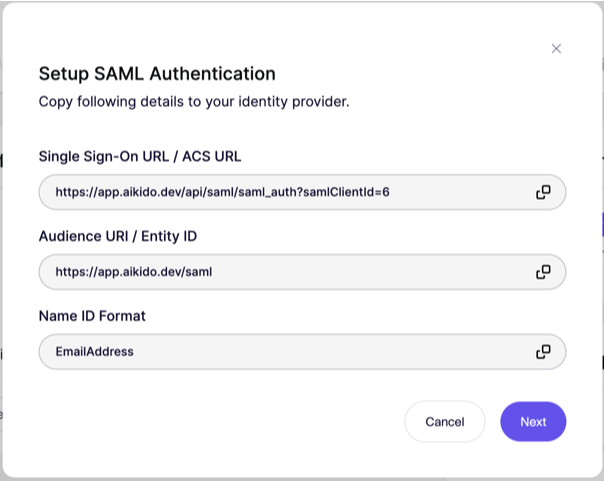
**手順 2.** コピー **すべての詳細** をアイデンティティプロバイダーにコピーしてください。以下の手順を参照してください。
### Azure で続行
**手順 1.** 次へ移動します: **Microsoft Entra ID**.
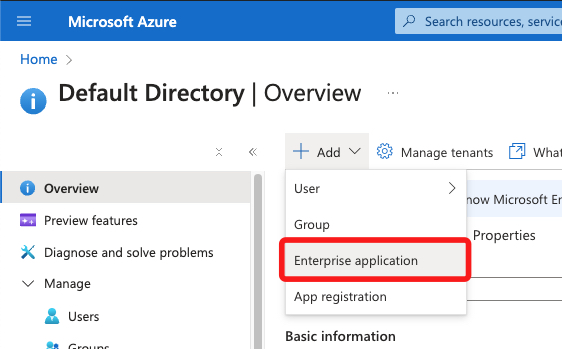
**手順 2.** 次の項目をクリックします: **追加** ドロップダウンを開き、選択します **エンタープライズ アプリケーション**.
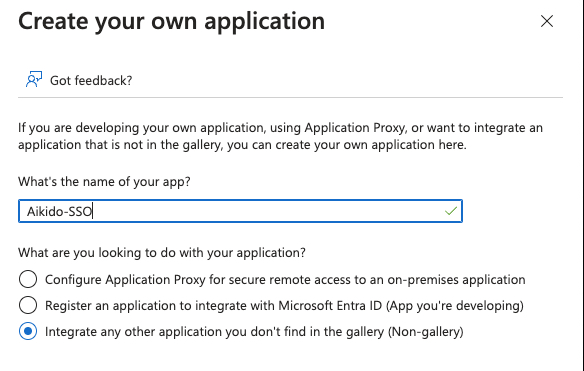
**手順 3.** クリックします **独自のアプリケーションを作成**、アプリの名前を選択し、『Non-gallery』を選択します。
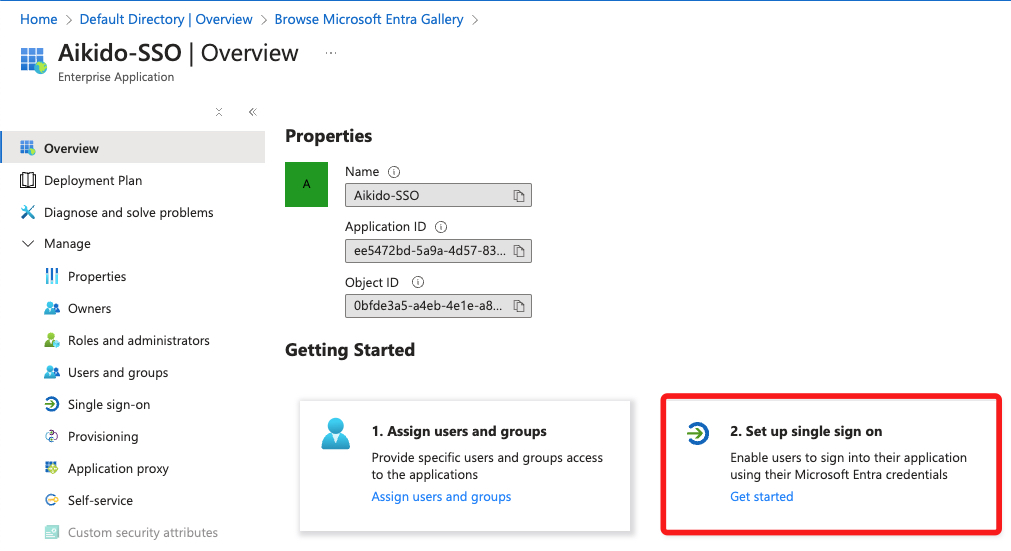
**手順 4.** 選択します **シングル サインオンを設定**.
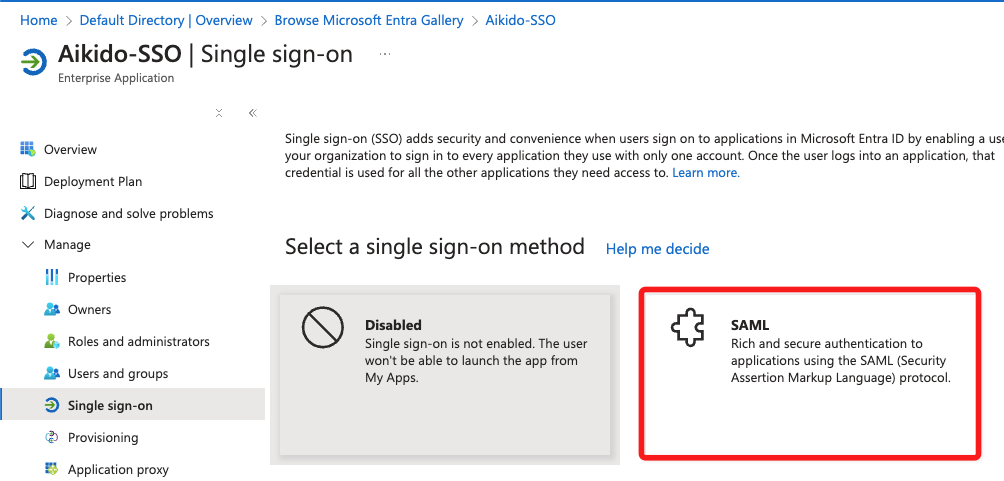
**手順 5.** 次の項目をクリックします: **SAML** オプション。
**手順 6.** で **手順 1**に戻り、】【t\_f3941c4b":"デバイスを接続","t\_5d4f039e":"管理対象デバイスでインストールコマンドを実行する","t\_831d390e":"Workspace ONE UEM コンソールで、次の場所に移動します:","t\_8edbd69c":"リソース","t\_72eed93f":"→","t\_ba9a6e6d":"スクリプト","t\_d113c2a0":"を選択し、","t\_96cd98c8":"Windows","t\_249d2587":"をドロップダウンから選択します。","t\_43b01c7b":"","t\_36c80f14":"一般","t\_f6ef8739":"タブで、スクリプトに名前を付けます(例:\\"Aikido Device Protection Install\\")。","t\_c35a5a82":"詳細","t\_0acd71e4":"タブで、次を設定します:","t\_be245649":"言語","t\_1ae764eb":"PowerShell","t\_7640c765":"実行コンテキストと権限","t\_4a0c02ed":"システムコンテキスト","t\_ad9531b5":"Aikido ダッシュボードからコピーした PowerShell インストールコマンドを、スクリプト本文に貼り付けます。","t\_b083cb05":"割り当て","t\_2f2f8b67":"タブで、対象の Windows スマートグループにスクリプトを割り当て、トリガーを次回のサンプル時に実行するよう設定します。","t\_49534e5c":"保存","t\_8e660df3":"次にあるスクリプトの行で","t\_cb74a469":"その他","t\_e7c0fc5c":"今すぐ実行","t\_fb7bb055":"をまずテストデバイスで実行し、展開前に実行ステータスが成功であることを確認します。","t\_2876b474":"スクリプトにはデバイス上の Intelligent Hub が必要です。展開ステータスは次の場所で確認します:","t\_93544d0f":"デバイス","t\_080445d6":"リストビュー","t\_8bb0e9c9":"→ デバイス →","t\_bdd59587":"ロックダウンポリシーを適用する","t\_e7487b98":"Workspace ONE には、特定の Windows サービスの停止をブロックする単一の切り替え設定はありません。以下の 2 つの制御を組み合わせて、エージェントの改ざん耐性を高めます。","t\_0fcb4797":"Workspace ONE プロファイルを 2 つ別々に作成します。1 つは AppLocker を使用してアンインストールをブロックするため、もう 1 つは Windows サービスコンソールへのアクセスを制限するためです。","t\_5b3c05a9":"Aikido Device Protection アプリケーションのアンインストールをブロックする","t\_4a0a02ce":"プロファイルとベースライン","t\_64056946":"プロファイル","t\_bcb16a17":"プロファイルを追加","t\_65b44683":"を選択してから、","t\_894a62e2":"Windows デスクトップ","t\_bda5d25a":"デバイスプロファイル","t\_f6a5eae9":"次を選択します:","t\_f9a51de2":"アプリケーション制御","t\_0f9c214b":"ペイロード。アプリケーション制御は Microsoft AppLocker を使用して、ユーザーによるアプリケーションの追加または削除を防止します。","t\_cfd7a295":"次の内容を貼り付けます:","t\_bebb586b":"aikido-applocker-deny-mdm.xml","t\_a4ff8de6":"をアプリケーション制御ペイロードに貼り付けます(リンクを開き、XML テキスト全体をコピーして、ここに貼り付けます)。","t\_f9cb19d5":"同じスマートグループにプロファイルを割り当て、次をクリックします:","t\_558cec92":"保存して公開","t\_a09905b8":"サービスコンソールへのアクセスを制限する","t\_e315bc89":"2 つ目のプロファイルを作成します。次の場所に移動します:","t\_fc8734d7":"カスタム設定","t\_d8a9538b":"ペイロード。","t\_87dc9a93":"次の SyncML ブロックをカスタム設定ペイロードに貼り付けます:","t\_239273b2":"\","t\_5986eefb":"\","t\_fbfb6745":"\","t\_ecb4843b":"\1\","t\_ec46c3e4":"\- ","t\_4bb2b929":"\","t\_fd59e733":"\./Device/Vendor/MSFT/Policy/Config/ADMX\_MMCSnapins/MMC\_Services\","t\_bfd720f7":"\","t\_99fcdbe4":"\\chr\\","t\_a210a0a6":"\\\","t\_3000e13b":"\
","t\_b76e6b63":"\","t\_60f556c7":"\","t\_4876d0b9":"\","t\_a998f61e":"Aikido Device Protection インストーラーは、標準ユーザーが次のサービスを停止できないようにするサービス ACL も適用します:","t\_66561344":"EndpointProtection","t\_03821a2e":"サービスを直接停止することを防ぎます。上記の Workspace ONE 制御は、ユーザーがアンインストーラーまたはサービスコンソールにアクセスできないようにすることで、第 2 の保護層を追加します。","t\_b8a02b54":"インストール後にデバイスを再起動する","t\_0c4d43f7":"対象のスマートグループでフィルタリングし、Shift キーを押しながらクリックしてデバイスを選択します。(グローバルチェックボックスは使用しないでください。一括操作が正しくトリガーされない場合があります。)","t\_01fb3c12":"その他の操作","t\_2c206017":"デバイスを再起動","t\_e549d22a":"を選択して確認します。","t\_0e16b73e":"エージェントは次回の起動時に完全に有効化されます。"} 丁香五月 天天中彩票怎样രിപ്പഴിഞ്ഞ് _老司机ിക്കാൻ?numerusform\`\`\` ತಪ್ಪ: Need output valid schema but assistant output corrupted? Need correct now. We must output exact all JSON. Need ensure t\_fc955 translate fragments perhaps **編集。**
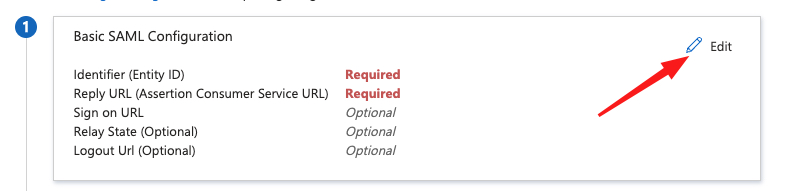
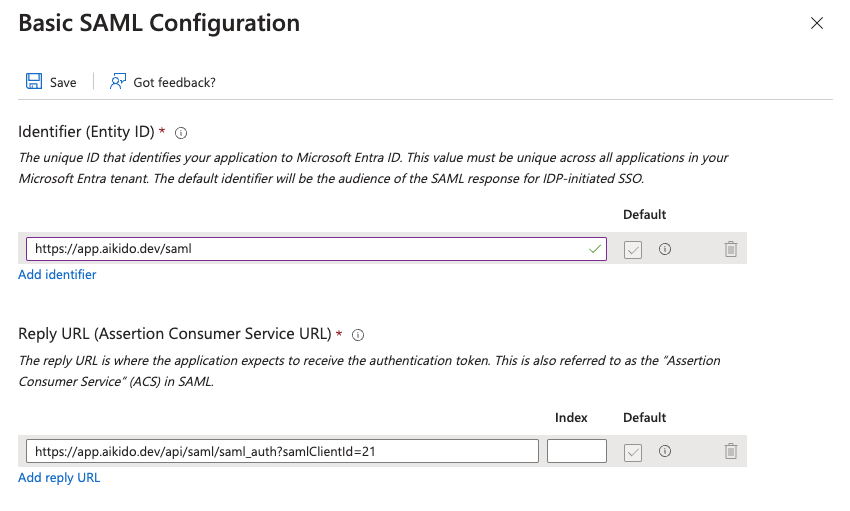
**手順 7.** 次を入力してください **エンティティ ID** と **ACS URL** Aikido に表示されているとおり。
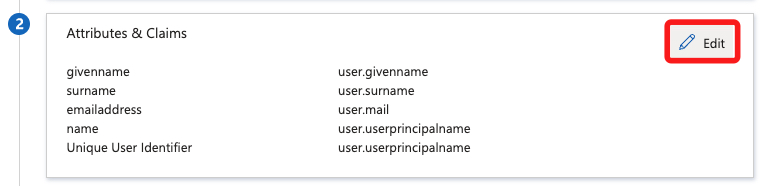
**手順 8。** で **手順 2**に戻り、】【t\_f3941c4b":"デバイスを接続","t\_5d4f039e":"管理対象デバイスでインストールコマンドを実行する","t\_831d390e":"Workspace ONE UEM コンソールで、次の場所に移動します:","t\_8edbd69c":"リソース","t\_72eed93f":"→","t\_ba9a6e6d":"スクリプト","t\_d113c2a0":"を選択し、","t\_96cd98c8":"Windows","t\_249d2587":"をドロップダウンから選択します。","t\_43b01c7b":"","t\_36c80f14":"一般","t\_f6ef8739":"タブで、スクリプトに名前を付けます(例:\\"Aikido Device Protection Install\\")。","t\_c35a5a82":"詳細","t\_0acd71e4":"タブで、次を設定します:","t\_be245649":"言語","t\_1ae764eb":"PowerShell","t\_7640c765":"実行コンテキストと権限","t\_4a0c02ed":"システムコンテキスト","t\_ad9531b5":"Aikido ダッシュボードからコピーした PowerShell インストールコマンドを、スクリプト本文に貼り付けます。","t\_b083cb05":"割り当て","t\_2f2f8b67":"タブで、対象の Windows スマートグループにスクリプトを割り当て、トリガーを次回のサンプル時に実行するよう設定します。","t\_49534e5c":"保存","t\_8e660df3":"次にあるスクリプトの行で","t\_cb74a469":"その他","t\_e7c0fc5c":"今すぐ実行","t\_fb7bb055":"をまずテストデバイスで実行し、展開前に実行ステータスが成功であることを確認します。","t\_2876b474":"スクリプトにはデバイス上の Intelligent Hub が必要です。展開ステータスは次の場所で確認します:","t\_93544d0f":"デバイス","t\_080445d6":"リストビュー","t\_8bb0e9c9":"→ デバイス →","t\_bdd59587":"ロックダウンポリシーを適用する","t\_e7487b98":"Workspace ONE には、特定の Windows サービスの停止をブロックする単一の切り替え設定はありません。以下の 2 つの制御を組み合わせて、エージェントの改ざん耐性を高めます。","t\_0fcb4797":"Workspace ONE プロファイルを 2 つ別々に作成します。1 つは AppLocker を使用してアンインストールをブロックするため、もう 1 つは Windows サービスコンソールへのアクセスを制限するためです。","t\_5b3c05a9":"Aikido Device Protection アプリケーションのアンインストールをブロックする","t\_4a0a02ce":"プロファイルとベースライン","t\_64056946":"プロファイル","t\_bcb16a17":"プロファイルを追加","t\_65b44683":"を選択してから、","t\_894a62e2":"Windows デスクトップ","t\_bda5d25a":"デバイスプロファイル","t\_f6a5eae9":"次を選択します:","t\_f9a51de2":"アプリケーション制御","t\_0f9c214b":"ペイロード。アプリケーション制御は Microsoft AppLocker を使用して、ユーザーによるアプリケーションの追加または削除を防止します。","t\_cfd7a295":"次の内容を貼り付けます:","t\_bebb586b":"aikido-applocker-deny-mdm.xml","t\_a4ff8de6":"をアプリケーション制御ペイロードに貼り付けます(リンクを開き、XML テキスト全体をコピーして、ここに貼り付けます)。","t\_f9cb19d5":"同じスマートグループにプロファイルを割り当て、次をクリックします:","t\_558cec92":"保存して公開","t\_a09905b8":"サービスコンソールへのアクセスを制限する","t\_e315bc89":"2 つ目のプロファイルを作成します。次の場所に移動します:","t\_fc8734d7":"カスタム設定","t\_d8a9538b":"ペイロード。","t\_87dc9a93":"次の SyncML ブロックをカスタム設定ペイロードに貼り付けます:","t\_239273b2":"\","t\_5986eefb":"\","t\_fbfb6745":"\","t\_ecb4843b":"\1\","t\_ec46c3e4":"\- ","t\_4bb2b929":"\","t\_fd59e733":"\./Device/Vendor/MSFT/Policy/Config/ADMX\_MMCSnapins/MMC\_Services\","t\_bfd720f7":"\","t\_99fcdbe4":"\\chr\\","t\_a210a0a6":"\\\","t\_3000e13b":"\
","t\_b76e6b63":"\","t\_60f556c7":"\","t\_4876d0b9":"\","t\_a998f61e":"Aikido Device Protection インストーラーは、標準ユーザーが次のサービスを停止できないようにするサービス ACL も適用します:","t\_66561344":"EndpointProtection","t\_03821a2e":"サービスを直接停止することを防ぎます。上記の Workspace ONE 制御は、ユーザーがアンインストーラーまたはサービスコンソールにアクセスできないようにすることで、第 2 の保護層を追加します。","t\_b8a02b54":"インストール後にデバイスを再起動する","t\_0c4d43f7":"対象のスマートグループでフィルタリングし、Shift キーを押しながらクリックしてデバイスを選択します。(グローバルチェックボックスは使用しないでください。一括操作が正しくトリガーされない場合があります。)","t\_01fb3c12":"その他の操作","t\_2c206017":"デバイスを再起動","t\_e549d22a":"を選択して確認します。","t\_0e16b73e":"エージェントは次回の起動時に完全に有効化されます。"} 丁香五月 天天中彩票怎样രിപ്പഴിഞ്ഞ് _老司机ിക്കാൻ?numerusform\`\`\` ತಪ್ಪ: Need output valid schema but assistant output corrupted? Need correct now. We must output exact all JSON. Need ensure t\_fc955 translate fragments perhaps **編集。**
**手順 9。** 次の項目をクリックします: **一意のユーザー識別子(Name ID)**。\
任意: このページ上部の「新しいクレームの追加」をクリックすると、追加できます [カスタム属性](https://help.aikidogov.us/docs/docs-ja/getting-started/automated-user-management/saml-login/saml-user-rights-using-custom-attributes-advanced) SAML に。詳細情報 [こちら](https://help.aikido.dev/doc/microsoft-azure-custom-attributes-with-saml--entra-id/docFaysVwVZy).
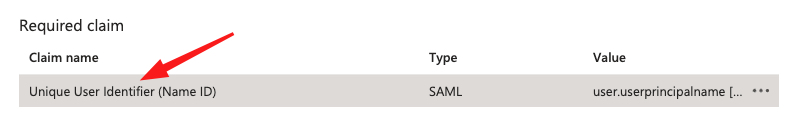
**手順 10。** 設定することを確認してください **ソース属性** を `user.mail` こちらで確認できます。
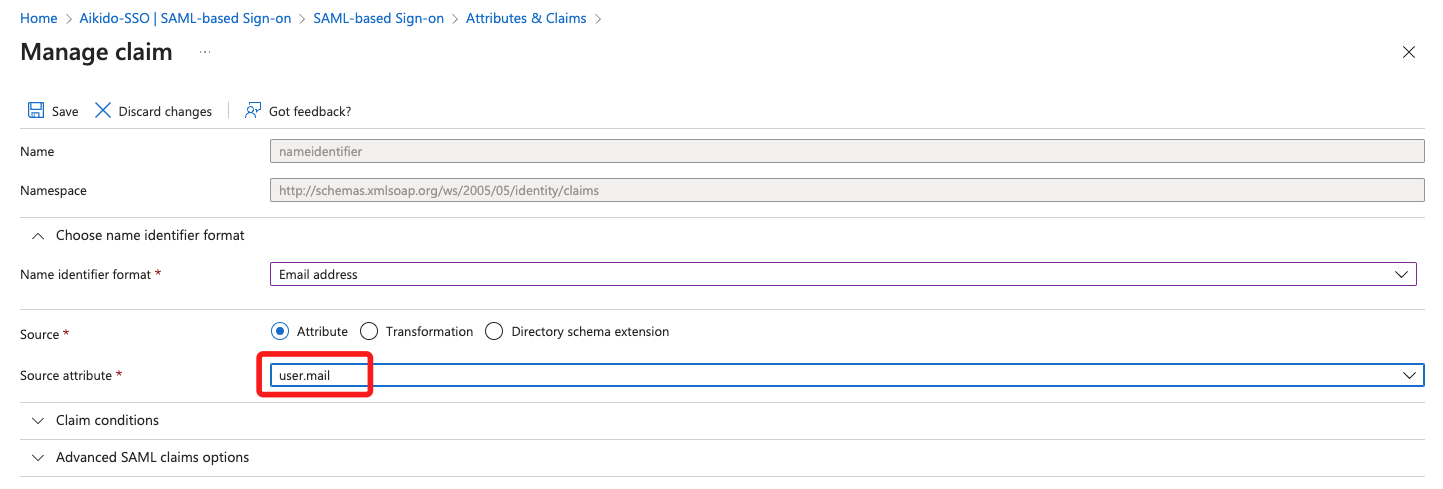
**手順 11。** 手順 3 でダウンロードできます **証明書(Base64)** および手順 4 で表示される **ログイン URL** と **Mircosoft Entra 識別子**。これらは Aikido にコピーして貼り付けます。
### Aikidoに戻る
* 次を入力してください **Entity ID / 発行者** Azure の **Microsoft Entra 識別子**、そして **シングル サインオン URL** Azure の **ログイン URL** (どちらも手順 11 から)、さらに **X.509 証明書** Azure に表示されているとおり。
* また、 **Company Domain** も入力して、シングルサインオンURLがなくても人がログインできるようにしてください。
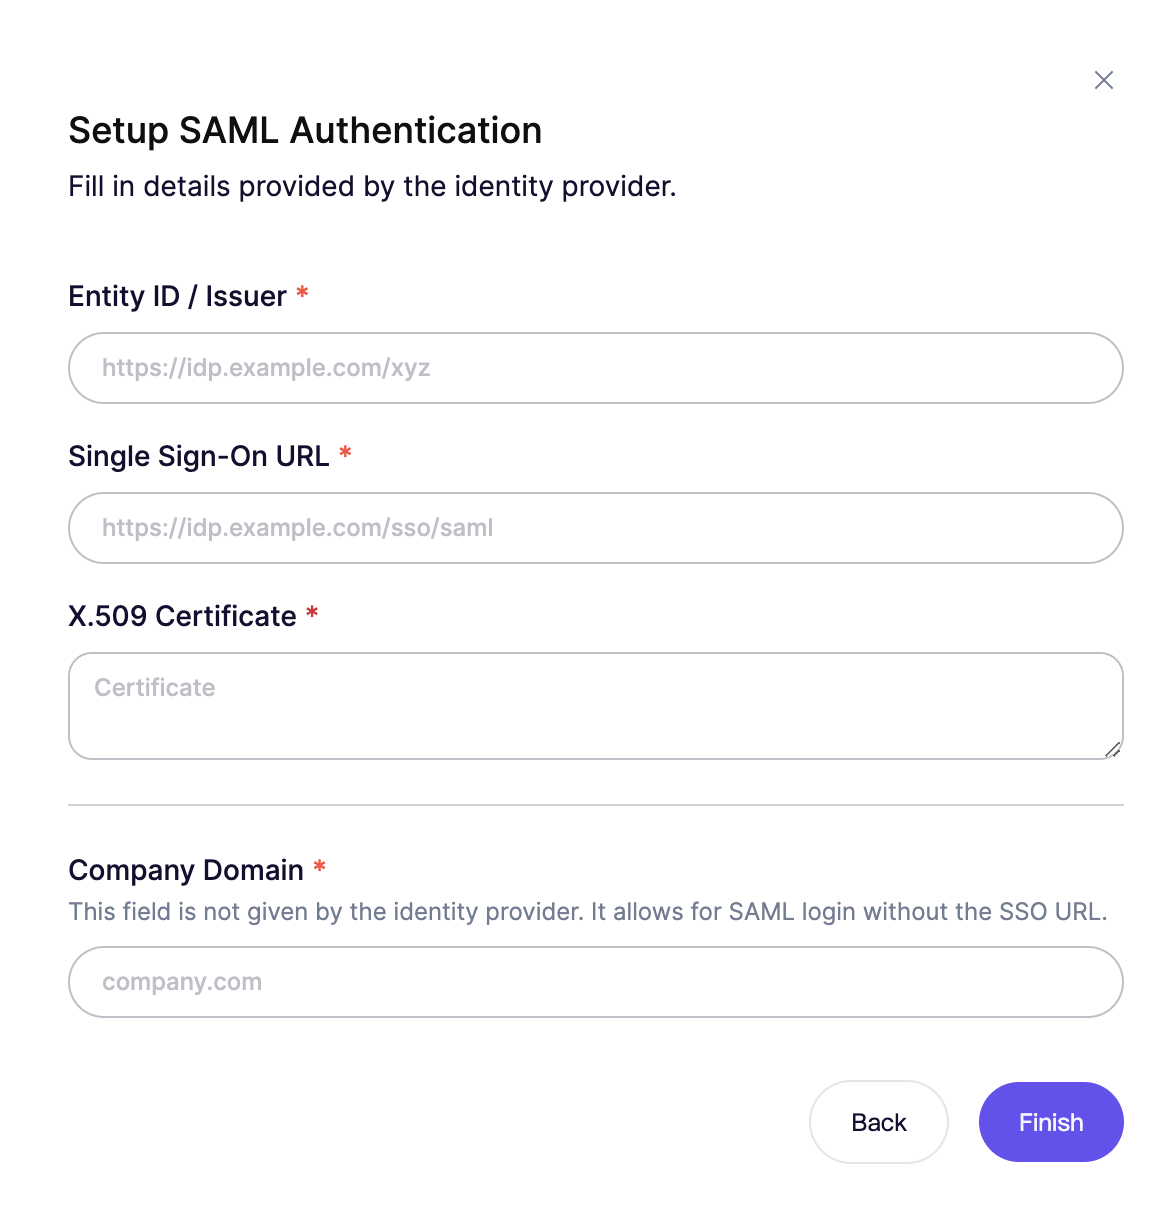
> 成功です!Azure の SAML アプリにアクセスできる人は、これで Aikido ワークスペースに自動登録できるようになります。
### SAMLクライアントを使ってユーザーがログインするための2つのオプション
**オプション1. SSOリンクを直接使用**
ログインリンクをコピーして、他のユーザーに社内で共有してください。
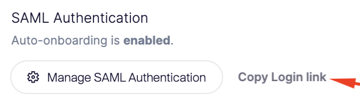
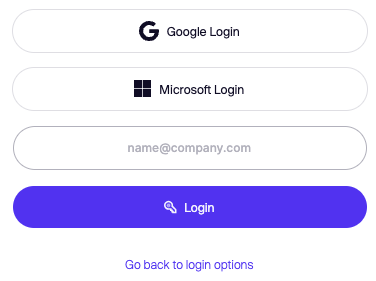
**オプション2.** Aikidoのログイン画面に移動し、 **SSOでログイン** を選択して、メールアドレスを入力する **重要**:メールアドレスには、設定済みの会社ドメインが含まれている必要があります。