# 攻撃の波への保護
インターネットは自動化ツールによって常にスキャンされています。Nuclei、ZAP、Wapiti、SQLMap などのセキュリティスキャナーは、アプリケーションの脆弱性を探り、機密ファイルを探したり、隠しディレクトリを試したり、悪意のあるペイロードを注入したりします。こうした偵察の試みは、CPU サイクルを無駄にし、延々と 404 エラーを生み出すリクエストでサーバーをあふれさせます。
## 仕組み
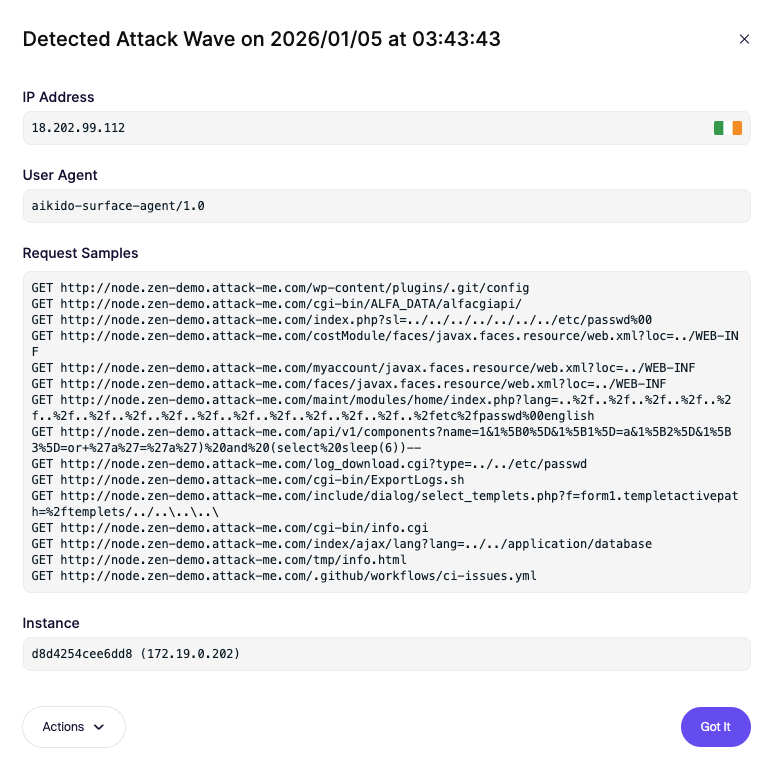
Zen は、探索パターンを見つけることで、こうした攻撃の波をリアルタイムで自動検知します。たとえば次のようなものです:
* 1分以内に 15 件の不審なリクエストを送信する IP。
* .env や wp-config.php などのファイルへのアクセス試行。
* .git/config のような隠しディレクトリへのリクエスト。
* SQL インジェクションエラーを引き起こすよう設計されたペイロード。
このような挙動が検知されると、Zen はそれを攻撃の波としてフラグ付けします。これにより、セキュリティの姿勢は事後対応型から先回り型へと変わり、誰が体系的にアプリケーションを探っているのかを即座に把握できます。
## 表示される内容
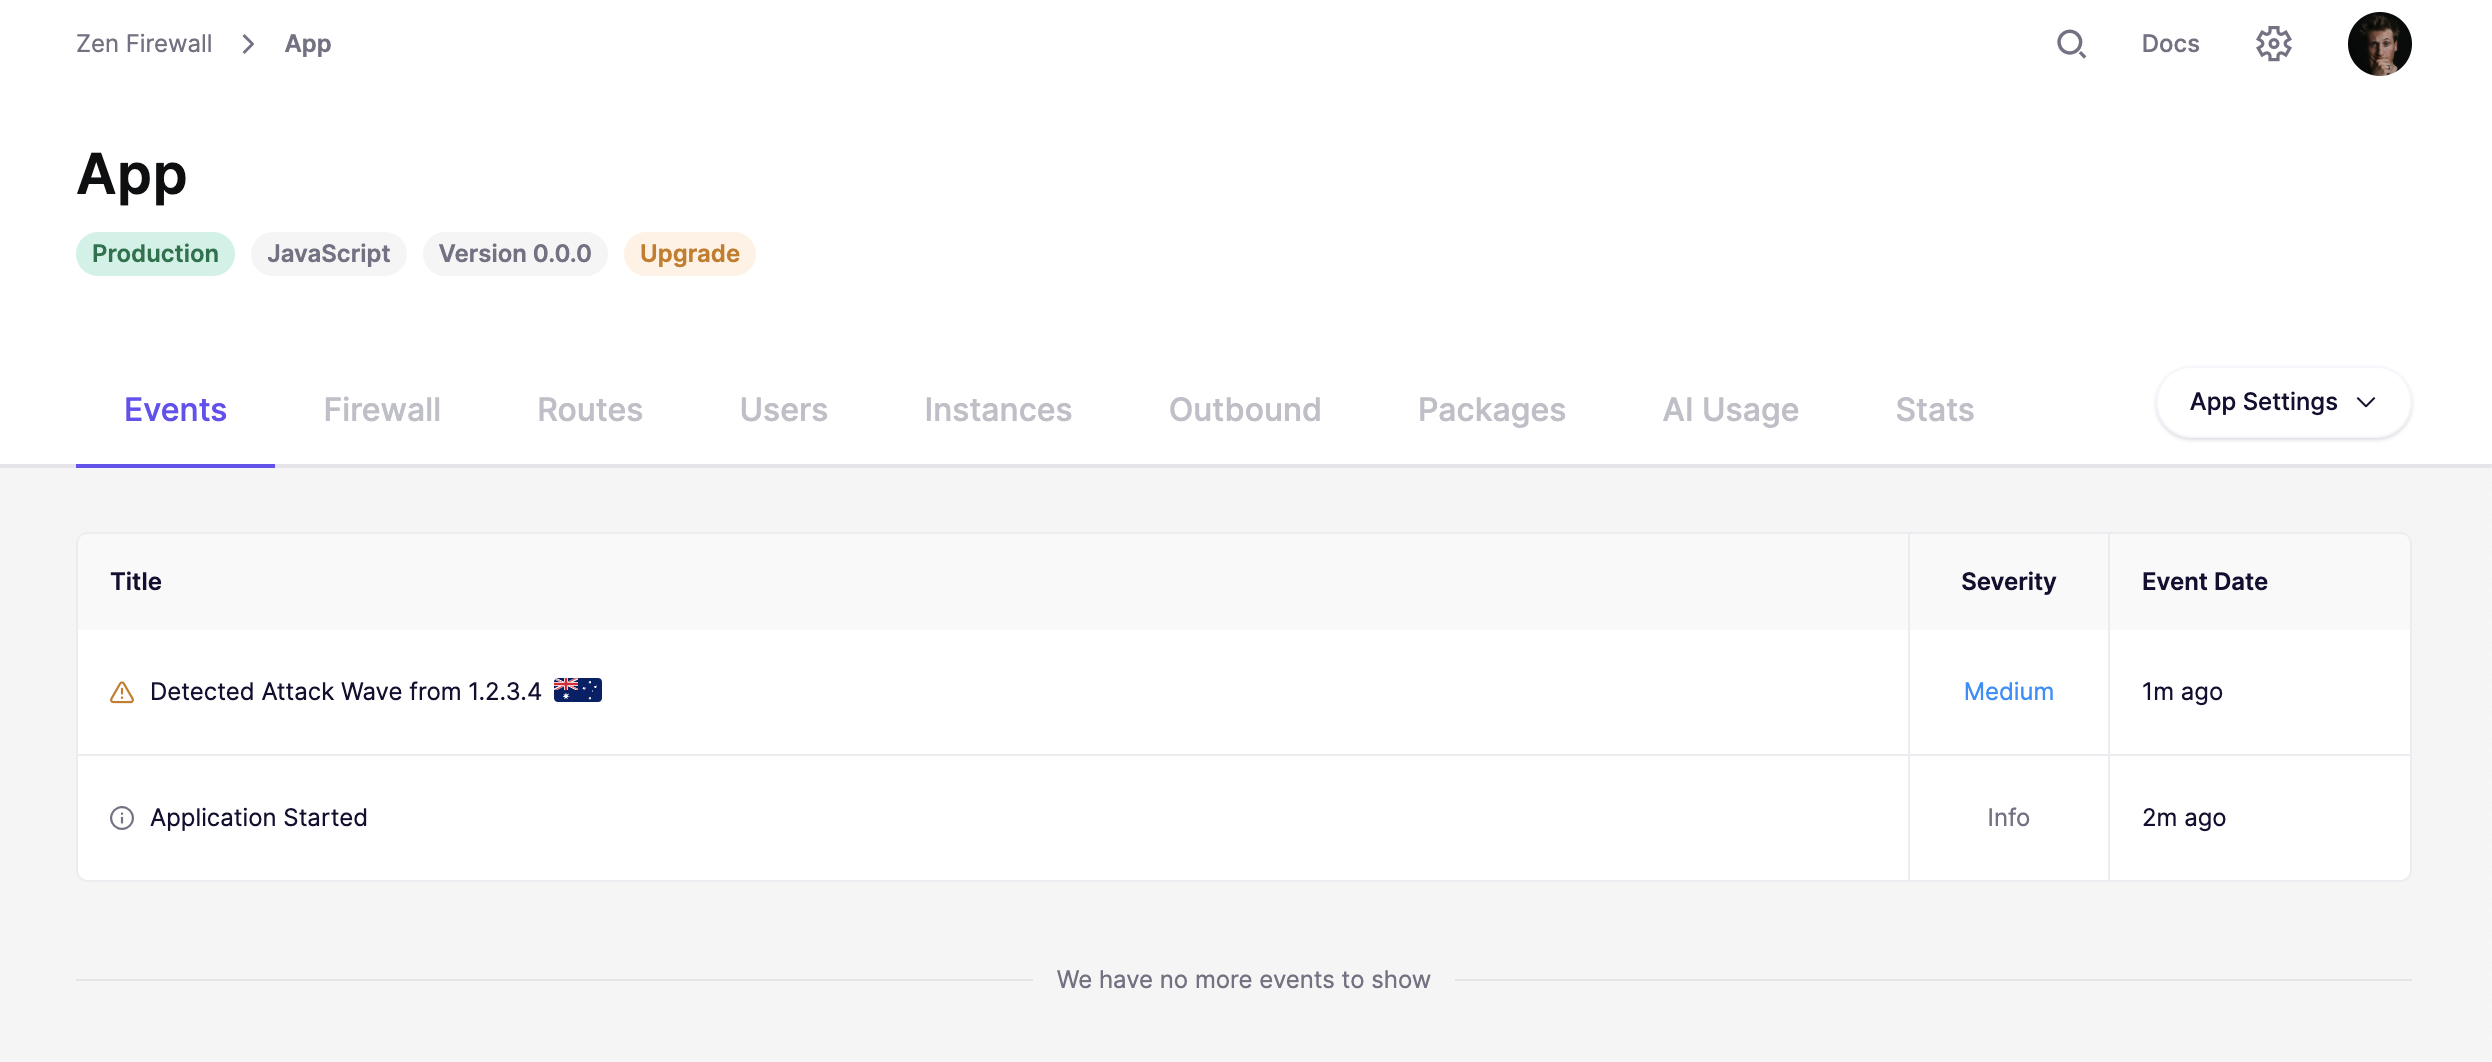
Aikido ダッシュボードに、どの IP がアプリケーションを狙っているかを表示するライブフィード。
 ### ご自身で試してみる
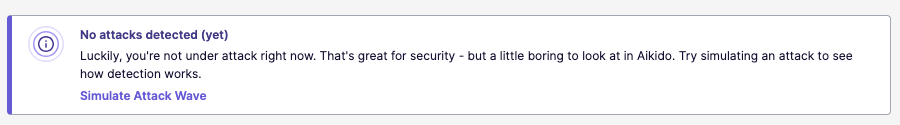
Zen が動作していることを確認するために、攻撃の波を簡単にシミュレートできます。ダッシュボードで「Simulate Attack」をクリックするだけで、イベントが表示されるのを確認できます。
 ## 攻撃の波を自動でブロック
使用するのは [プレイブック](https://help.aikidogov.us/docs/docs-ja/zen-firewall/zen-features/playbooks) アラートに誰かが対応するのを待たずに、攻撃の波の背後にある IP を一定期間ブロックするために。