# Zen Firewall におけるブロッキングモードと検知モード
Aikido の Zen Firewall は、攻撃パターンを処理するための 2 つの動作モード、**検知モード**と**ブロッキングモード**を提供しています。これらのモードは、SQL インジェクション、シェルインジェクション、パストラバーサル、SSRF などのアプリケーションレベルの攻撃に対して適用されます。
[ユーザーのブロック](https://help.aikidogov.us/docs/docs-ja/zen-firewall/zen-features/blocking-users-with-zen-firewall)、[ボット対策](https://help.aikidogov.us/docs/docs-ja/zen-firewall/zen-features/blocking-bot-traffic-with-zen-firewall)、[Tor のブロック](https://help.aikidogov.us/docs/docs-ja/zen-firewall/zen-features/blocking-tor-traffic-with-zen-firewall)、[国別ブロック](https://help.aikidogov.us/docs/docs-ja/zen-firewall/zen-features/blocking-traffic-by-country-with-zen-firewall)などのその他のセキュリティ機能は、それぞれの設定で個別に管理されます。
## モードについて
### 検知モード(デフォルト)
* 📝 潜在的な攻撃をブロックせずにログに記録します
* 🔬 トラフィックに影響を与えずに脅威を監視できます
* 📊 ブロックを有効にする前にセキュリティパターンを評価するのに役立ちます
### ブロッキングモード
* 🛡️ 検知された攻撃パターンを能動的にブロックします
* 🚫 悪意のあるリクエストを実行される前にブロックします
* ⚡ 脅威に対するリアルタイムの保護を提供します
## 設定オプション
### 環境変数を使用する
```
# Enable Blocking Mode
AIKIDO_BLOCK="true"
# Enable Detection Mode (default)
AIKIDO_BLOCK="false"
```
### ダッシュボードを使用する
1. アプリのファイアウォール設定に移動します
2. 「**Block Attacks**」セクションを見つけます
3. 「Detection-Only」と「Blocking-Mode」を切り替えます
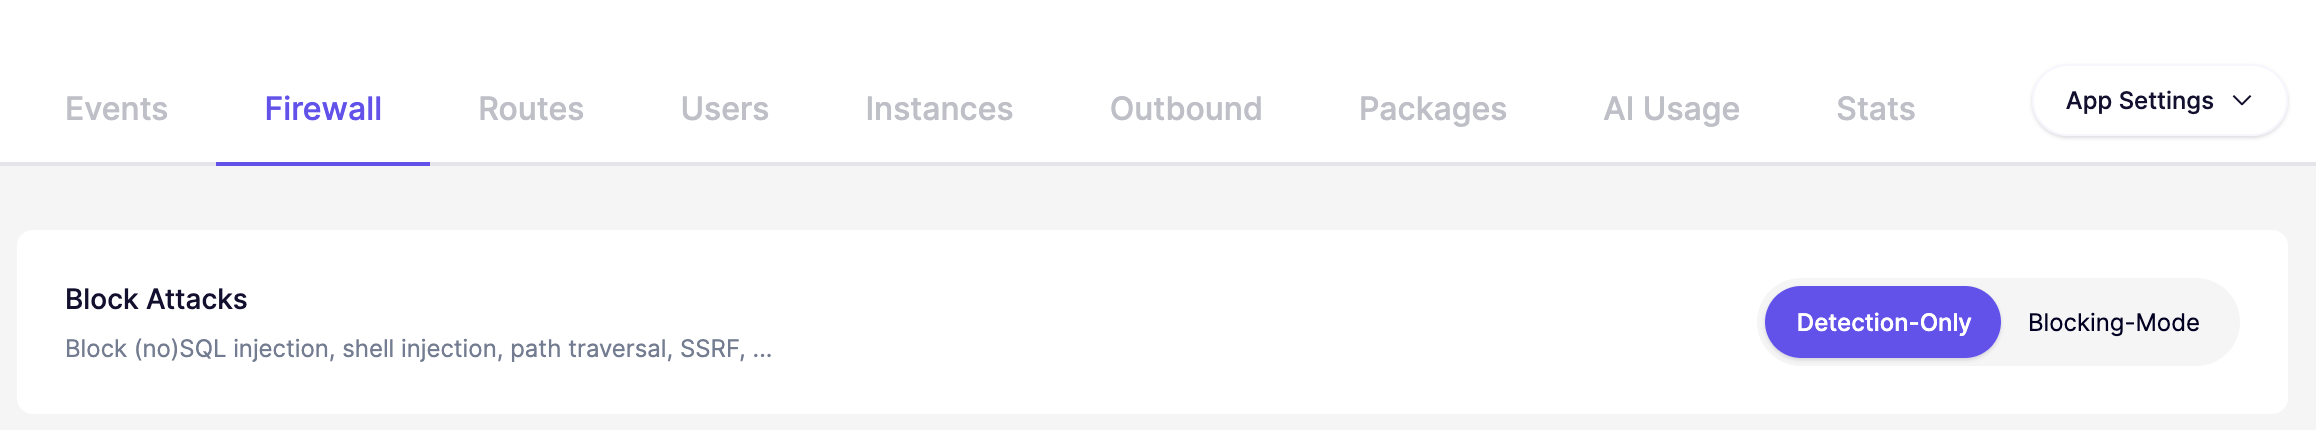
{% hint style="info" %}
注意:環境変数は初期モードを設定しますが、ダッシュボードの設定が読み込まれると、そちらが優先されます。
{% endhint %}
## 何がブロックされるのか?
ブロッキングモードは、以下の攻撃タイプにのみ影響します:
* SQL インジェクションの試み
* NoSQL インジェクションの試み
* シェルインジェクション攻撃
* パストラバーサルの悪用
* SSRF の試み