
Kiro IDE
Aikidoはプロジェクトを自動的にスキャンし、ハードコードされたシークレット(APIキー、トークン)や安全でないコードパターン(SQLインジェクション、パストラバーサルなど)を検出します。これにより、問題を早期に発見し、コードベースを安全に保つことができます。
スキャンはファイルを開いたり変更を保存したりするたびに自動的に実行されるため、開発の早い段階で問題を簡単に発見できます。
セキュリティ上の問題が見つかると、コード内で直接ハイライト表示され、Aikidoウィンドウに一覧表示されます。
拡張機能を開いて「Aikido Security」をインストールする
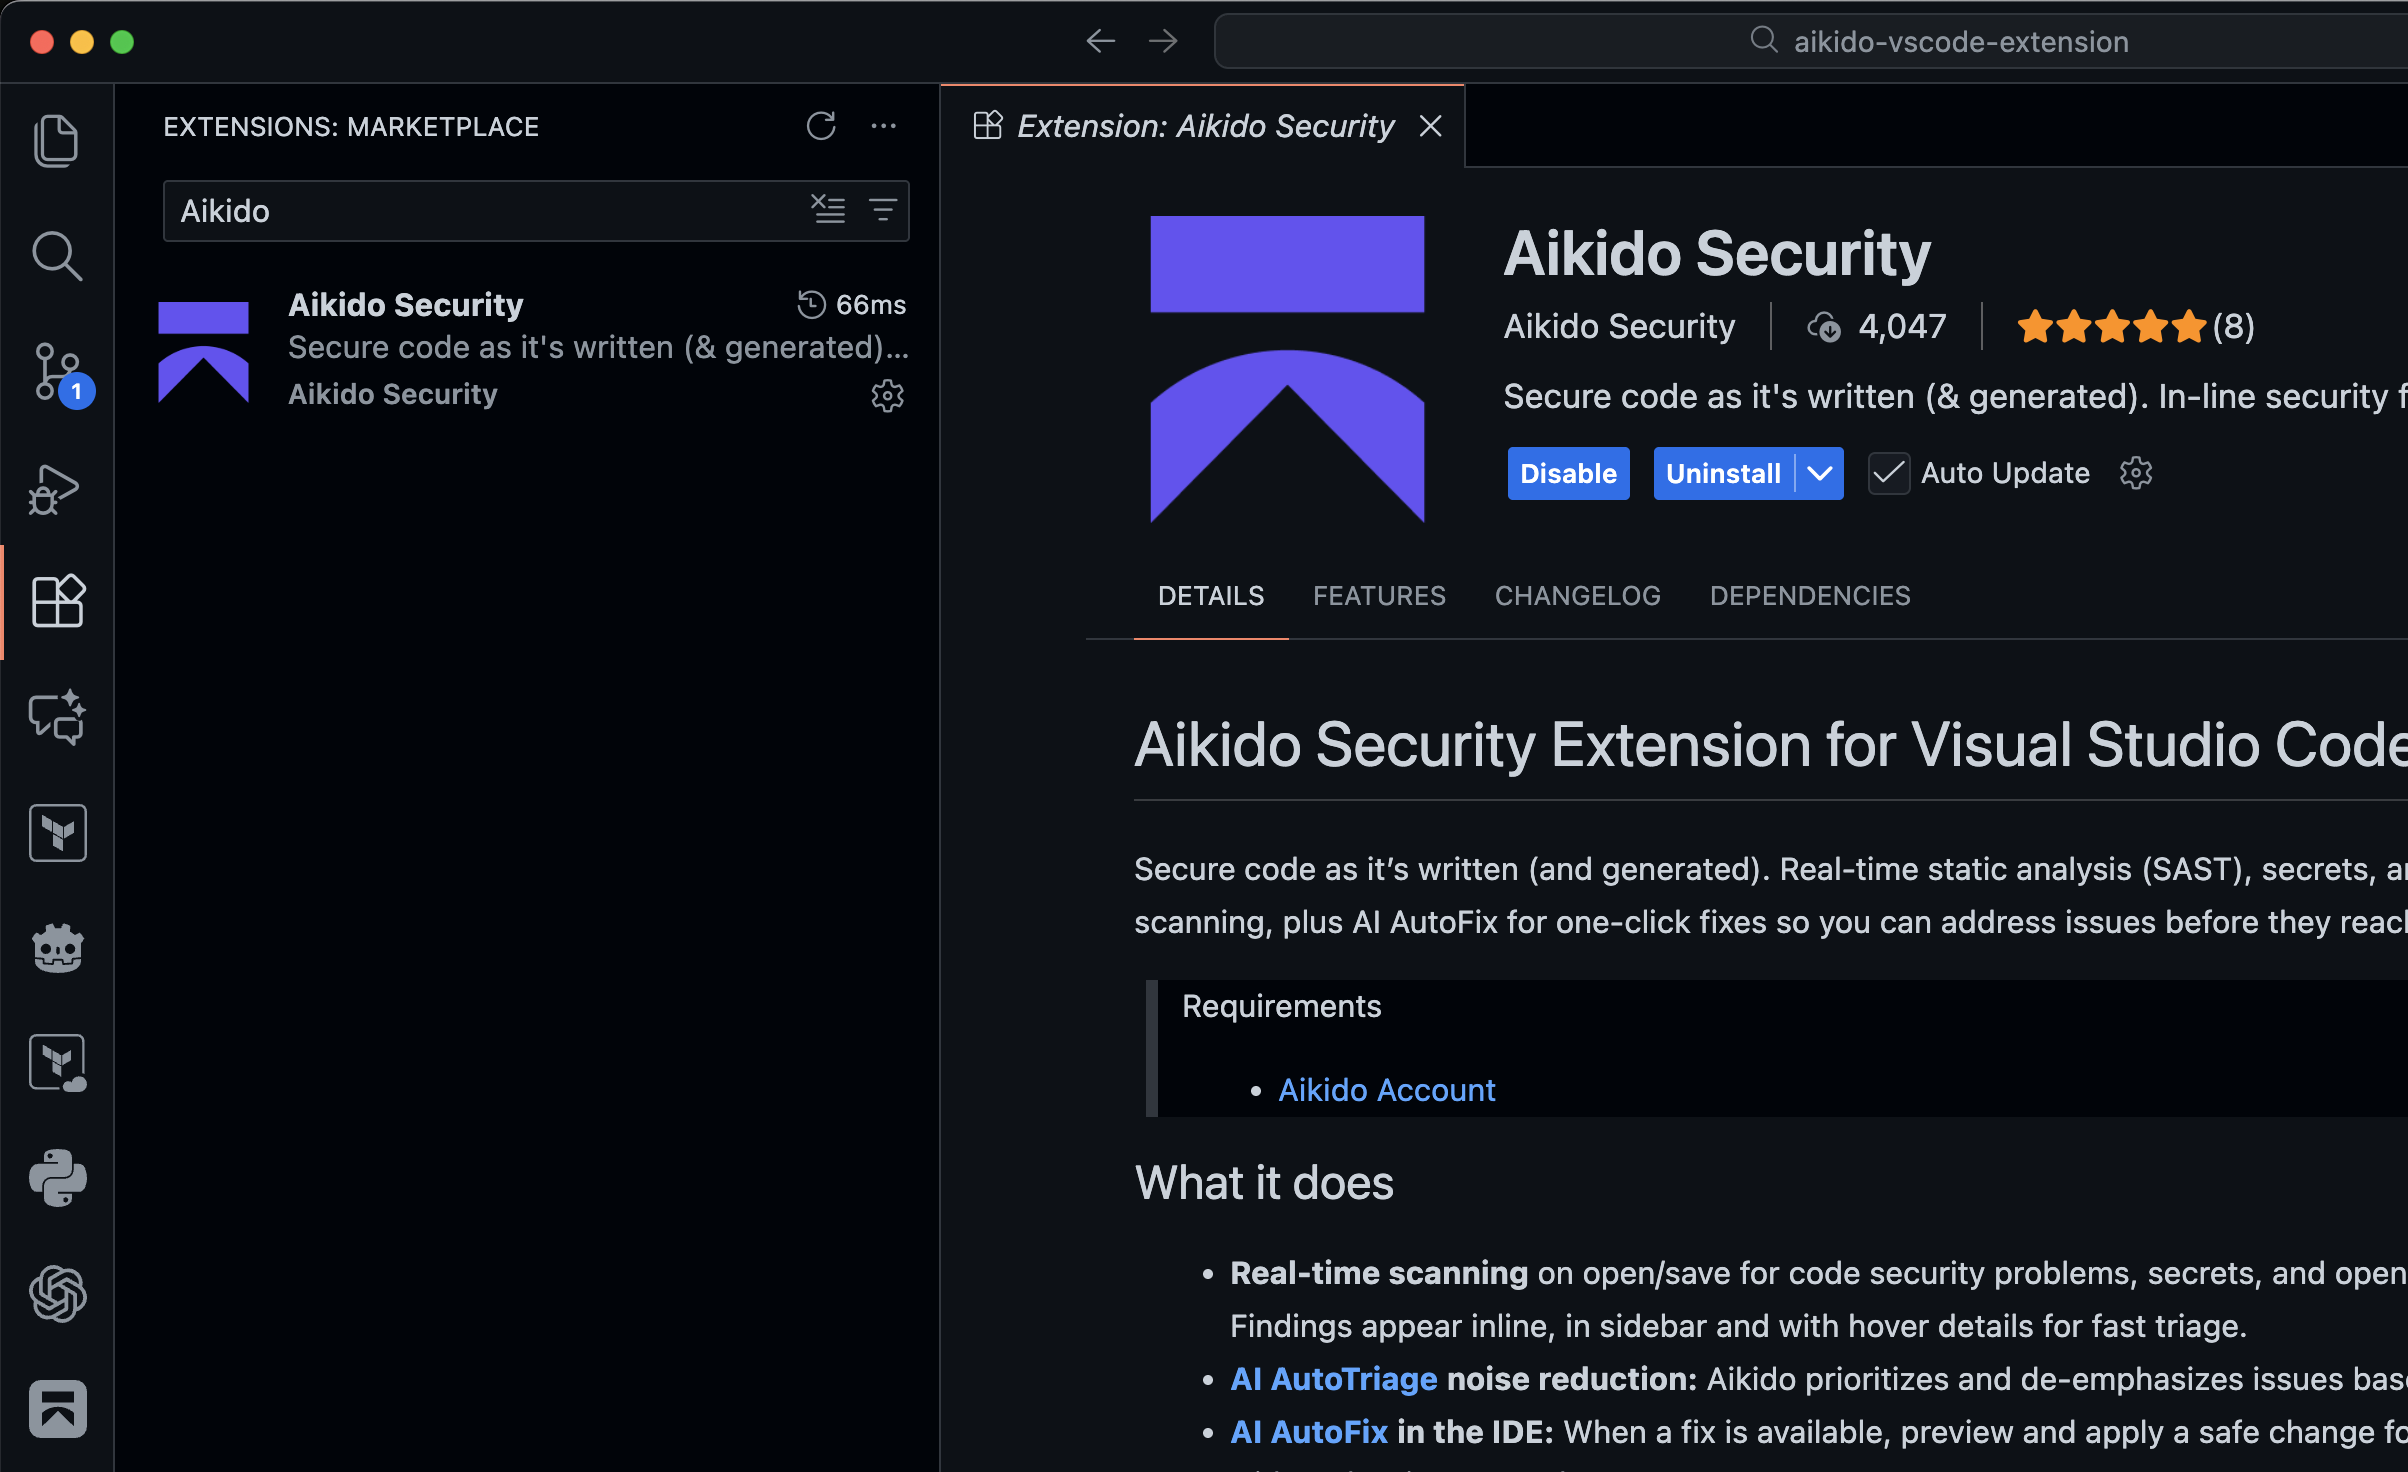
または、以下のリンクから各マーケットプレイスにアクセスすることもできます
Aikido で認証する
 サイドバーのアイコンをクリックして Aikido プラグインを開き、「Connect to Aikido」をクリックして Aikido プラットフォームで認証します。
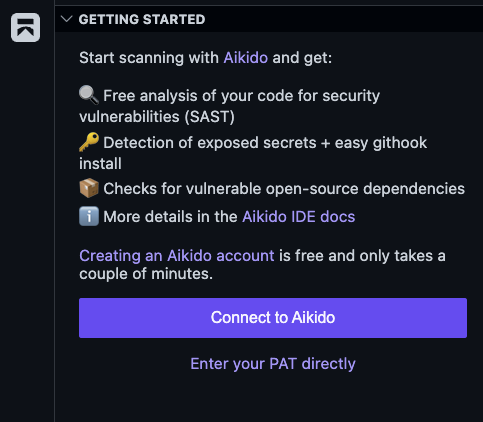
または、コマンドパレットを開いて
Aikido: Log Inを実行することもできます自動認証が機能しない場合は、Integrations ページにアクセスして手順に従うことで、Aikido 内で手動でパーソナルアクセストークンを作成できます。
サンプルを試す
以下は、拡張機能が正しく動作しているかを確認するために使用できるサンプルの
index.jsファイルです。1 件の SAST の問題(SQL インジェクション)と 1 件の露出したシークレット(SQL Server の接続文字列)が検出されるはずです。const app = {} app.get("/user", (req, res) => { const connStr = "Server=tcp:myserver.database.windows.net,1433;Initial Catalog=mydb;Persist Security Info=False;User ID=myuser;Password=$uperSecret123!@#"; const username = req.query.username const unsafeQuery = `SELECT * FROM users WHERE username = '${username}'` sql.connect(connStr).query(unsafeQuery, (err, result) => { res.status(200).send(result) }) })追加のセキュリティツールを有効にする
AI エージェント向け MCP、pre-commit フック、Safe Chain などの Expansion Packs を使用して、IDE 内の Aikido を拡張できます。詳細については、以下のドキュメントを参照してください。
Aikido拡張パック
プラグインのインストールが完了したら、作業中にセキュリティの問題を見つけるのに役立つ機能を詳しく見ていきましょう:
IDEでのリアルタイムSAST、シークレット、IaCスキャン IDEでのコード品質 IDEでのオープンソース依存関係スキャン(SCA) IDEでのワークスペース全体スキャン IDE内のAikido AI VS Code - 拡張機能が接続解除を繰り返す VS Code - サポート向け情報