
シークレットキーワードフィルターによるノイズ除去
Secret Keyword Filter は、シークレットスキャンにおけるノイズを減らします。gitleaks が評価する前に、既知の安全なキーワードを含む行をワークスペース管理者が除外できるようにします。
このフィルターは 行全体を シークレットスキャンから除外します。慎重に使用してください。広すぎるキーワードは、該当行上の本物のシークレットを隠してしまう可能性があります。
ユースケース
Secret Keyword Filter を使用するのは、次のような場合です:
- 同じ誤検知が多数のファイルやリポジトリにまたがって発生する
- トリガーが、設定キーや変数名のような安定した文字列である
- 行ごとのコメントではなく、ワークスペース全体の設定にしたい
しないでください ありません これを一般的な allowlist の代替として使うこと。これは gitleaks の allowlist を補完するものであり、置き換えるものではありません。
Secret Keyword Filter の追加方法
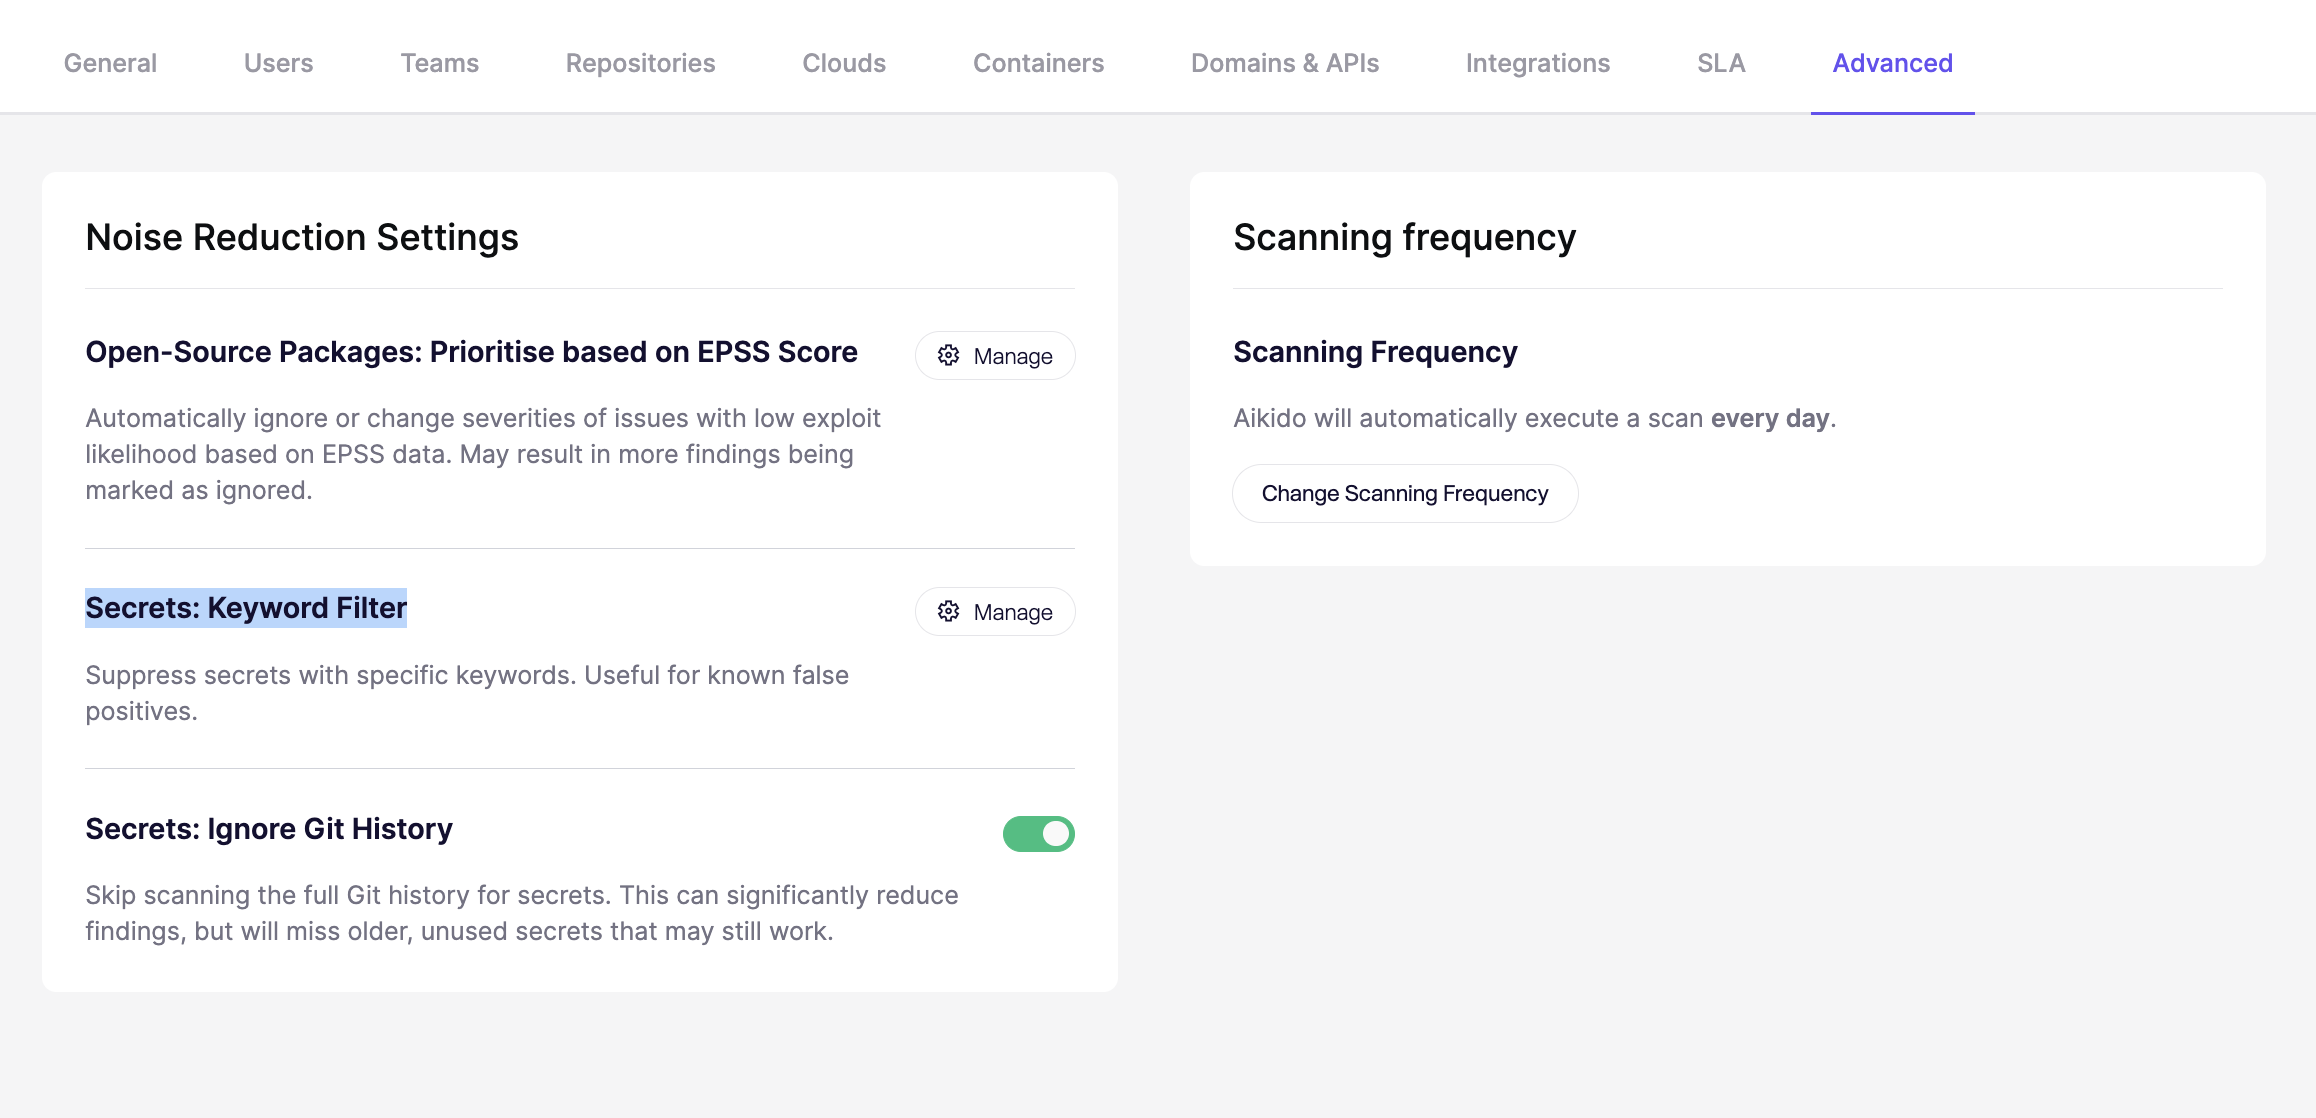
手順 1. 次へ移動します: 設定 → Advanced → Secret Keyword フィルター をクリックして 管理
手順 2. キーワードを追加する 入力欄に。複数追加できます。
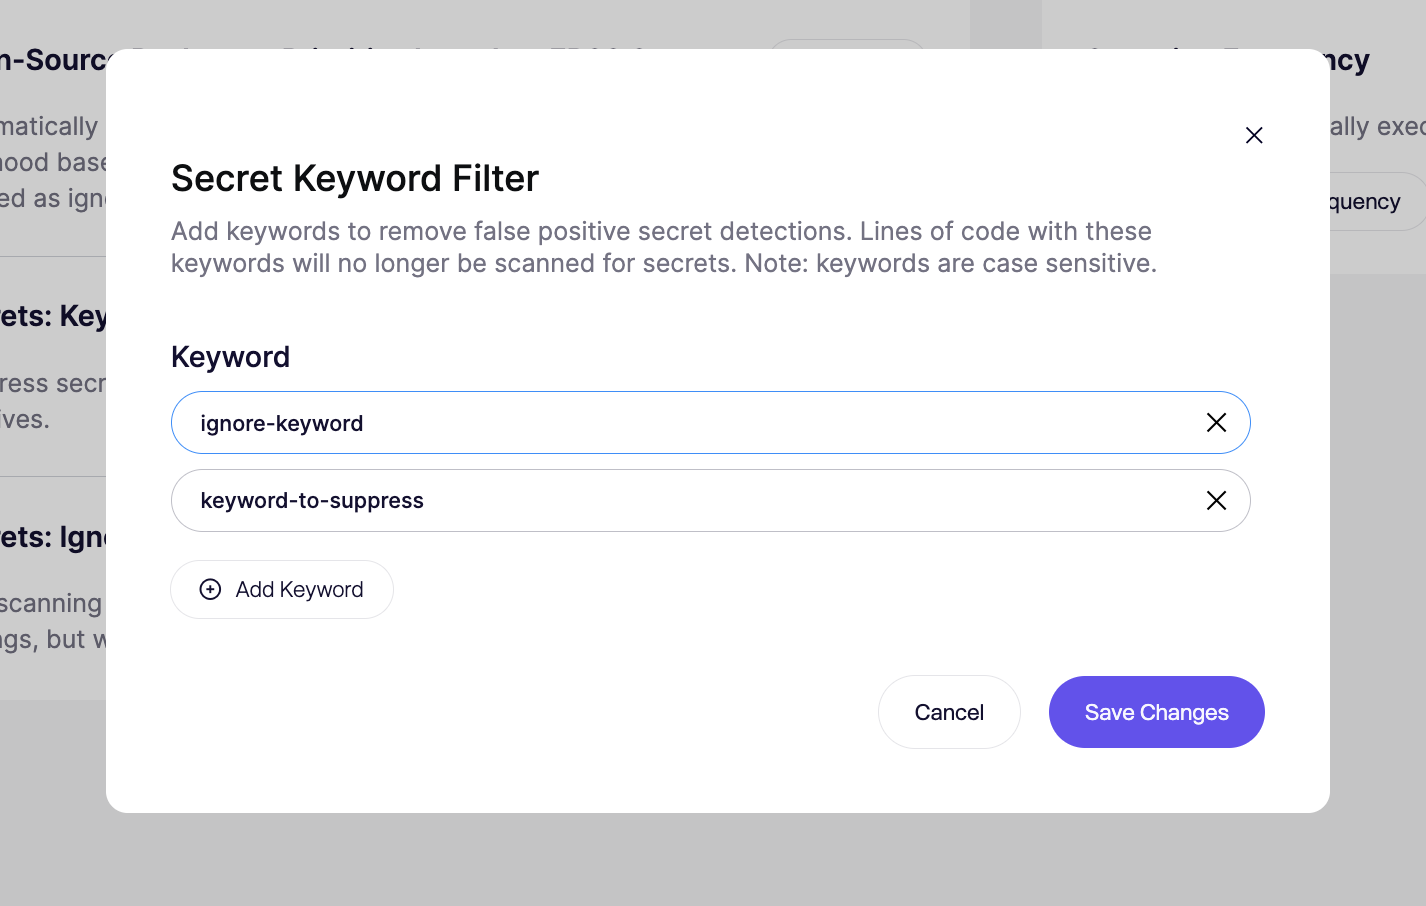
手順 3. 保存を押してスキャンを実行し、変更を適用する
重要な注意事項
- 最小 5 文字: それより短いキーワードは拒否されます
- 大文字と小文字を区別:
MySecretとmysecretは別のキーワードです - 次回のスキャンのみ: 保存した変更は今後のスキャンにのみ適用されます
マッチの仕組み
このフィルターは 単純な文字列一致を使用します。これは ありません 正規表現フィルターではありません。
設定されたキーワードが行のどこかに現れた場合、その行全体はシークレット検出から除外されます。
例:
const EXAMPLE_TOKEN = process.env.EXAMPLE_TOKEN;
const apiKey = "sk_live_123456";
もし EXAMPLE_TOKEN がキーワード一覧にあると、1 行目はスキップされます。2 行目は引き続きスキャンされます。
1 行目にも本物のシークレットが含まれていた場合、そのシークレットもスキップされます。フィルターはトークン単位ではなく、行単位で動作します。
ベストプラクティス
- 一般的な用語ではなく、具体的なキーワードを使う
- 設定キーや変数名のような安定した識別子を優先する
- 必要に応じて複数の表記ゆれを追加する
- 保存する前に一致箇所を慎重に確認する
- 変更後は再スキャンして、実際の問題を隠さずにノイズが減ったことを確認する
良い候補:
EXAMPLE_SENDGRID_KEYdummyStripeSecretintegration_test_token
あまり適さない候補:
トークンsecretauth
代替の抑制方法
Secret Keyword Filter を使うのは 繰り返し発生する、ワークスペース全体にまたがる誤検知.
使用 コードコメント 次のような場合に 1 つの既知の安全な行 コード内で。
使用 .aikido ファイルの除外 次のような場合に 特定のファイルやパスを スキャンから除外したいとき。