
インストールポリシーの設定
各エコシステムごとにインストールポリシーを個別に設定できます。これにより、チームの誰かが新しいパッケージをインストールしようとしたときに何が起こるかを制御できます。
ポリシー設定へのアクセス
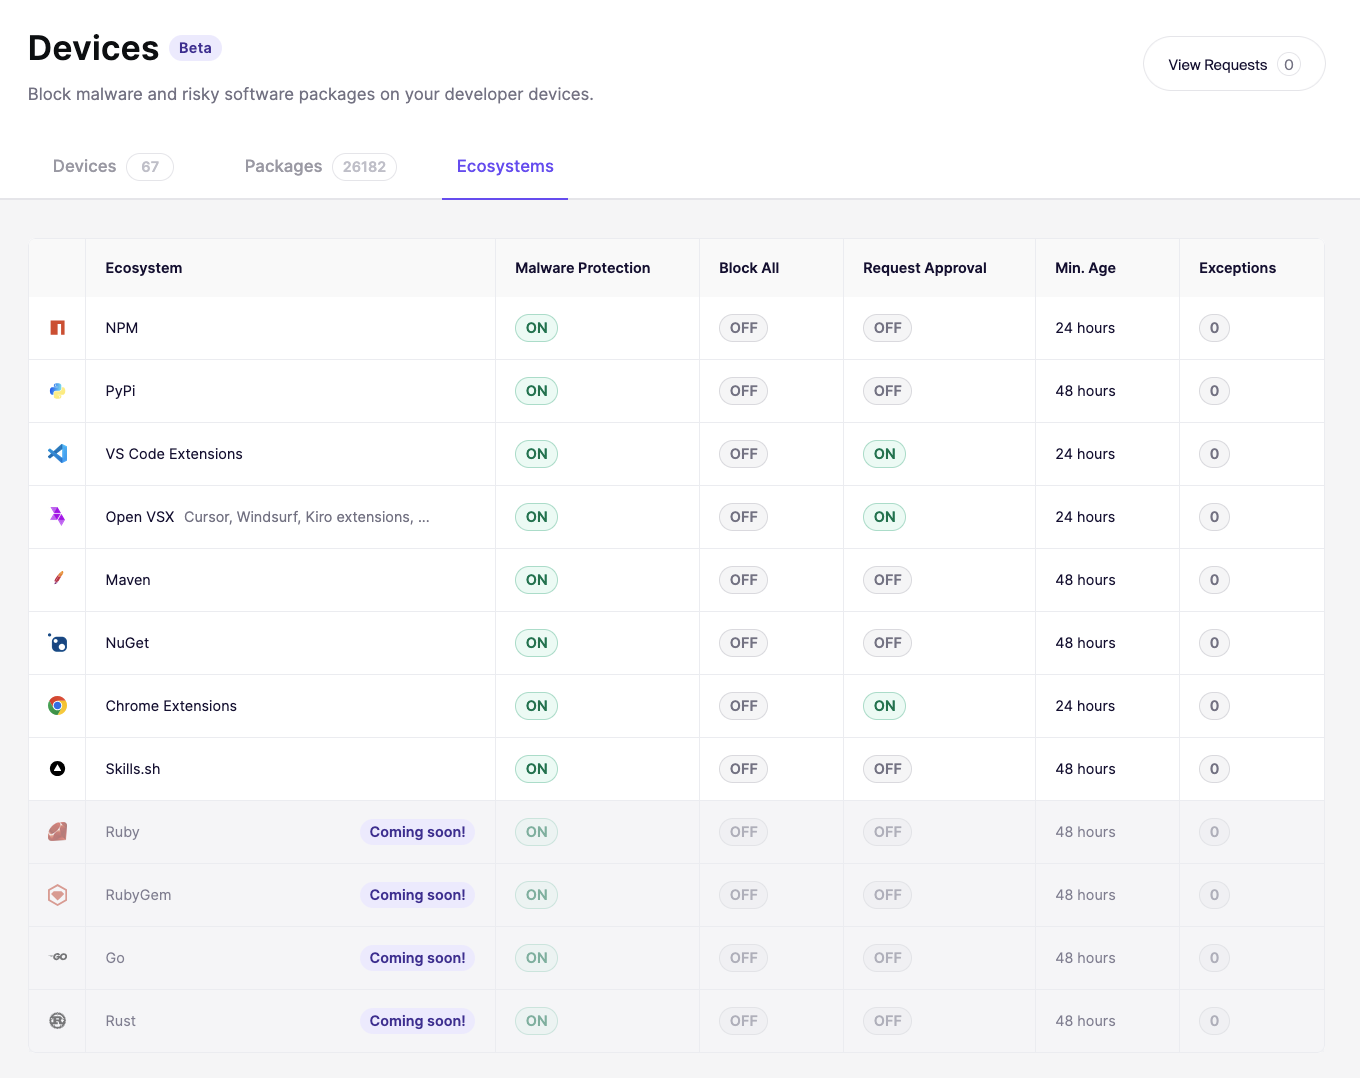
次へ移動します: Device Protection を開いて、[設定] タブを開きます。サポートされているすべてのエコシステムの一覧と、その現在のポリシー状態が表示されます。任意のエコシステムをクリックして設定を構成します。
Aikido がパッケージをブロックするか許可するかを判断する方法
パッケージがインストールされると、Aikido は一連のルールに順番に照らしてチェックします。最初に一致したルールが結果を決定します。
| 優先度 | ルール | 結果 |
|---|---|---|
| 1 | パッケージは次のように識別されます malware | 常に ブロックされます。例外はありません。 |
| 2 | あなたのグループには、次の例外があり ブロックする このパッケージ | ブロック |
| 3 | あなたのグループには、次の例外があり 許可する このパッケージ、または管理者が以前に承認した | 許可済み |
| 4 | すべてのインストールをブロック このエコシステムで有効になっている | ブロック |
| 5 | リクエストを強制 が有効で、かつそのパッケージがまだリクエストされていない(または以前に拒否された) | 承認待ち 承認。デバイス上のユーザーがアクセスを要求し、その要求は受信トレイに送られます。 |
| 6 | 一致するルールはありません | 許可済み |
グループの例外は常にデフォルト設定より優先されます。インストールがブロックまたは許可された理由がわからない場合は、まずグループの例外を確認してください。
利用可能なコントロール
変更がすべてのデバイスに同期されるまで最大10分かかることがあります
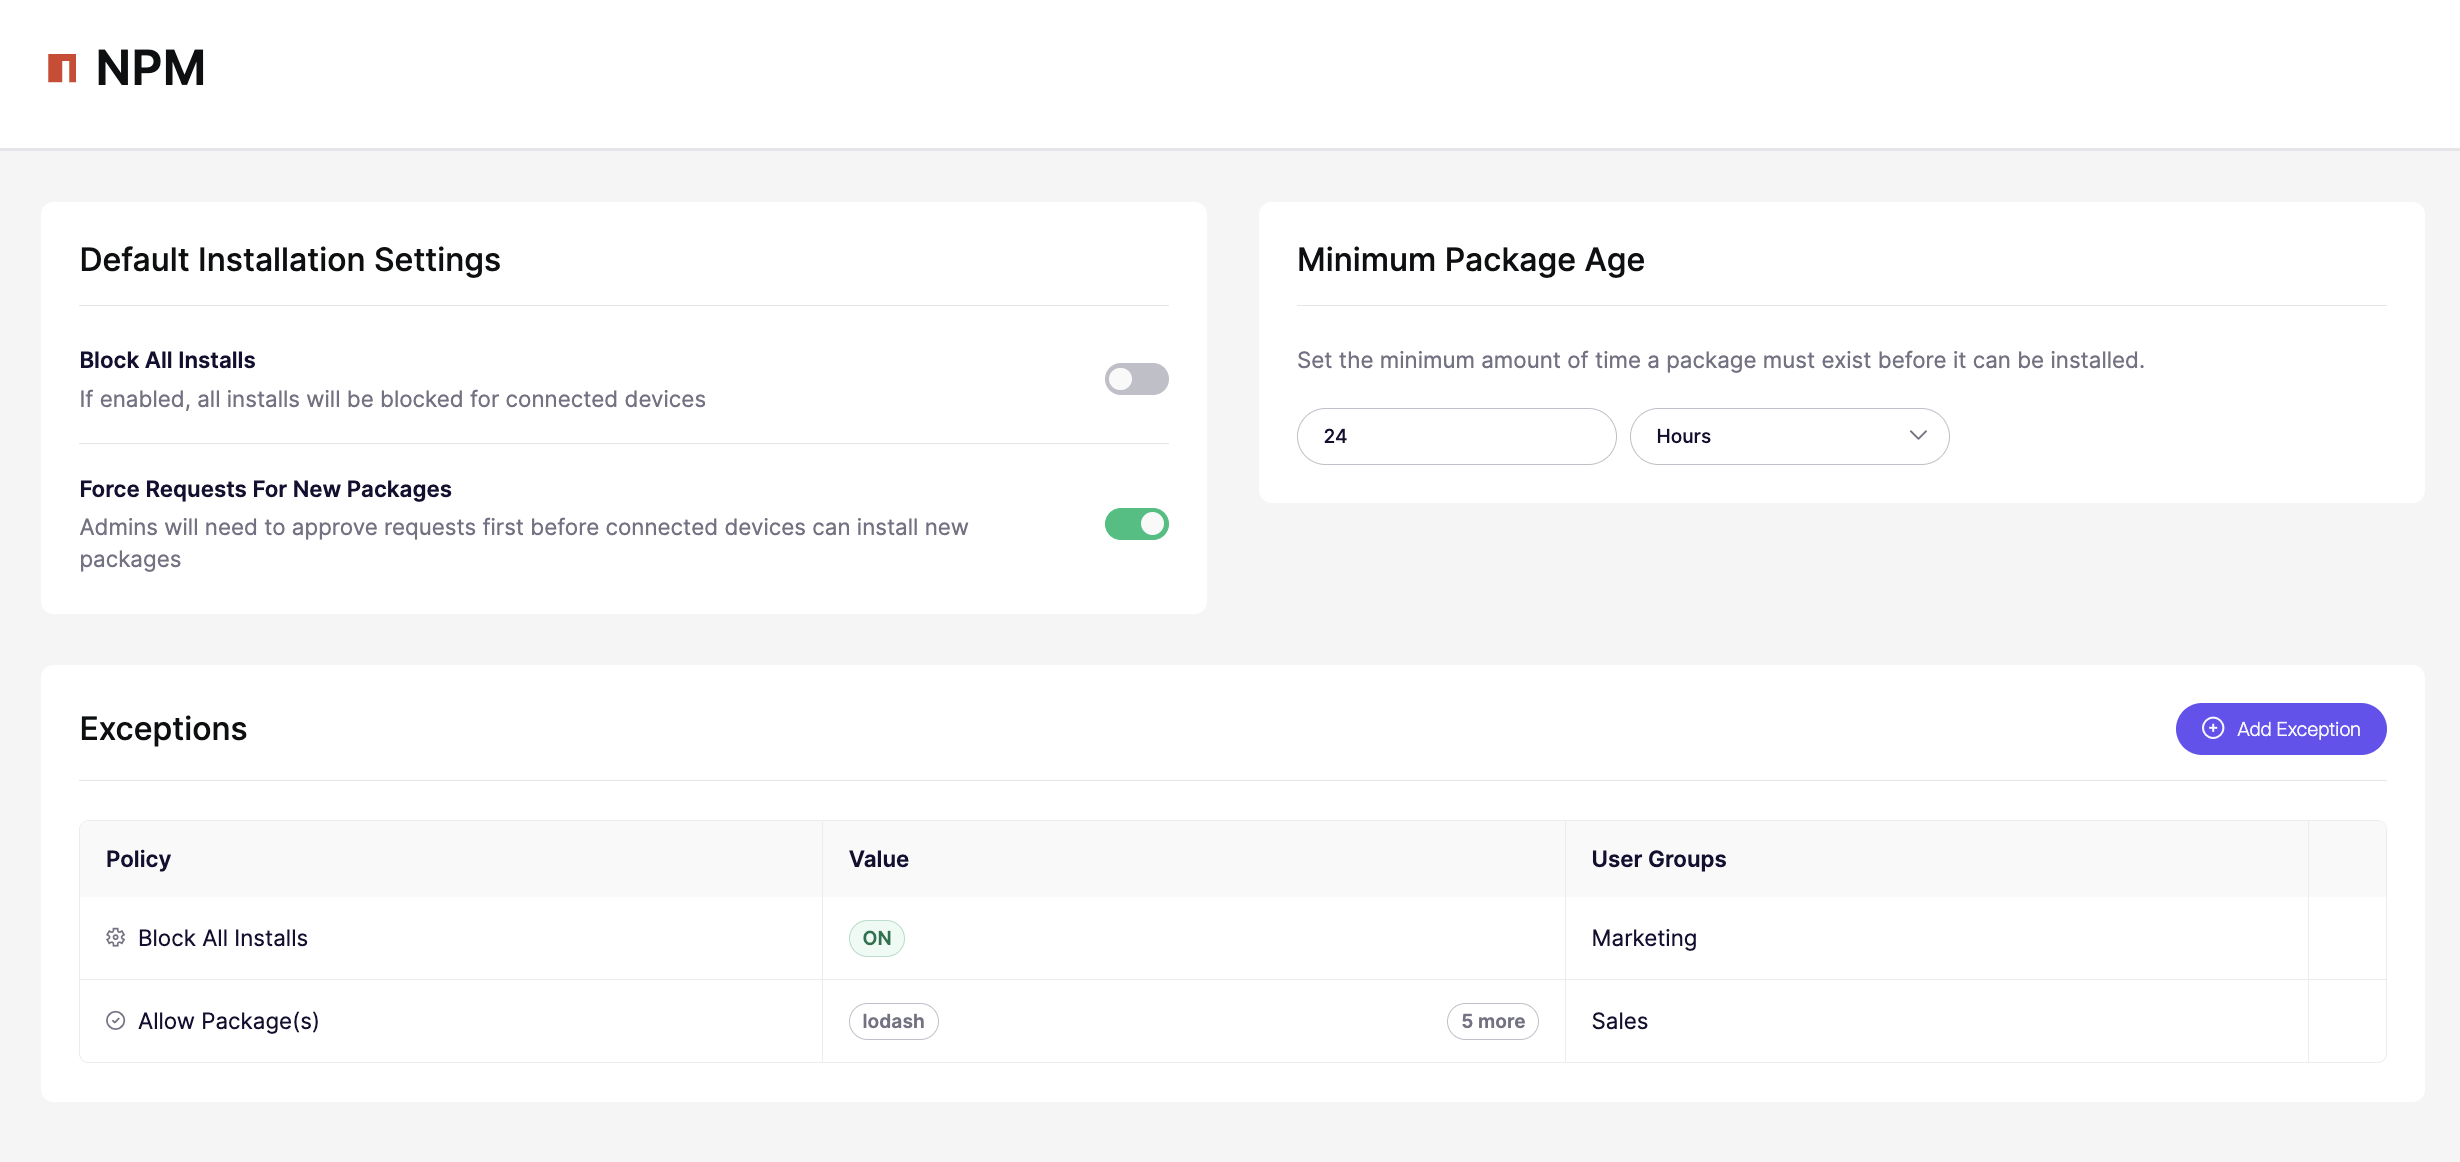
すべてのインストールをブロック
有効にすると、そのエコシステムからのすべてのインストールが接続済みデバイス上でブロックされます。これをオフにするか例外を作成するまで、新しいパッケージはインストールできません。
組織のためにエコシステムを完全にロックダウンしたい場合に使用します。
新規パッケージのリクエストを強制
有効にすると、チームメンバーは自分で新しいパッケージをインストールできなくなります。その代わり、インストールの試行は次の宛先に送信されます Inbox 管理者の承認用に送られます。管理者はそれを承認または却下できます。
インストールを完全にブロックせずに監視したい場合に適した中間的な選択肢です。
Skills は例外です。 「すべてのインストールをブロック」と「リクエストを強制」は Skills には適用されません。Skills は、Aikido が分離できる専用レジストリではなく GitHub 上でホストされているため、すべての GitHub トラフィックをブロックまたはリクエスト強制しない限り、Skills のインストールをブロックしたり保留したりする方法はありません。
最小パッケージ年齢
パッケージがインストール可能になるまでに、公開からどれだけの時間が経過している必要があるかを設定します。たとえば 24 時間に設定すると、公開から 24 時間未満のパッケージはすべてブロックされます。
これはサプライチェーン攻撃から保護するのに役立ちます。攻撃者が悪意のあるコードを公開レジストリに公開し、コミュニティがそれを問題として指摘する前に人々にインストールさせようとする攻撃です。
次を修正するバージョン critical の脆弱性は、Aikido がスキャンしてマルウェアが検出されなかった場合、公開から間もなくても許可されます。参照 パッケージの最小経過時間とバージョンのフォールバック してください。バージョンが新しすぎる場合に何が起こるか。
例外
例外を使うと、特定のパッケージやユーザーグループに対してデフォルトのポリシーを上書きできます。デフォルトポリシーが厳格でも、特定のチームが特定のツールにアクセスする必要がある場合に便利です。
例外を追加する
- 次へ移動します: デバイス保護 を開き 設定 タブを選択します。
- 設定したいエコシステムをクリックします。
- 次までスクロールします 例外 セクション。
- クリックします 例外を追加.
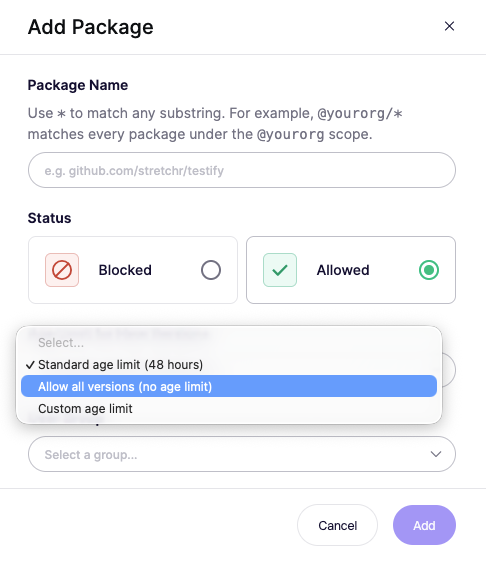
次の パッケージを追加 ダイアログで以下を設定します:
- パッケージ名:この例外が適用されるパッケージ。次を使用します
*を使うと任意の部分文字列に一致するので、@yourorg/*は次の下のすべてのパッケージに一致します@yourorgスコープ。 - ステータス:そのパッケージが次のいずれであるか ブロック または 許可済み.
- 経過時間の上限: 標準の経過時間の上限(48時間), すべてのバージョンを許可(年齢制限なし)、または カスタムの経過時間の上限 を設定して独自に指定します。
- 権限グループ:この例外が適用されるグループ。
パッケージ識別子はエコシステムごとに異なります。 例外を追加する前に、正しい識別子を必ず再確認してください.
ユースケース
- パッケージの最小経過時間を削除する:新しい例外を追加し、経過時間の上限を次に設定します すべてのバージョンを許可(年齢制限なし)