
Azure Container Registry
Aikido と Azure Container Registry を連携して、コンテナに既知の脆弱性がないかスキャンできます。
以下の簡単な手順に従って、この機能を有効にしてください:
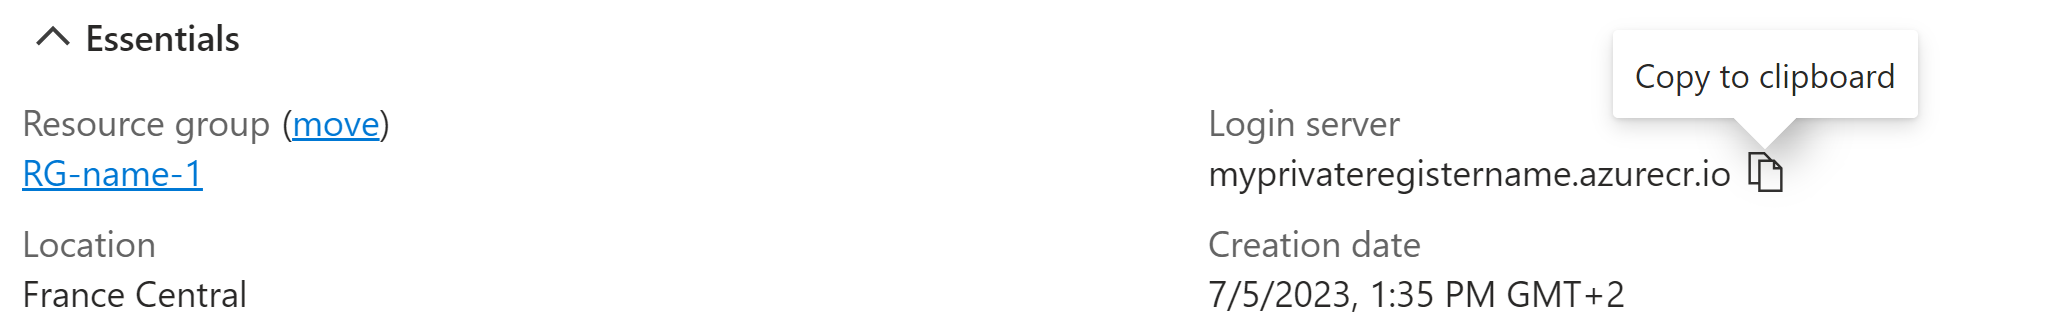
ステップ 1: Azure アカウントにログインし、リンクしたいコンテナ レジストリに移動します。レジストリ名(ログイン サーバー)、シークレット トークン、トークンのユーザー名を取得する必要があります。レジストリ名は、レジストリの詳細ページの上部にあります(スクリーンショットを参照)
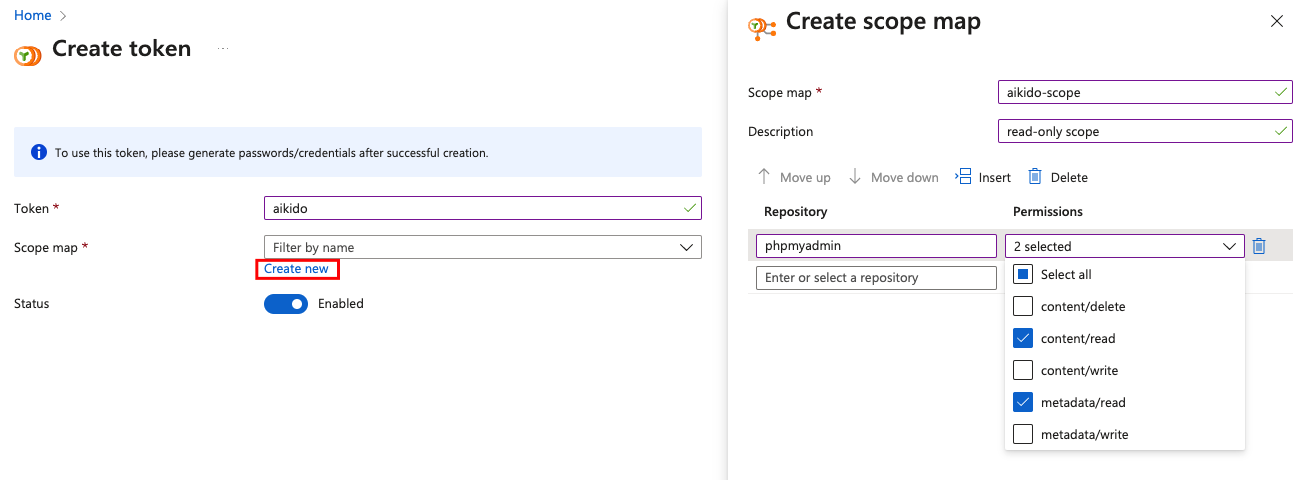
ステップ 2: コンテナを取得できるシークレット トークンを作成するには、左側メニューを下へスクロールして「Repository permission」セクションを開き、「Tokens」をクリックします。トークン名を「aikido」にし、新しいスコープ マップを作成します。Aikido がイメージを取得するには「content/read」スコープが、レジストリで利用可能なイメージとタグを一覧表示するには「metadata/read」スコープが必要です。
Aikido にレジストリ内のすべてのイメージへのアクセスを付与するには、repository フィールドで「*」ワイルドカード文字を使用します。あるいは、各イメージに権限を追加することで、特定のイメージのみに Aikido のアクセスを制限できます。
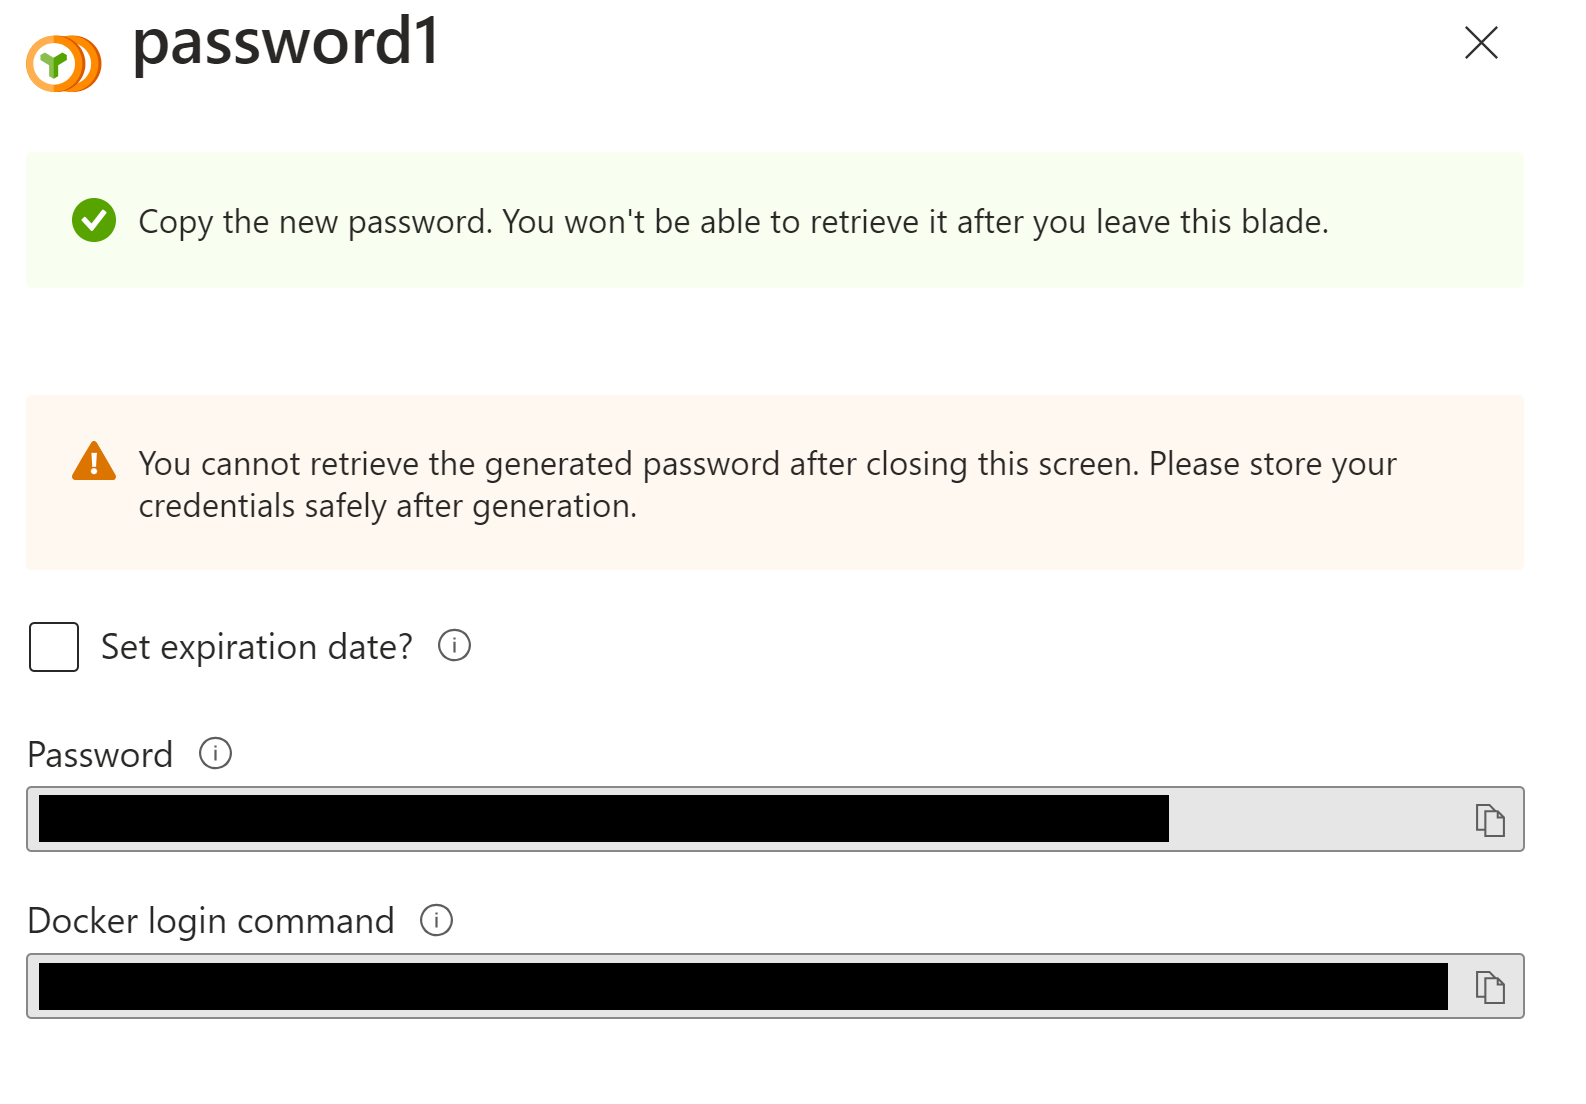
トークンを作成したら、もう一度クリックしてパスワードを生成する必要があります。画面は以下のようになっているはずです:
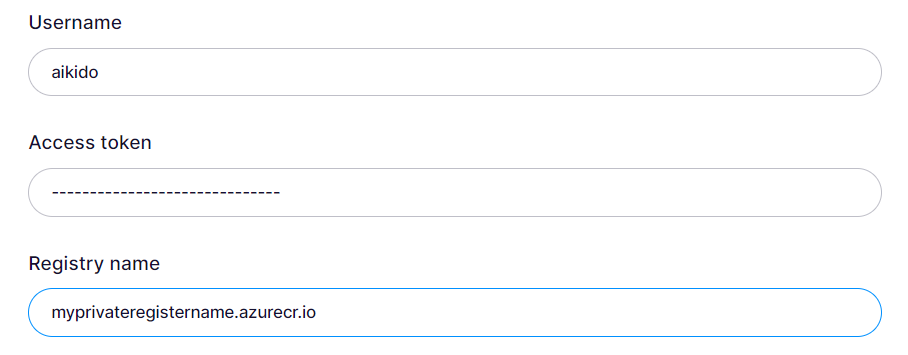
ステップ 3: Aikido に戻り、設定へ進み、次に コンテナ。『Connect registry』をクリックして、
Azure Container Registry。前の手順で取得したデータを入力します。ユーザー名はトークン名です。
ステップ 4: Aikido が、アクセス可能なすべてのコンテナリポジトリを見つけて一覧表示します。
手順 5: 検出結果の重複排除をより適切に行うため、リポジトリをコードリポジトリにリンクできます。この手順は任意です!
手順 6: レジストリの横にあるアクションメニューで「Scan containers in registry」をクリックして開始します。結果は Feed に表示されます!