
GitLab Container Registry
(クラウド版の)GitLab Container Registry を Aikido と連携させて、コンテナに既知の脆弱性がないかスキャンできるようになりました。
この機能を有効にするには、以下の簡単な手順に従ってください。
ステップ 1: GitLab アカウントにログインして、必要な情報を収集します。
ユーザー名を確認する必要があります(スクリーンショットを参照)
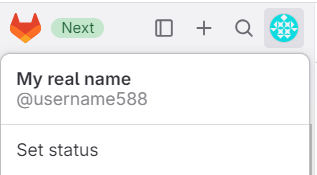
ステップ 2: コンテナレジストリが存在するグループの ID をコピーします(スクリーンショットを参照)
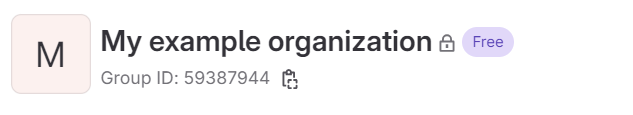
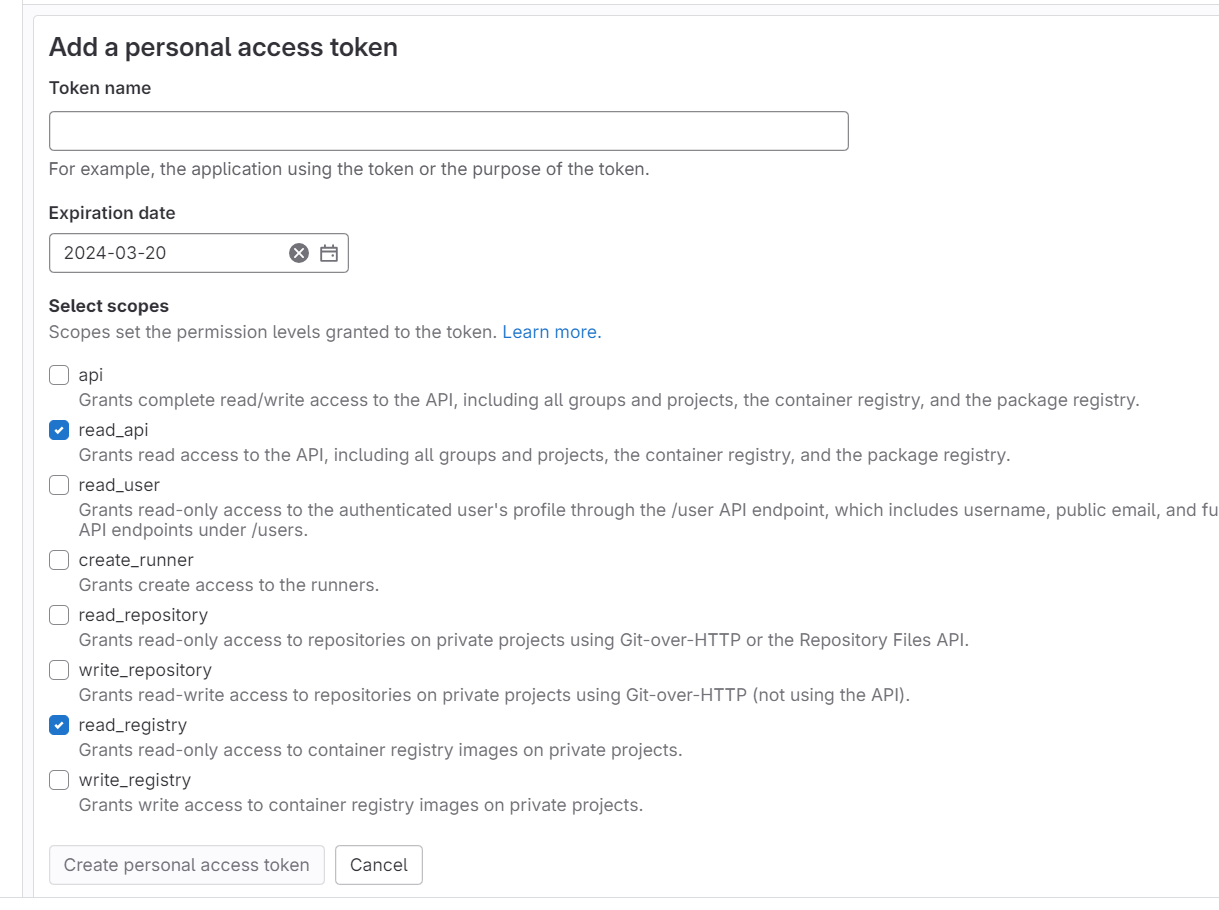
ステップ 3: 個人設定の Access tokens で、Aikido 用の新しいトークンを作成します(直接リンク: https://gitlab.com/-/user_settings/personal_access_tokens)。
含める必要があるスコープは read_api、read_registry です
スクリーンショットを参照してください:
ステップ 4: 収集した情報を Aikido に入力します(直接リンク: https://app.aikido.dev/settings/container-image-registry/add/gitlab)
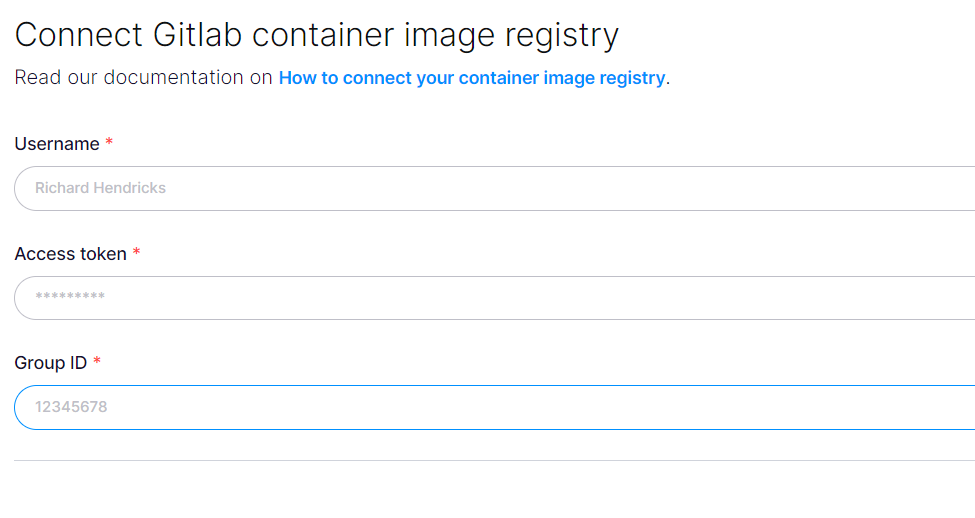
ステップ 5: Aikido が、アクセス可能なすべてのコンテナリポジトリを検出して一覧表示します。
ステップ 6: 検出結果の重複排除をより適切に行うために、リポジトリをコードリポジトリにリンクできます。この手順は任意です!
ステップ 7: レジストリの横にあるアクションメニューで「scan repos in registry」をクリックして開始します。結果は Feed に表示されます!