
ペンテストの料金
Aikido Pentestの料金オプション、固定ティア、クレジットコストについて説明します。
Aikido PentestではAikido Creditsを使用し、1クレジットは1米ドルに相当します。
Standard Pentestは固定料金です。Rightsized Pentestはアプリケーションのスコープと複雑さに基づいて見積もられ、テスト開始前に合計金額が確定します。Continuous Pentestingは従量課金制で、変更箇所に焦点を当てます。
プロジェクトの見積もりは料金ページで確認できます。
1,000クレジットで、従来の人手によるペネトレーションテストの約1週間分に相当するセキュリティカバレッジが得られます。
料金オプション
すべてのターゲットタイプにおいて、どのティアやカバレッジレベルでも、コンプライアンス対応レポートと再テストが含まれます。
Standard Pentest
Standard Pentestの費用は4,000クレジットです。これは料金ガイドに示されている従来型の料金モデルにおけるエントリーティアで、1つのアプリケーションとその主要なAPIを対象とした期間限定の評価です。費用は事前に確定しています。
Rightsized Pentest
リポジトリを接続でき、アプリケーションのセキュリティ上重要な部分に合わせたカバレッジを求める場合は、Rightsized PentestがAikidoの推奨です。Aikidoは接続されたリポジトリを分析し、考えられる攻撃ベクトルを洗い出し、リスクと発生可能性に基づいて順位付けします。そしてその分析結果を用いて、意味のあるセキュリティカバレッジに必要なテストスコープを定義します。
つまり、料金は単にアプリケーションの規模ではなく、アプリケーションのセキュリティ上重要な部分を反映したものになります。料金ページには選択したプロジェクトに推奨されるクレジット数が表示され、開始前にAikidoが正確な費用を確定します。
カバレッジの微調整
確定する前に、カバレッジスライダーを使ってRightsized Pentestの深さを微調整できます。スライダーは連続的に調整でき、以下のラベルは目安となる基準点です。最も深刻なリスクのみに予算を集中させたい場合は高リスクカバレッジ側へ、アプリケーションのより広い範囲をテストしたい場合はより深いカバレッジ側へ動かしてください。詳しくはカバレッジレベルの意味を参照してください。
- 高リスクのみ – 深刻な脆弱性が露呈する可能性が最も高い領域を優先します。一部の領域はカバレッジが少なくなるか、まったくカバーされない場合があります。
- 推奨カバレッジ – Aikidoによるリポジトリ分析で特定された、アプリケーションとAPIのセキュリティ上重要な部分をカバーします。
- より深いカバレッジ – 推奨カバレッジに加えて、複雑なワークフローや一般的でない攻撃経路の追加テストを行います。
クレジットの見積もりにはリポジトリごとの内訳が含まれるため、各リポジトリが合計費用にどの程度寄与しているかを確認できます。
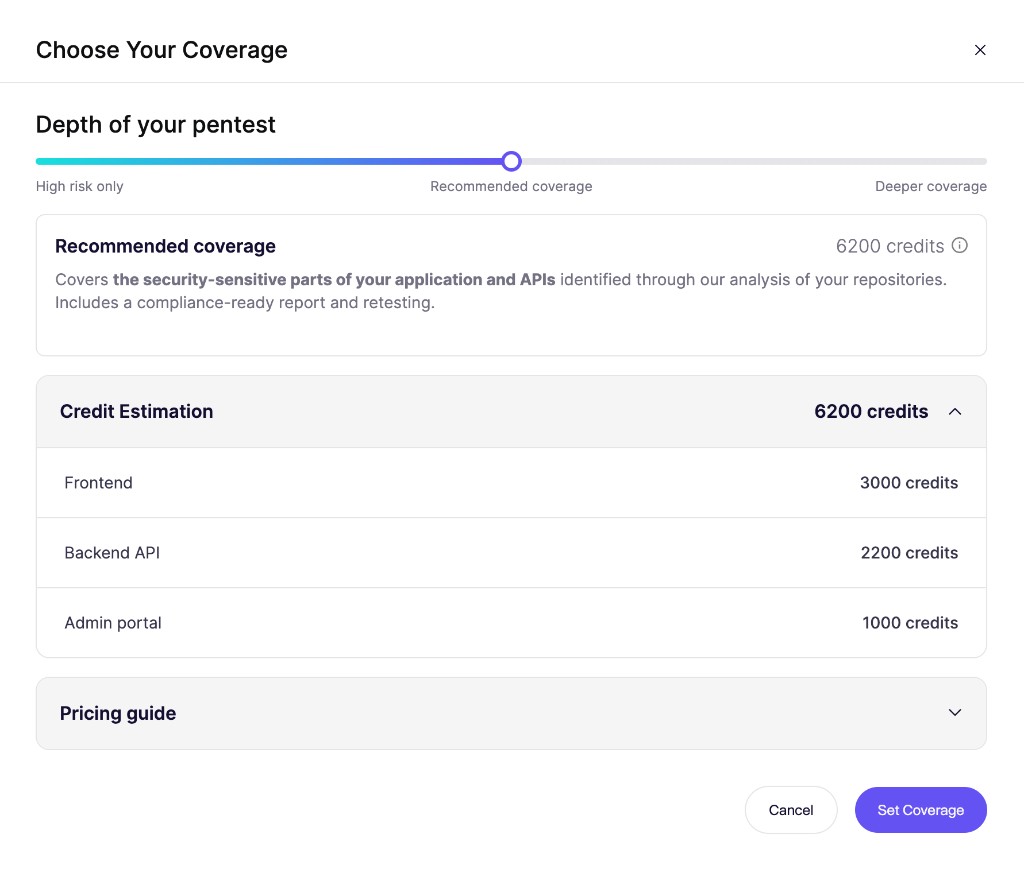
スライダーを使って予算に合わせてカバレッジを調整し、確定する前にリポジトリ単位のクレジット内訳を確認してください。
Continuous Pentesting
Continuous Pentestingは、すべてのリリースに対して継続的な攻撃的セキュリティテストを提供します。コードが変更されると、Aikidoは新しい変更に焦点を当てたテストを実行します。
Continuous Pentestingは従量課金制で、実行されるエージェント1つにつき10クレジットかかります。料金ページには、過去30日間のGitアクティビティに基づく年間換算の見積もりが表示されます。Aikidoは設定された各デプロイまたはスケジュール実行をチェックしますが、エージェントを起動するのはセキュリティに関連する変更がある場合のみです。実際の費用は、各実行でAikidoが起動するエージェントによって決まります。詳しくはContinuous Pentestingをご覧ください。
ネットワークペンテスト
ネットワークペンテストの費用はサブドメインあたり20クレジットです。Aikidoは追加したルートドメインのサブドメインを検出し、スコープに残したサブドメイン分の料金をお支払いいただきます。ルートドメインは最大5つまで追加でき、サブドメインは最大1,000個まで保持できます。
これはサブドメインごとの固定料金によるRightsized Testです。ネットワークペンテストを参照してください。
料金ガイド
リポジトリを接続できない場合、Aikidoはブラックボックス評価を実施できます。これは、ソースコードにアクセスせずにアプリケーションを外部からテストするものです。以下の参考ティアを使用して、ブラックボックス評価を見積もったり、Rightsizedの見積もりと比較したりしてください。
| 評価タイプ | 最適な対象 | クレジット |
|---|---|---|
| Standard Pentest | 1つのアプリケーションとその主要なAPI | 4,000 |
| 大規模アプリ | 複数のユーザーロールと大量のビジネスロジック | 8,000 |
| 複雑なアプリ | 大きな攻撃対象領域、多数のエンドポイント、または複雑なマイクロサービスアーキテクチャ | 16,000 |
| エンタープライズアプリ | 大規模プラットフォームまたは相互接続されたシステム | 32,000 |
これらは参考価格です。評価開始前にAikidoが正確な費用を確定します。リポジトリを接続できず、適切なカバレッジについてアドバイスが必要な場合は、右下のIntercomチャットを開いてください。チームがサポートいたします。
クレジットでの支払い
Aikido Walletで残高の確認、クレジットの購入、取引履歴の確認ができます。Wallet & Creditsを参照してください。
Run now, pay later
今すぐペンテストを開始し、後からクレジットで支払うことができます。評価が以下の条件を満たし、HighまたはCriticalの検出結果がないまま完了した場合、Aikidoは保留中のクレジットを免除します。
このオファーは最初のフル評価で利用でき、事前にクレジットを購入せずに開始できます。
仕組み
- すぐに開始: Aikidoが初回実行をカバーする保留中のクレジットを作成します。
- 結果の制限: HighおよびCriticalの検出結果は、保留中のクレジットを支払うまでぼかし表示されます。大規模な評価の場合、支払い前に結果の深さをプレビューできるよう、Aikidoは少なくとも1件のHighまたはCriticalの検出結果を開示します。
- レポートと再テストは利用不可: コンプライアンス対応レポートと再テストは、保留中のクレジットが精算または免除された後に利用可能になります。
- HighまたはCriticalの検出結果なし: 評価が支払い不要の条件を満たし、HighまたはCriticalの検出結果なしで完了した場合、Aikidoは保留中のクレジットを免除します。
- 一度に1回のみ: Run now, pay laterを再度利用するには、残高を支払う必要があります。
要件
以下の条件を満たす場合、Run now, pay laterを利用できます。
- 未払いのクレジットがないこと。
- 費用が8,000クレジット以下のペンテストを実行すること。ほとんどのアプリケーションはこの上限内に収まります。
- 少なくとも1つのアクティブなリポジトリをリンクしていること。デモリポジトリは対象外です。
- 少なくとも2つの有効なテストユーザーアカウントを提供すること。
- 業務用メールアドレスを使用しているか、業務用メールアドレスを使用しているワークスペース管理者がいること。Gmailなどの個人用メールアドレスは対象外です。
支払い不要の条件が適用される場合
支払い不要の条件は、以下のすべてに該当する場合に適用されます。
- ワークスペースでの最初のフル評価であること。
- その評価にRun now, pay laterを使用したこと。
- 推奨カバレッジ以上でRightsized Pentestを実行したこと。
- 評価がHighまたはCriticalの検出結果なしで完了したこと。
- Aikidoがアプリケーションを徹底的にテストできるよう、ペンテストが正しく設定されていたこと。
支払い不要の条件が適用されない場合
以下の場合、支払い不要の条件は適用されません。
- 推奨未満のカバレッジ: 高リスクのみなど、推奨カバレッジ未満に設定されたRightsized Pentest。支払い不要の条件には、少なくとも推奨カバレッジが必要です。
- 2回目以降の実行と再テスト: 同じアプリケーションに対するフォローアップ評価。以前のテストで見つかった問題を修正した後の再実行も含みます。
- Continuous Pentesting: デプロイやスケジュールによってトリガーされる自動フォローアップ実行。Continuous Pentestingを参照してください。
- スコープ限定または機能特化型のテスト: アプリの狭い範囲(例:単一の機能やエンドポイント)に限定された評価。このようなスコープは小さすぎて、HighまたはCriticalの検出結果を確実に見つけられないことがよくあります。
- 不完全な設定: よくある例として、テストユーザーの不足、十分なアプリケーションコンテキストのないAPIのみのテスト、または意味のある認証済みテストをブロックしたターゲットなどがあります。
- 未検証のエスカレーションの可能性: Exploit Furtherが利用可能だったにもかかわらず使用されなかったMediumまたはLowの検出結果。検出結果がHighまたはCriticalの深刻度に合理的にエスカレートできた可能性がある場合、Aikidoはクレジットを免除しないことがあります。Exploit Furtherを参照してください。