
Python(Flask)
このガイドでは、アプリケーション向けに Aikido の Zen Firewall をインストールしてセットアップする手順を説明します。以下の手順に従って、アプリケーションを保護してください。
問題や不具合が発生した場合は、遠慮なくサポートチャットまたは Github issues でお問い合わせください。
https://github.com/AikidoSec/firewall-python
要件
- Python 3.8+(3.14 までサポート)。
- Flask 2.2.4+。
- Aikido アカウント & Zen Firewall トークン
インストールと設定
Zen Firewall by Aikido をインストールする
pip で Zen をインストールします:
pip install aikido_zenトークンの環境変数を設定します:
export AIKIDO_TOKEN=AIK_RUNTIME_YOUR_TOKEN_HEREエントリーポイントの先頭で Zen を有効にします。可能であれば、他のインポートより前に記述してください:
import aikido_zen aikido_zen.protect()app.pyでは、他のインポートより前に Zen を初期化する必要があります:import aikido_zen aikido_zen.protect() from flask import Flaskリクエストのブロックとユーザー識別を有効にする
このミドルウェアを使用すると、レート制限、ユーザー識別、ブロック機能を有効にできます。
Zen Firewall が攻撃をブロックするために、このミドルウェアは必須ではありません。中核となる攻撃防御機能はミドルウェアなしでも動作します。このミドルウェアは追加のリクエストコンテキストを提供し、Zen はそれを レート制限、ユーザーブロック、ボットブロック、国別ブロック、脅威アクターのブロックなどの保護機能に使用します。
アプリケーションでのユーザーの識別方法やリクエストの処理方法に合わせて、サンプルを調整してください。
Flask ミドルウェアを追加します:
from aikido_zen.middleware import AikidoFlaskMiddleware

app = Flask(__name__)
app.wsgi_app = AikidoFlaskMiddleware(app.wsgi_app)
# Put auth middleware before this for user-aware rules.
認証フローでユーザーを設定します:
from aikido_zen import set_user set_user({"id": "123", "name": "John Doe"})Zen Firewall をドライ / 検出専用モードで起動する
AIKIDO_BLOCK=false AIKIDO_TOKEN=YOUR_SECRET_TOKEN flask runAikido Zen エージェントがトークンを読み取れるように、トークンを環境変数として設定してください。まだトークンをお持ちでない場合は、こちらの手順に従ってください。
AIKIDO_TOKEN=AIK_RUNTIME_リクエストをブロックせずにアプリが期待どおりに動作することを確認するため、まずはドライモードでアプリを起動することをお勧めします。誤検知を避けるため、Zen Firewall をステージング環境で2週間実行することをお勧めします。
AIKIDO_BLOCK=falseAIKIDO_DEBUG=trueを使用するとデバッグモードが有効になり、エージェントの動作に関するより詳細な情報を確認できます。環境変数の詳細については、こちらをご覧ください: configuration-via-environment-variables.mdアプリをテストする
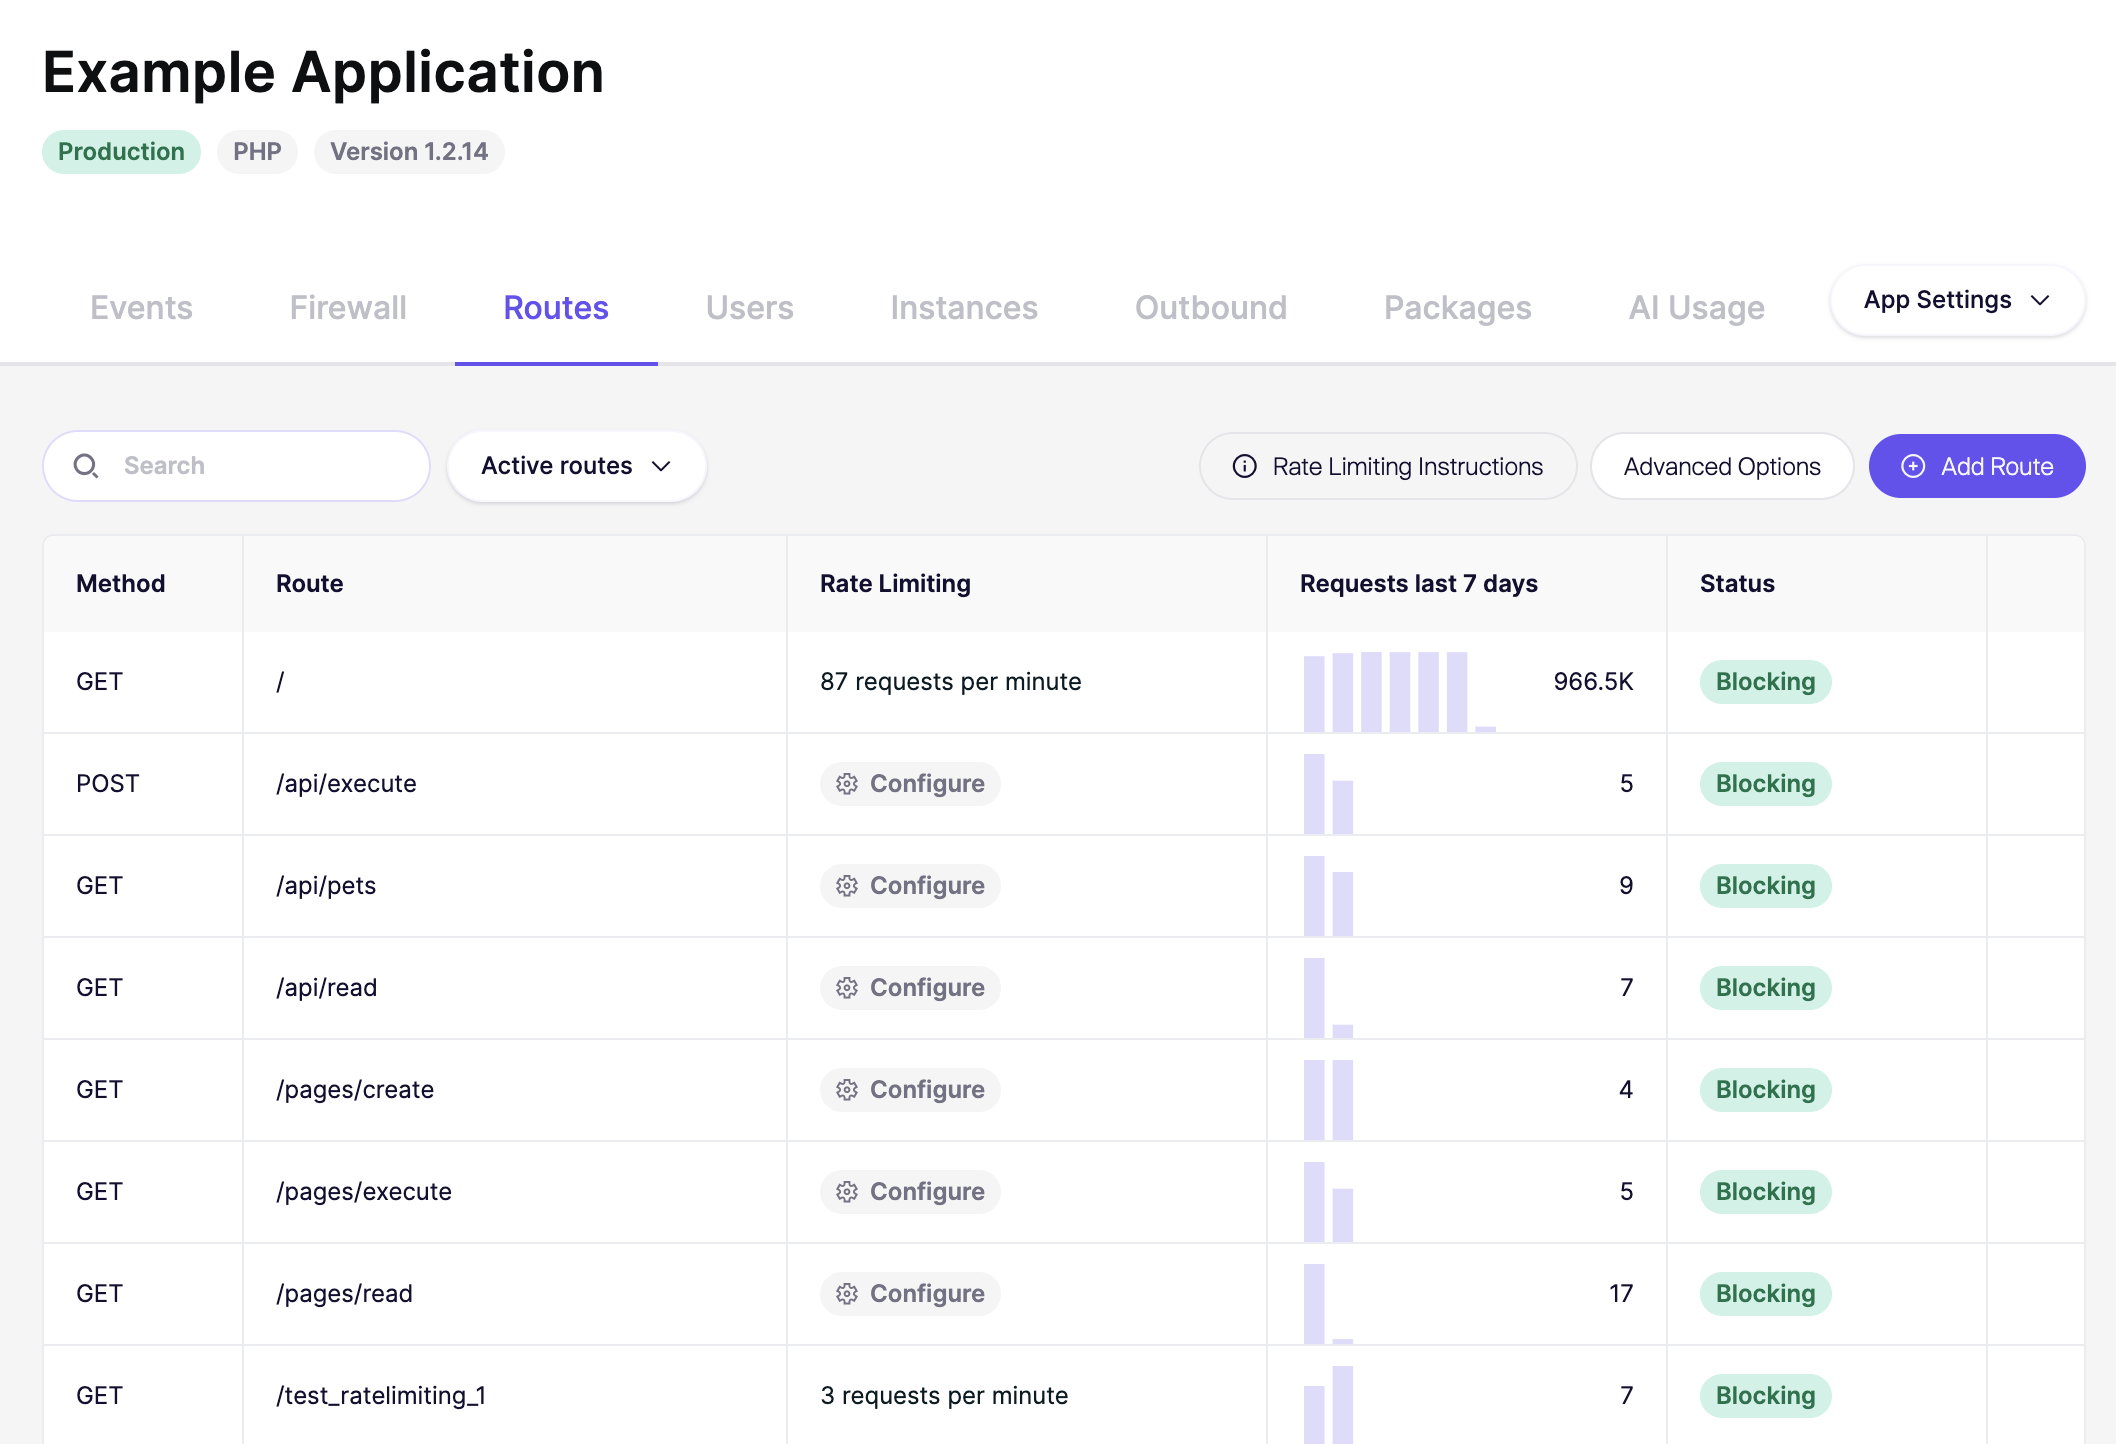
アプリケーションにアクセスし、いくつかの操作を行うか、いくつかのページを開いてください。Zen はアプリケーション内のルートを自動的に検出します。
Zen は 10 分ごとに Aikido へデータを送信します
Zen アプリケーションの以下のページを確認することで、エージェントが正常に動作していることを確認できます。
- Events: 「Application started」イベントが表示されているはずです。
- Routes: しばらくすると、アプリケーションのルートがメソッド、ルート、リクエストとともにここに表示され始めます。
- Instances: Zen がインストールされているアプリケーションのアクティブなインスタンス数が表示されているはずです。
ダッシュボードでレート制限を設定する
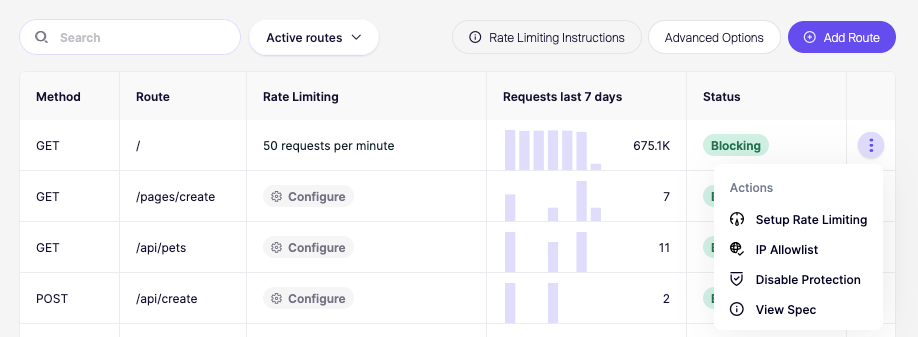
Zen Firewall ミドルウェアを追加したら、ルートをブルートフォース攻撃から保護する機能をテストできます。これは、Aikido Dashboard でレート制限を設定することで行います:
- 作成したアプリをクリックします。
- Routes タブに移動します。
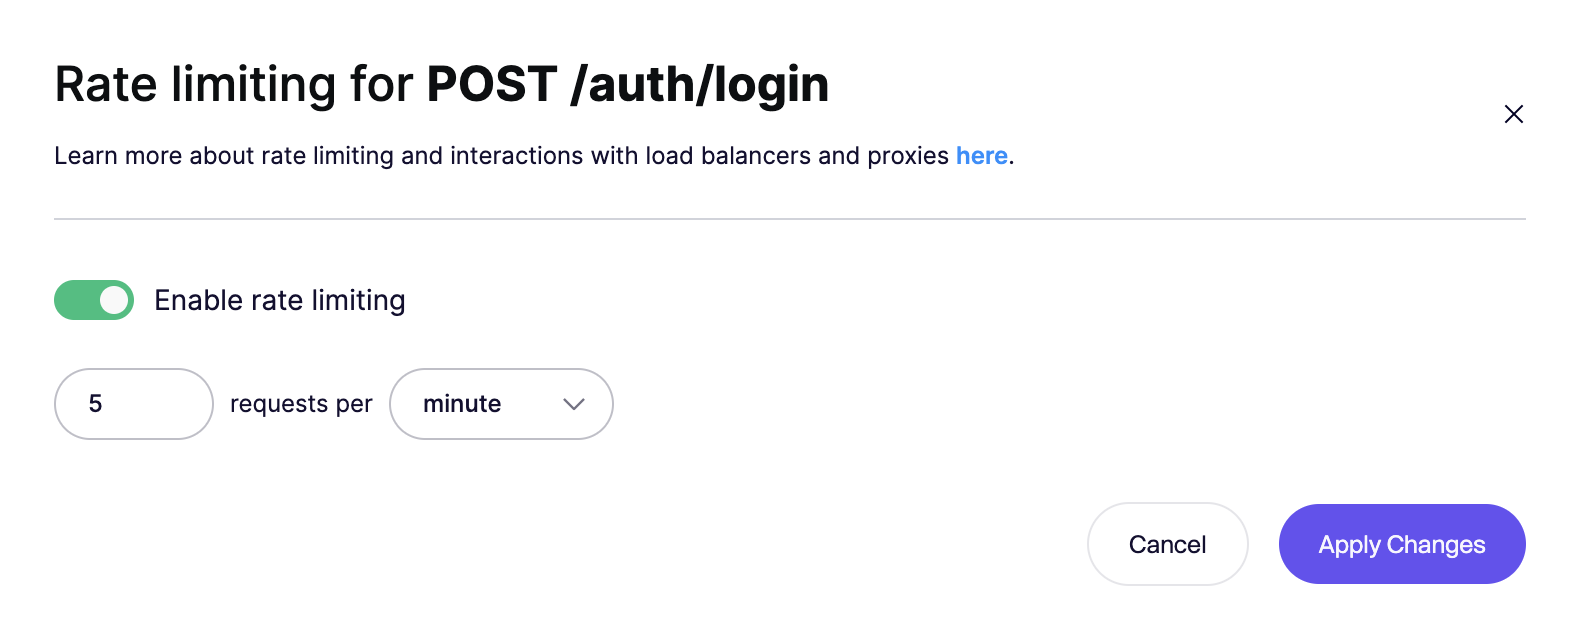
- 制限したいルートを見つけて、Setup rate limiting をクリックします。
- 手順に従ってレート制限を設定します(例:1 分あたり 5 リクエスト)。
レート制限の確認
アプリを起動し、レート制限を設定したルートに 1 分以内に 5 回アクセスしてみてください。5 回目の試行の後、レート制限エラーが返されるはずです:
You are rate limited by Aikido firewall. (Your IP: 1.2.3.4)次のステップ
Zen Firewall のインストールが完了しました。問題が発生した場合や、ご不明な点、機能のご要望がある場合は、お気軽にサポートまでお問い合わせください。
Zen Firewall が提供するさまざまな機能をぜひご覧ください:
- blocking-bot-traffic-with-zen-firewall.md
- blocking-tor-traffic-with-zen-firewall.md
- blocking-users-with-zen-firewall.md
- blocking-known-threat-actors-with-zen-firewall.md
- blocking-traffic-by-country-with-zen-firewall.md
- setting-up-rate-limiting-for-routes.md
- monitor-outbound-domains.md
その他の情報: