
GCPレガシーContainer Registry
GCP Container Registry を Aikido に統合して、既知の脆弱性がないかコンテナをスキャンできるようになりました。
以下の簡単な手順に従って、この機能を有効にしてください:
-
サービス アカウントを作成する
まず、GCP の「IAM & Admin」コンソールでサービス アカウントを作成する必要があります。サービス アカウントには、
Container Registry Service Agentロールが割り当てられている必要があります。 -
サービス アカウントのキーを作成する
サービス アカウントを作成したら、Aikido がコンテナにアクセスするために使用できるこのアカウント用のキーを作成する必要があります。概要画面からアカウント名をクリックしてサービス アカウントの詳細に移動し、次に
KEYSタブを選択してください。
このタブで、ADD KEYをクリックして新しい JSON キーを作成します。キーが作成されると、キーの内容を含む JSON ファイルが自動的にダウンロードされます。次の手順でそのキーの内容を提供する必要があります。 -
Aikido でレジストリを接続する
サービス アカウントを作成してキーを取得したので、Aikido でレジストリを接続できます。まず、 Aikido のコンテナ概要ページに移動し、
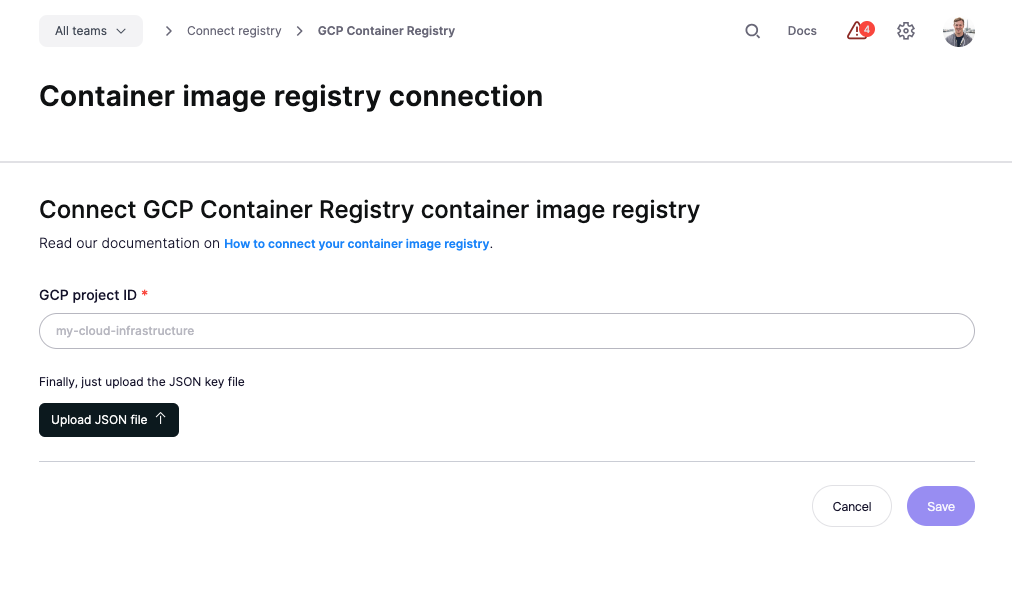
レジストリを接続and selectGCP Container Registryレジストリ一覧から選択してください。
このページでは、Container Registry がホストされている GCP のプロジェクト ID を入力し、前の手順で取得した JSON キー ファイルをアップロードできます。Aikido はこのキーを安全な場所に暗号化して保存し、イメージのスキャンに使用します。
レジストリが接続されると、Container Registry 内のリポジトリを検索し、その後スキャンしたいものを開始できます。
Aikido は、GCP の Artifact Registry にホストされているコンテナのスキャンもサポートしています。手順は次の場所で確認できます こちら.