
脅威モデル
次の 脅威モデル 評価が開始され、ディスカバリーフェーズが終了すると、評価詳細ページに表示されます。Aikido Pentest と Code Audit の両方で利用でき、エージェントがアプリケーションのセキュリティ態勢をどのように認識し、テストしているかを透明性のあるリアルタイムのビューで提供します。
前提条件
コードリポジトリは、ペンテストまたは Code Audit にリンクされている必要があります。
偵察レポート
Recon レポートは、初期のディスカバリーフェーズで発見された内容の高レベルな要約です。アプリケーションのわかりやすい概要を提供します 攻撃対象領域、個別の攻撃試行を確認する前に「攻撃者の視点」を理解するのに役立ちます。
アプリケーションの攻撃対象領域を素早く把握できます。以下を含みます:
- エンドポイント
- 使用中の技術
- 認証機構
- さらなるテストの対象となる注目領域
このレポートを使って、不要な公開資産を特定して廃止したり、意図したセキュリティ制御がスキャナーから見えているかを確認したりできます。
これには、アプリケーションのアーキテクチャ、ロール、信頼境界の図も含まれているため、全体像をひと目で把握できます。
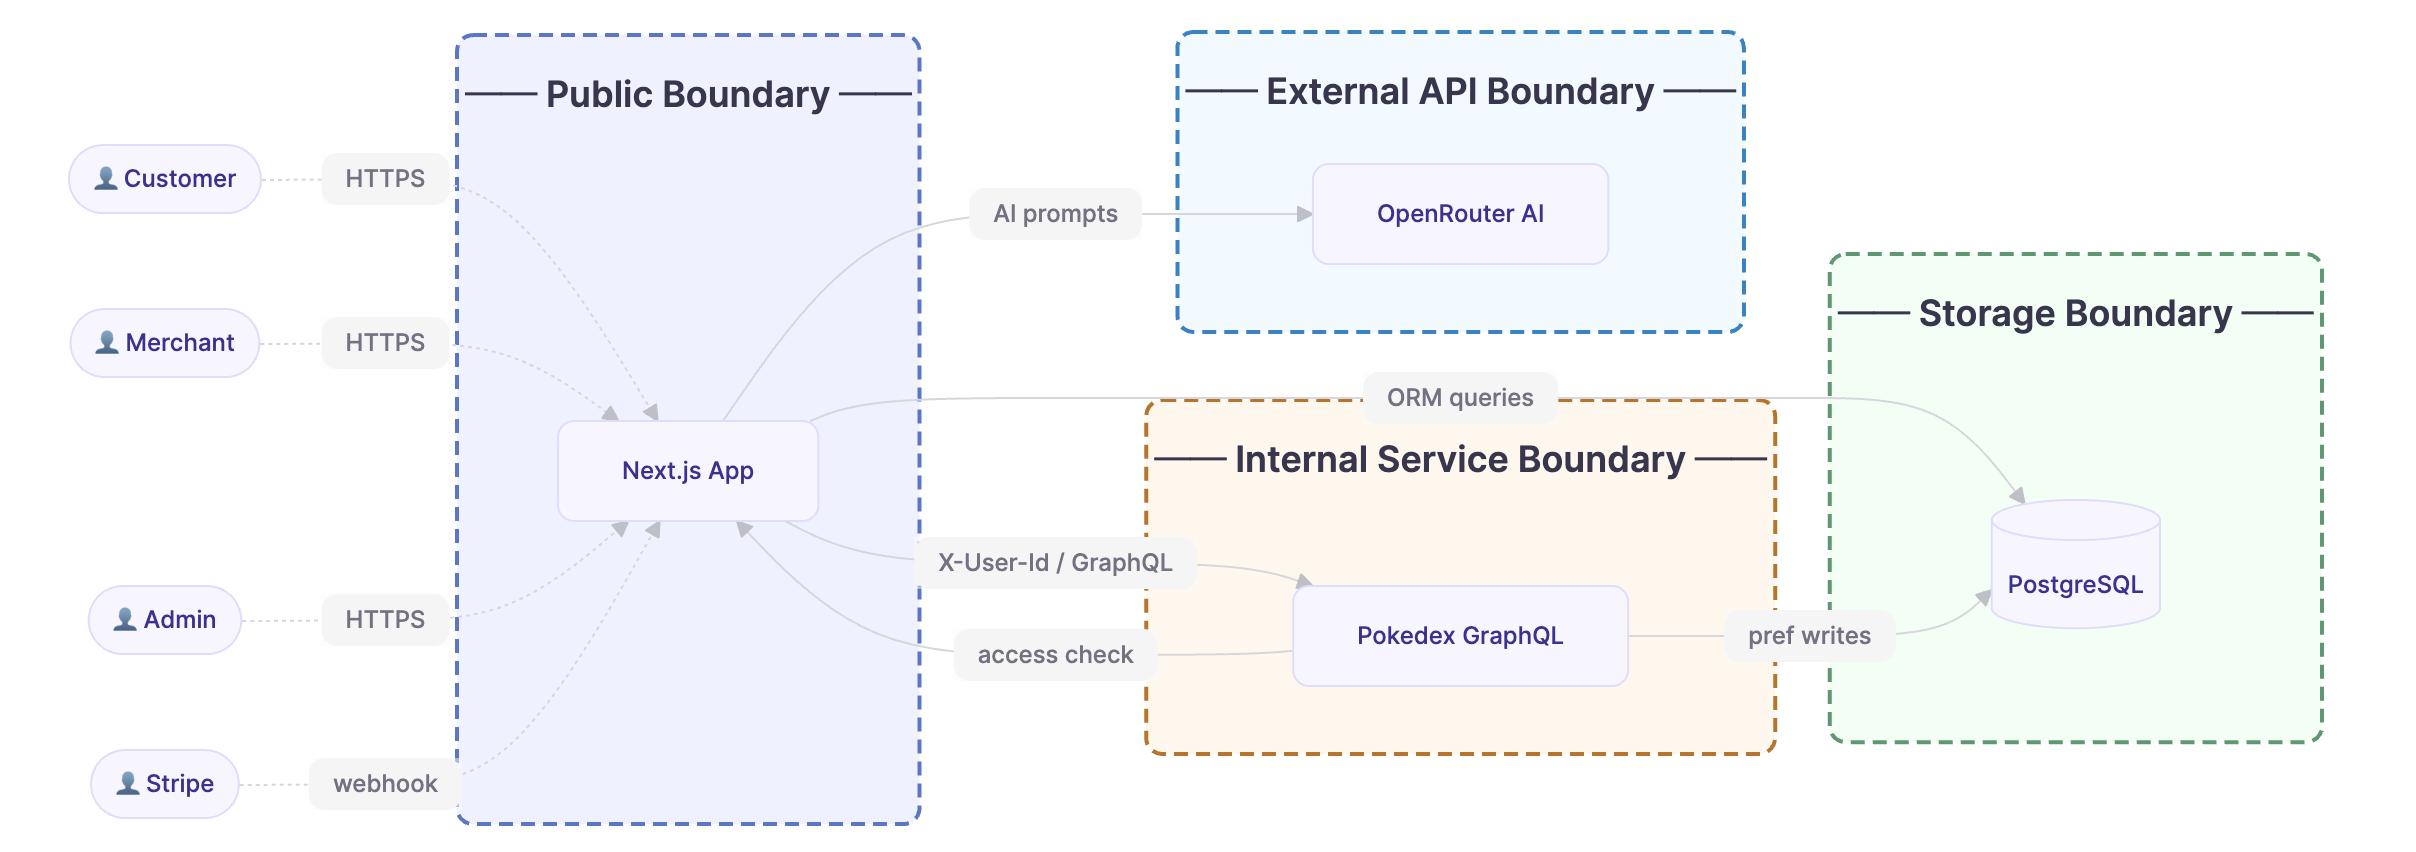
Recon レポートに含まれるアーキテクチャ図の例
アタックプラン
Attack Plan は、特定の項目をまとめた構造化テーブルです 攻撃ベクター をアプリケーション向けに示したものです。各行は、特定のコードスニペットまたは特定のアーキテクチャ上の脆弱性仮説に焦点を当てた、対象を絞ったテストを表します。
各項目には以下が表示されます:
- 開始時の仮定: エージェントが何をテストしているか、および対象のファイルまたはエンドポイント
- 種類: 注入や認証バイパスなど、テスト対象の脆弱性カテゴリ
- エージェント: タスクに割り当てられた特定の攻撃者エージェント
- ステータス: 攻撃の現在の状態
- 未開始 - エージェントはまだ開始していません
- 進行中 - エージェントが実行中です
- 悪用可能 - エージェントが悪用可能な問題を見つけました
- 問題なし - エージェントは脆弱性を見つけずに完了しました
- 停止済み - エージェントはキャンセルされました