
GitLab セルフマネージド向けの AutoFix
はじめに
Aikido AutoFix は、プロジェクト内のサードパーティ依存関係にある脆弱性を解消するために設計されたツールです。パッケージを更新したり、脆弱性を除去するための他の解決策を実装したりするプルリクエストを生成することで、これを実現します。場合によっては、Aikido AutoFix は単一の問題だけでなく、脆弱性の一群全体に対処できます。
GitLab Self Managed 用の Autofix を設定する
デフォルトでは、Aikido はあなたの GitLab Self Managed インスタンスに対して読み取り専用アクセスしか持っていません。Aikido AutoFix を使用するには、書き込みアクセス権を持つ別のアクセストークンが必要です。
手順 1. で書き込みアクセスを有効にし、 AutoFix 設定 ページ上で使用します。
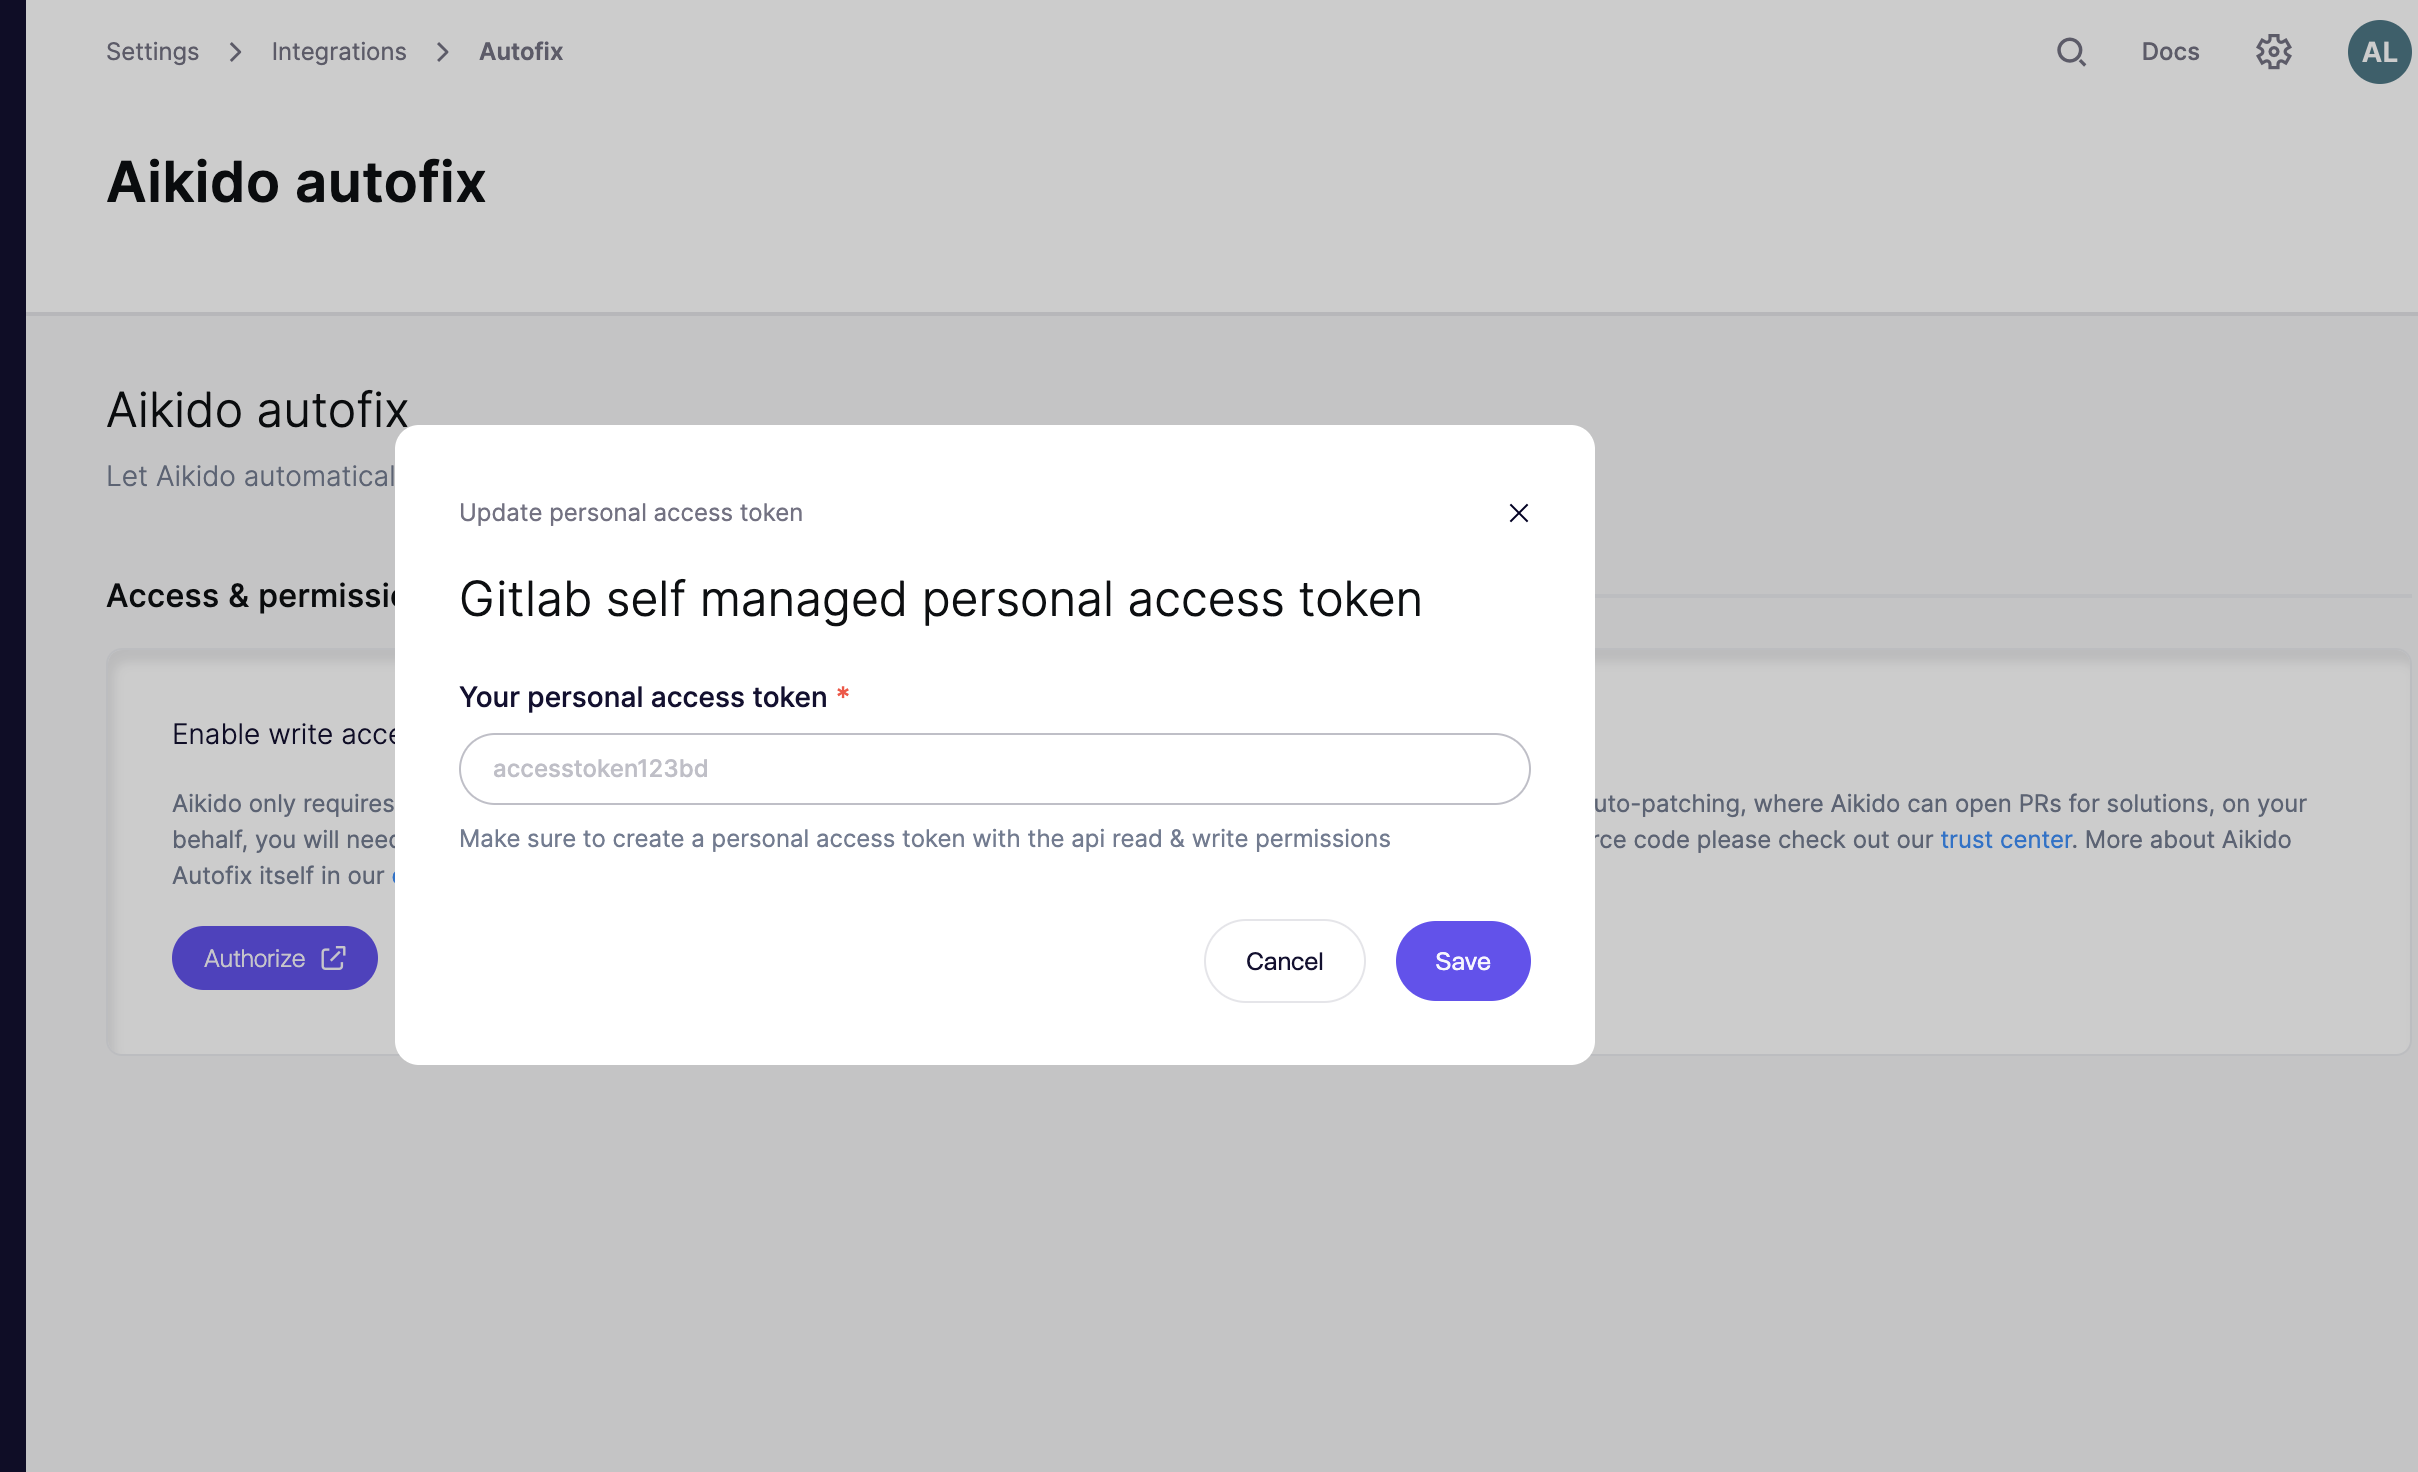
手順 2. クリックします 承認すると、このモーダルが表示されます:
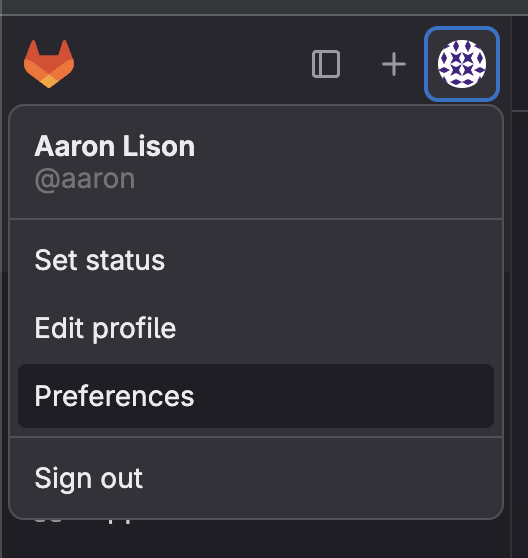
手順 3. Self Managed の GitLab アカウントに移動します。左上の個人アカウントアイコンをクリックし、設定へ進みます。
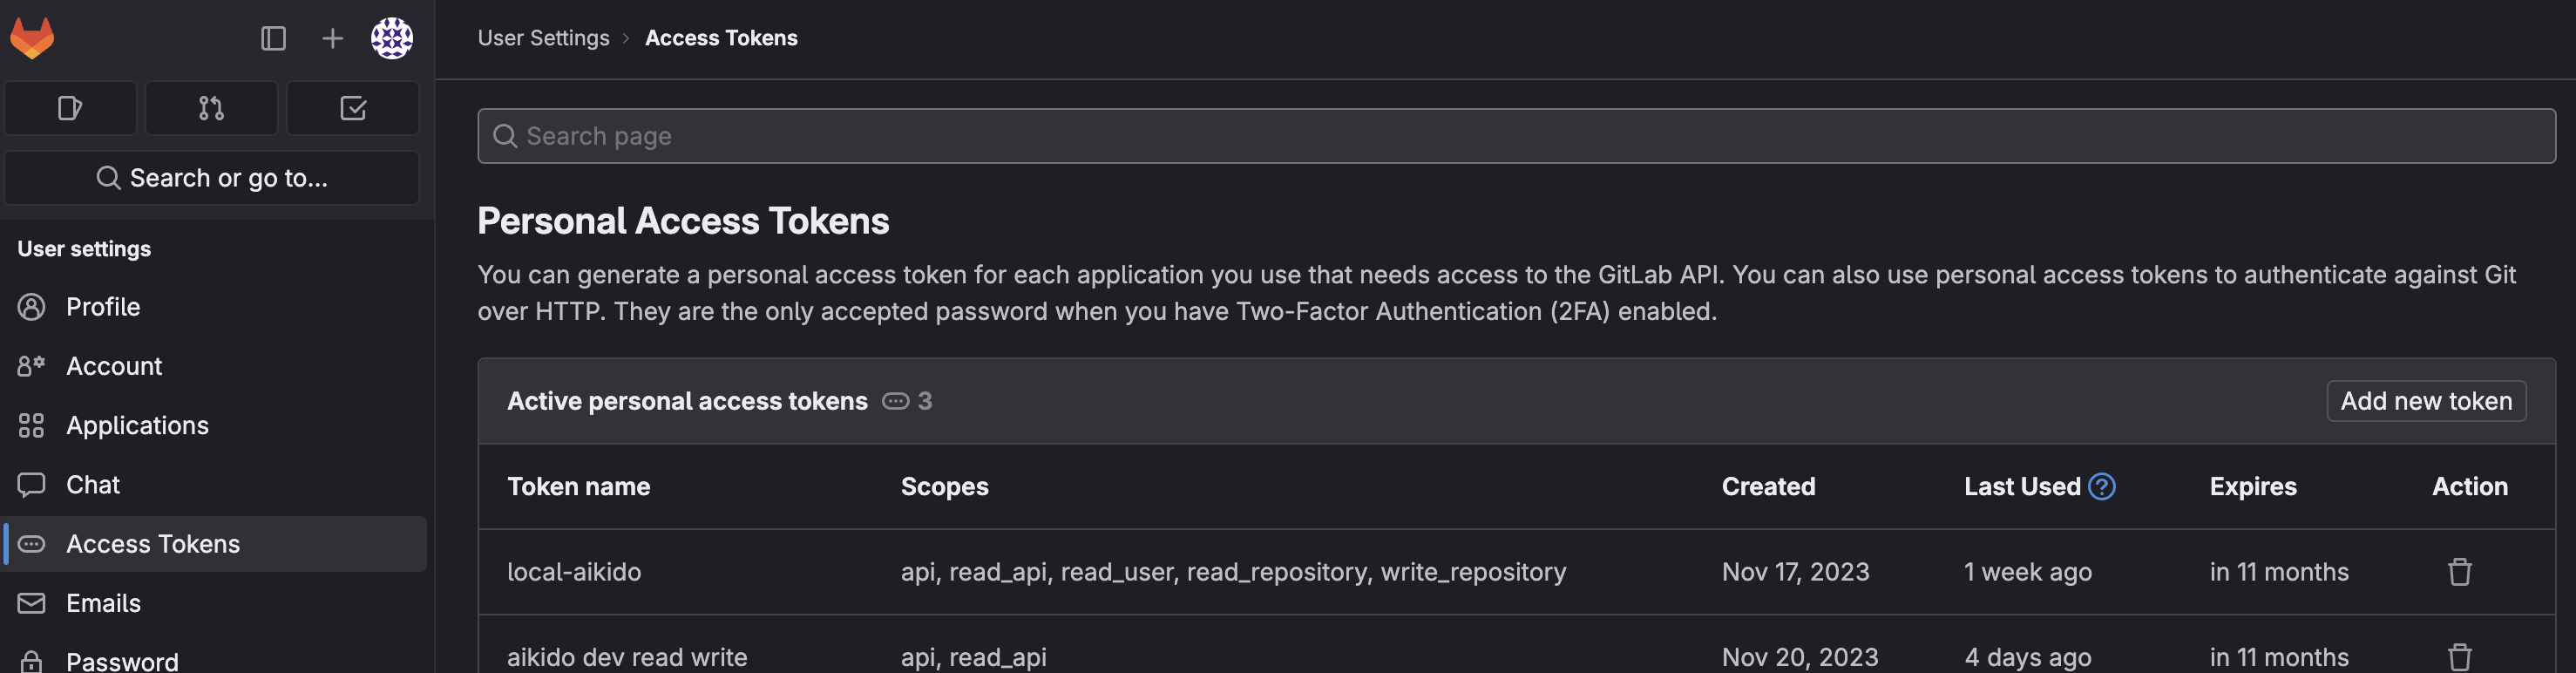
手順 4. サイドバーで「Access Token」を選択します。次に「Add new token」ボタンをクリックします。
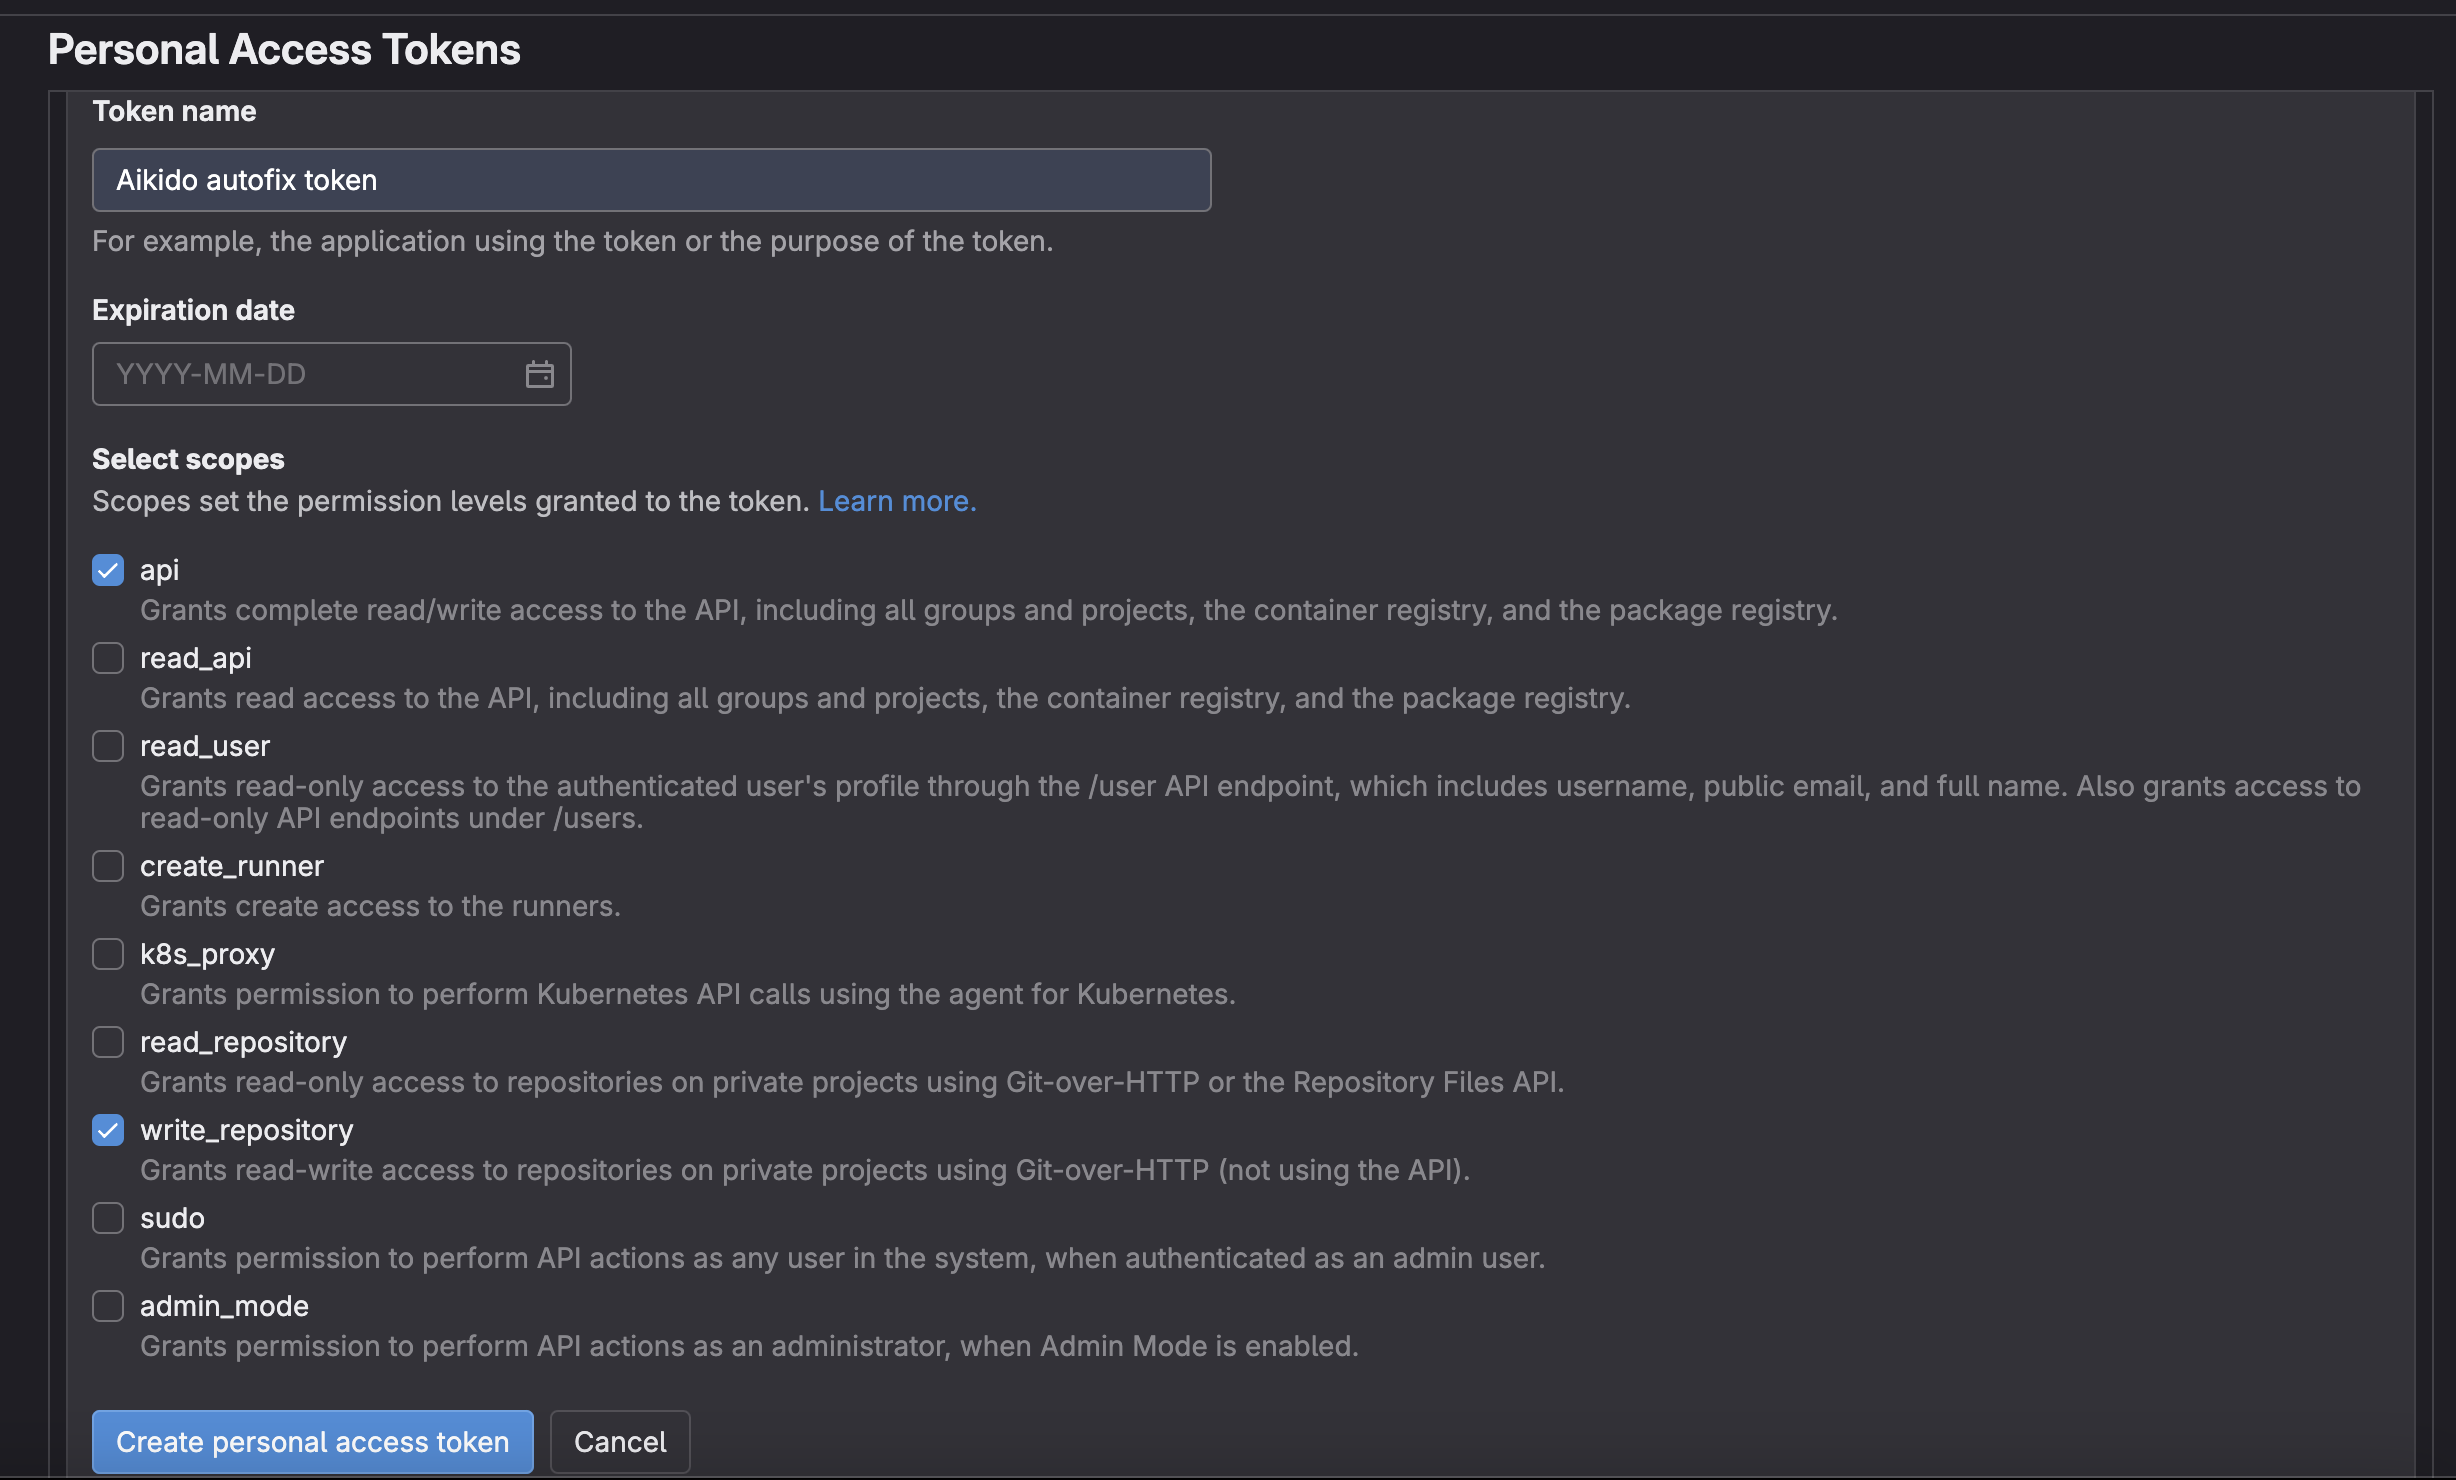
手順 5. トークン名を「Aikido Autofix」とし、次の権限を追加します: api & write_repository
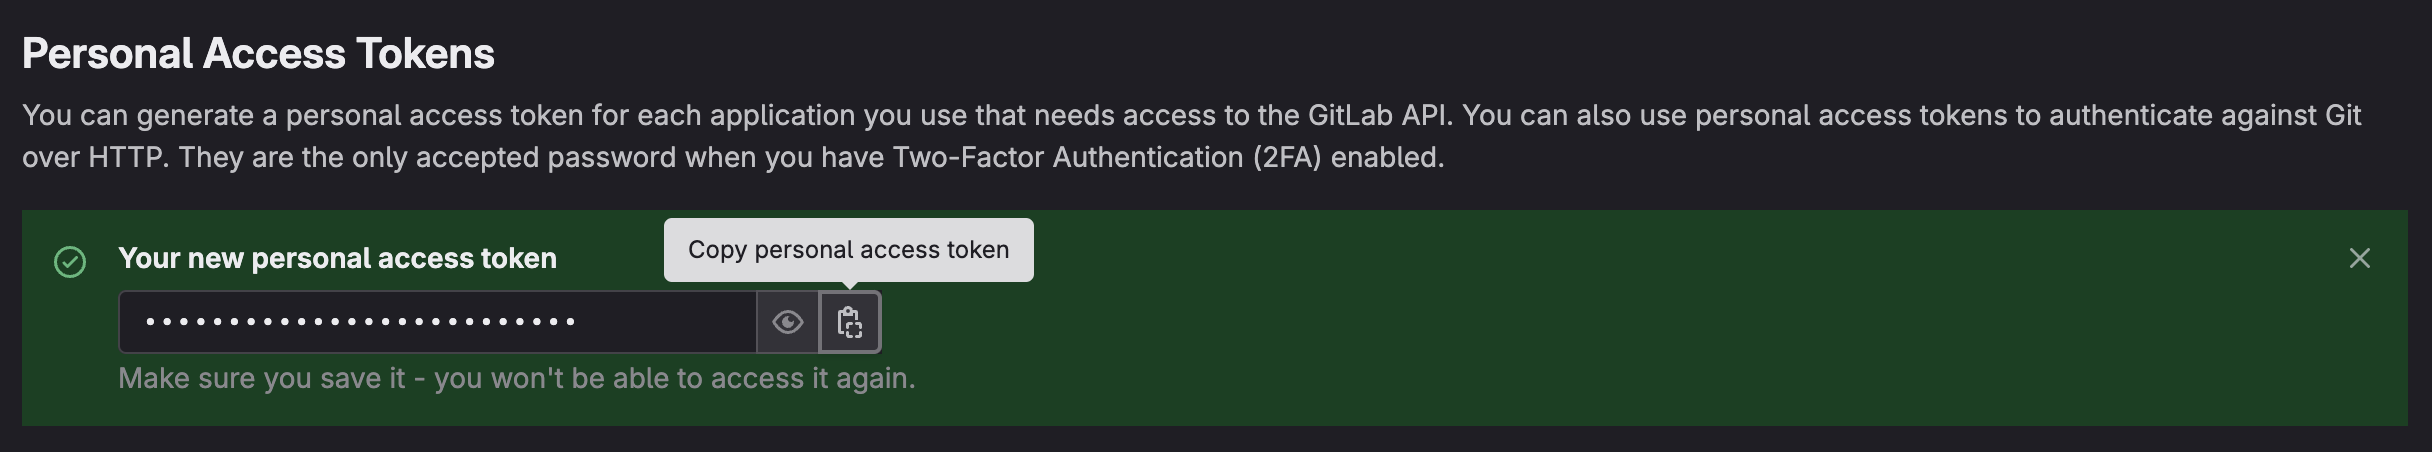
手順 6. 新しく作成したトークンをコピーし、Aikido のモーダルに貼り付けます。
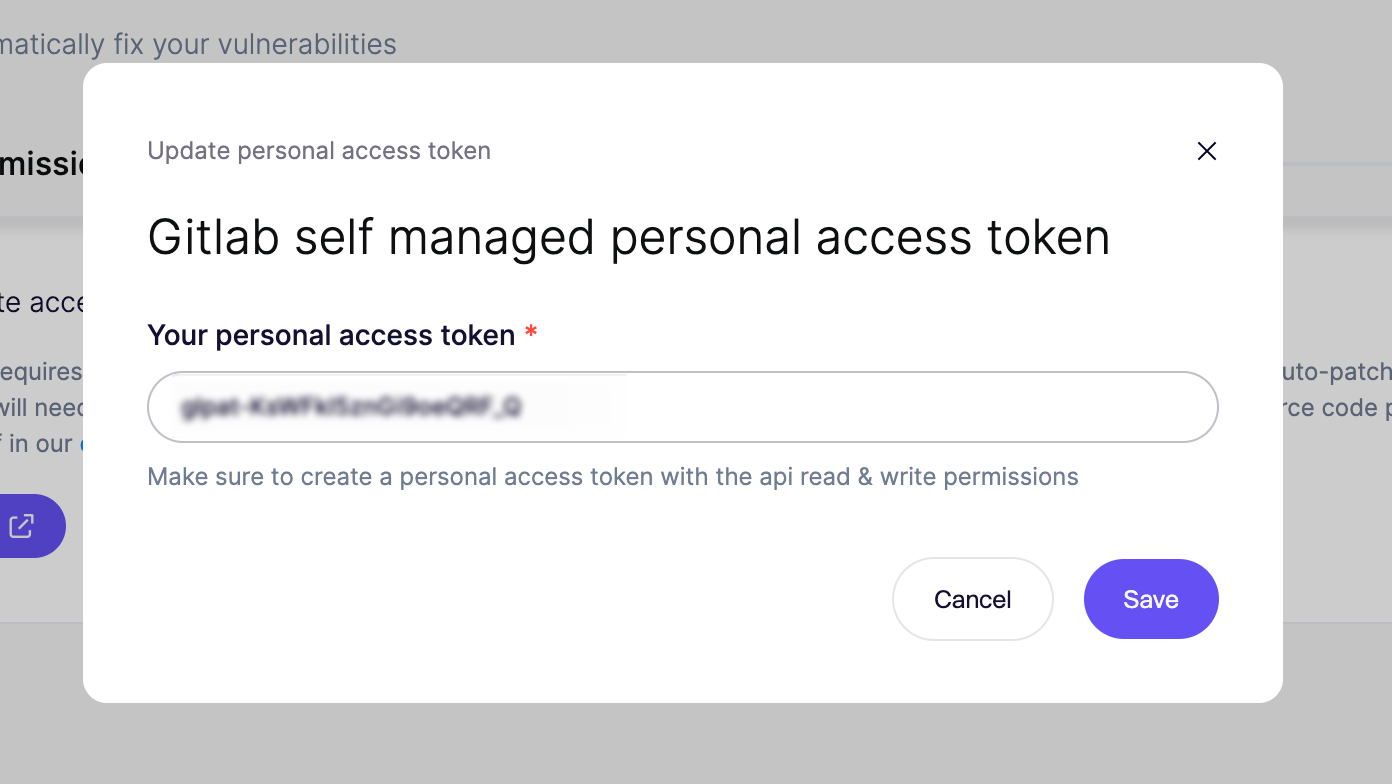
手順 7. 保存をクリックすれば完了です。これで、以下から autofix の PR を実行できるようになります: Autofix ページ または、サイドバーのサブイシューのアクションメニューから。
サービスアカウントの使用
GitLab ユーザー用の PAT で Autofix を設定すると、AutoFix によって作成された Merge Request の作成者があなたになり、分かりにくくなることがあります。
プレミアム版の GitLab Self Managed ユーザーには、Aikido AutoFix 用のサービスアカウントを設定することをおすすめします。これにより、どの PR が Aikido から来たものかを簡単に見分けられます。
ステップ 1. サービスアカウントを設定する
GitLab で、Group > あなたのグループ > Settings > Service accounts に移動して、サービスアカウントを設定します。
ステップ 2. サービスアカウント用の PAT を作成する
クリックします アクセストークンを管理 GitLab のサービスアカウントページにある 3 点メニューから、新しいアクセストークンを作成します。以下の api と write_repository 権限を持つ PAT を作成します。
ステップ 3. サービスアカウントを GitLab グループのメンバーとして追加する
GitLab で、Group > あなたのグループ > Manage > Members > Invite Members に進み、新しく作成したサービスアカウントを GitLab グループのメンバーとして追加します。
ステップ 4. PAT を Aikido UI に貼り付ける
GitLab で新しく作成したトークンをコピーし、Aikido のモーダルに貼り付けます。