
ローカルオンプレコードスキャンのためのGitHub Actionsセットアップ
はじめに
Aikido Security Local Scanner を使用すると、GitHub Action 内で直接スキャンを実行でき、また、次を使用している場合にも GitHub Enterprise Server (GHES) 環境で。コードが社外に出ることはありません: スキャンはローカルで実行され、結果のみが Aikido Security プラットフォームにアップロードされます。この構成により、Aikido ダッシュボードで脆弱性を管理しながら、最大限のプライバシーを確保できます。
これは 該当しません 通常のクラウドベースのスキャナーには適用されません。この GitHub Action のセットアップは、ローカルバイナリを使ったオンプレミス スキャン専用です。
前提条件
- GitHub Enterprise Server 環境(セルフホストまたは企業管理)。
- CI/CD ランナー - GitHub Actions
- Aikido のローカルスキャン アカウント。
- システム要件:
- CPU コア 2~4
- RAM 8~16 GB
- 送信先 HTTPS (443) アクセスが有効
ローカルオンプレミス スキャンのセットアップ方法
前提条件: Local Scanning を許可するアカウントを作成しておいてください。 Local Scanning アカウントの作成方法の詳細.
1. 認証トークンを生成する
-
認証トークンを生成してコピーします。 注 このトークンを表示できるのは 1 回だけです。
-
このトークンを引数として追加します
--apikeyを、プロジェクトで Local Scanner を実行する際に使用します。 -
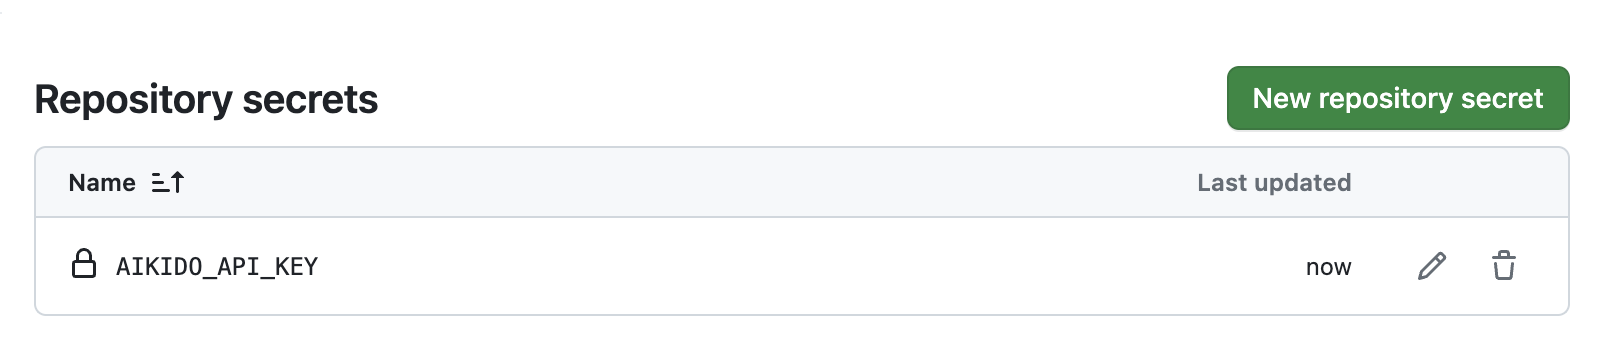
Settings > Secrets and variables > Actions に移動して、このトークンを GitHub Secrets に保存してください。
2. ローカルスキャナーの実行
これで、あとはリポジトリでスキャナーを実行するだけです。
ローカルスキャナーは必ずデフォルトブランチでのみトリガーされるようにしてください。デフォルトでは、Aikido は依存関係とコードの問題について、リポジトリ内の 1 つのブランチ(通常は main または master ブランチ)のスキャンをサポートしています。そのため、Aikido プラットフォーム上でスキャン結果が混ざらないように、ローカルスキャナーはそのブランチでのみ実行することを推奨します。これはワークフローファイルの 'on' セクションで指定できます。
Docker を使用する
GitHub Actions でローカルスキャナーを使う最も簡単な方法は、Docker イメージを使用することです。
例 .github/workflows/aikido-scan.yml:
on:
push:
branches:
- main
name: Aikido Scan
jobs:
aikido-local-scan-repo:
runs-on: ubuntu-latest
container:
image: aikidosecurity/local-scanner:latest
steps:
- uses: actions/checkout@v4
with:
token: ${{ secrets.GITHUB_TOKEN }}
path: my-repo
- name: Run scan
run: aikido-local-scanner scan my-repo --apikey ${{ secrets.AIKIDO_API_KEY }} --repositoryname MyRepo --branchname main次の --branchname オプションを、コマンド実行時に指定します。
これがこのリポジトリの最初のスキャンである場合、Aikido は指定した名前のリポジトリを作成し、すべてのスキャン結果を含めます。以降のスキャン結果は、Aikido ではこのリポジトリ名の下に集約されます。
デフォルトではすべてのスキャンタイプが実行されます。SAST スキャンのみなど、一部のスキャンだけを実行したい場合は、 --scan-types オプション。CLI オプションの詳細は こちら.
を指定してスキャンタイプを渡すことで実行できます。リリースゲートまたは PR ゲートモードでスキャナーを実行することもできます。リリースゲートモードは、公開前にリポジトリをスキャンする際に役立ちます。これにより、公開の可能性がある時点で未解決の問題がないことを確認できます。リリースゲートモードで実行すると、スキャン完了後に選択した重大度以上の未解決の問題がある場合、スキャナープロセスは失敗します。PR ゲートモードは、PR で新たに導入された可能性のある問題をスキャンするために使用できます。
リリースまたは PR ゲートモードの詳細は この記事.
3. スキャン結果を確認する
最初のスキャン後:
- Aikido に、で指定した名前のリポジトリが表示されます。
-repositoryname. - 以降のスキャンでは、同じリポジトリが新しい検出結果で更新されます。
- スキャンを リリースゲート または PRゲーティング モードで設定して、未解決の問題を含むデプロイをブロックできます。
注意事項と制限
- ローカルスキャナーアカウント には AutoFix は含まれません UI には含まれません。AutoFix は IDE 連携
- デフォルトでは、すべてのスキャンタイプが有効です。スキャンを制限できます(例: SAST のみ)。
-scan-typesフラグ。- 「ローカルスキャナー用の CLI オプション」を読んで、ローカルスキャナーを実行する際に渡せるすべてのオプションを確認してください。
- スキャン対象は 1 つのブランチのみ(通常は
mainまたはmaster)にして、結果が混ざらないようにする必要があります。