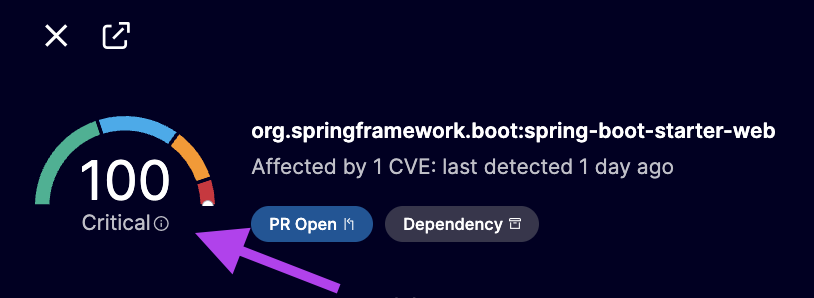
重大度スコアはどのように計算されるか
Aikido は、0 から 100 までのコンテキストに基づくリスクベースの重大度スコアを提供しており、従来の CVSS スコア(0〜10 のスケール)よりも 10 倍細かい粒度を実現しています。これにより、優先順位付けやフィルタリングをより的確に行うことができます。
| 重大度 | スコア |
|---|---|
| Critical | 90 - 100 |
| High | 70 - 89 |
| Medium | 40 - 69 |
| Low | 1 - 39 |
1. 複数の脆弱性データソース
さまざまな脆弱性フィードやデータベースを継続的に監視しており、これらがベースラインとなる重大度情報を提供し、初期の重大度スコアの設定に役立っています。データベースには以下が含まれます:
- 公開脆弱性データベース(例:NVD、GHSA など | 全リストを見る)
- オペレーティングシステムおよびベンダー固有のアドバイザリ
- 独自の Aikido Intel:https://intel.aikido.dev/
2. コンテキストに基づく重大度の調整
実際のリスクをより正確に反映するため、Aikido は悪用可能性、環境、脅威インテリジェンス、カスタムルールなどの追加コンテキストを組み合わせます。
悪用可能性と脅威インテリジェンス:
実際のリスクを示す証拠がある場合、重大度が引き上げられることがあります:
- 脆弱性が実際に悪用されている、または CISA KEV リストに掲載されている
- 公開された PoC エクスプロイトが存在する(例:GitHub 上)
ビジネスコンテキスト
重大度は、影響を受けるアセットの重要度に基づいて調整されます。例としては以下があります:
- 本番環境かテスト環境か
- バックエンドのコードかフロントエンドのコードか
- 脆弱なコードが到達可能か、または実行されるか
カスタマールール
プロジェクトにコンテキスト情報を追加することで、イシューのスコアリングをさらに調整できます
- リポジトリとコンテナのリスクスコアを改善する方法についてはこちらをご覧ください
エクスプロイト予測(EPSS)
Aikido は EPSS ベースの優先順位付けにも対応しており、今後 30 日以内に悪用される可能性が低い脆弱性を自動的に格下げまたは無視することができます。この機能はオプションでデフォルトではオフになっています。詳細はこちら:use-epss-values-to-further-reduce-noise.md
スコアをクリックすると、このイシューがこの重大度評価を受けた理由の詳細な内訳を確認できます