
Sonatype Nexus Repositoryのイメージスキャン
既知の脆弱性をスキャンするために、Sonatype Nexus Repository を Aikido に接続できます。
以下の簡単な手順に従って、この機能を有効にしてください:
ステップ1: Sonatype Nexus Repository にログインします。インスタンス URL、レジストリ名、認証情報を取得する必要があります
次の インスタンス URL は、Sonatype Nexus Repository にアクセスするために必要な URL です。これには http(s):// と、インスタンスのポートが含まれます。たとえば: https://my-awesome-nexus-repository.com:8081
次の レジストリ名 は、画像をスキャンする対象となるホスト済み Docker リポジトリの名前です。これはリポジトリを参照すると確認できます。
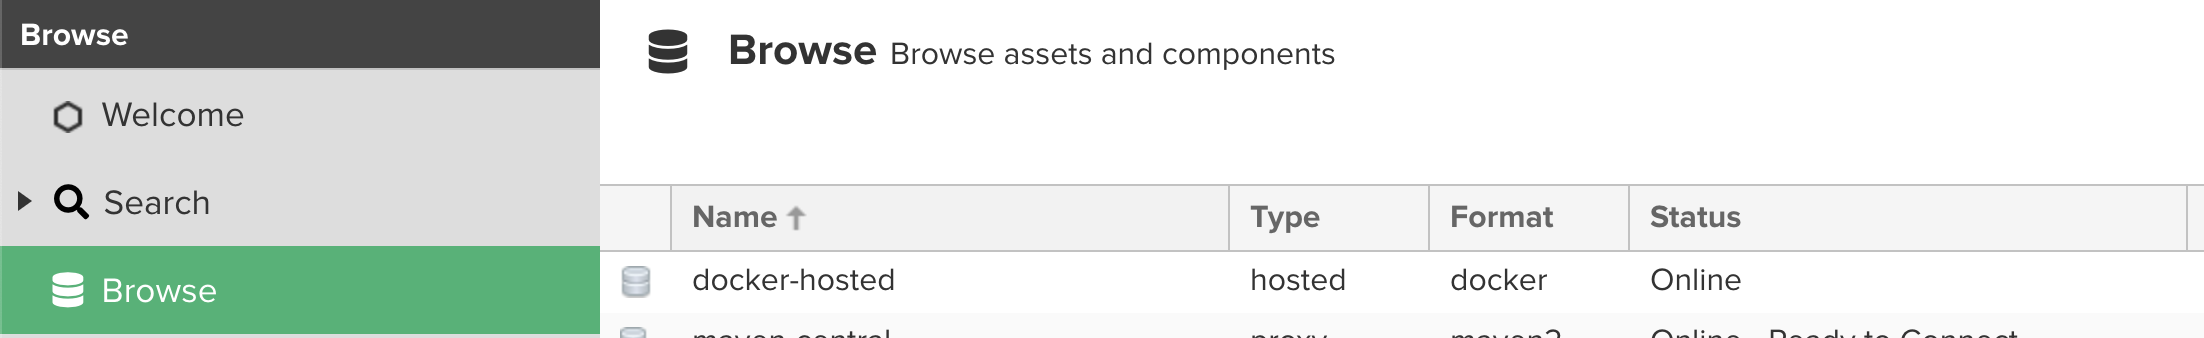
この例では、レジストリ名は docker-hosted
次の 認証情報 ユーザートークン(推奨)またはユーザー認証情報のいずれかです。
右上のプロフィールに移動します
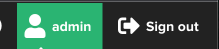
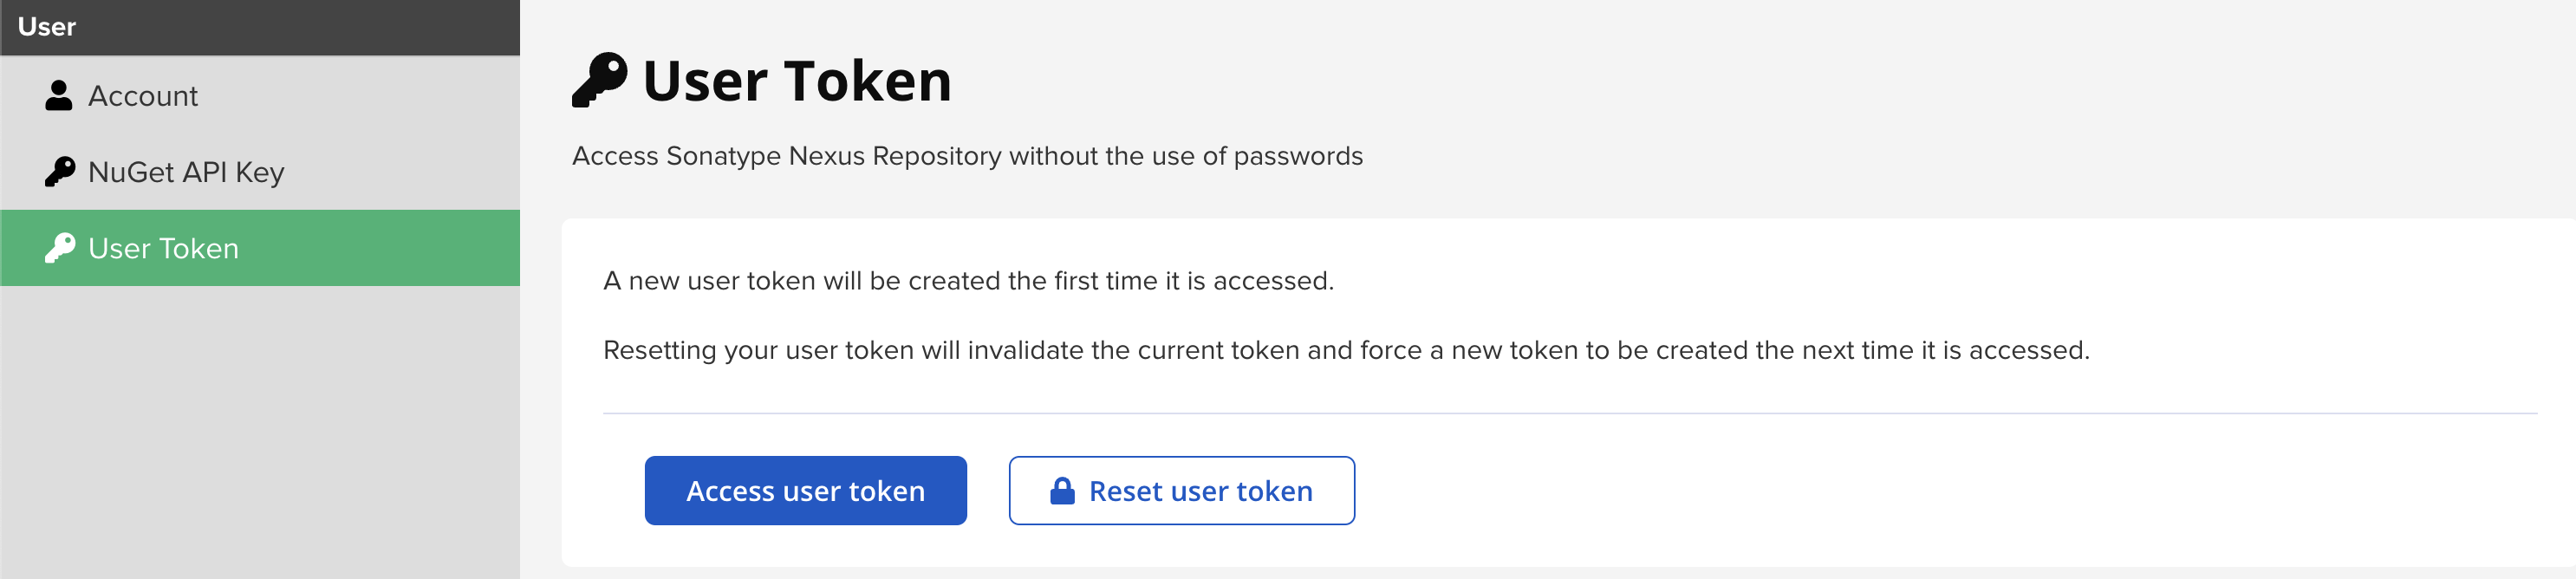
左側のサイドバーで「User token」をクリックします。次に、「Access user token」ボタンをクリックします
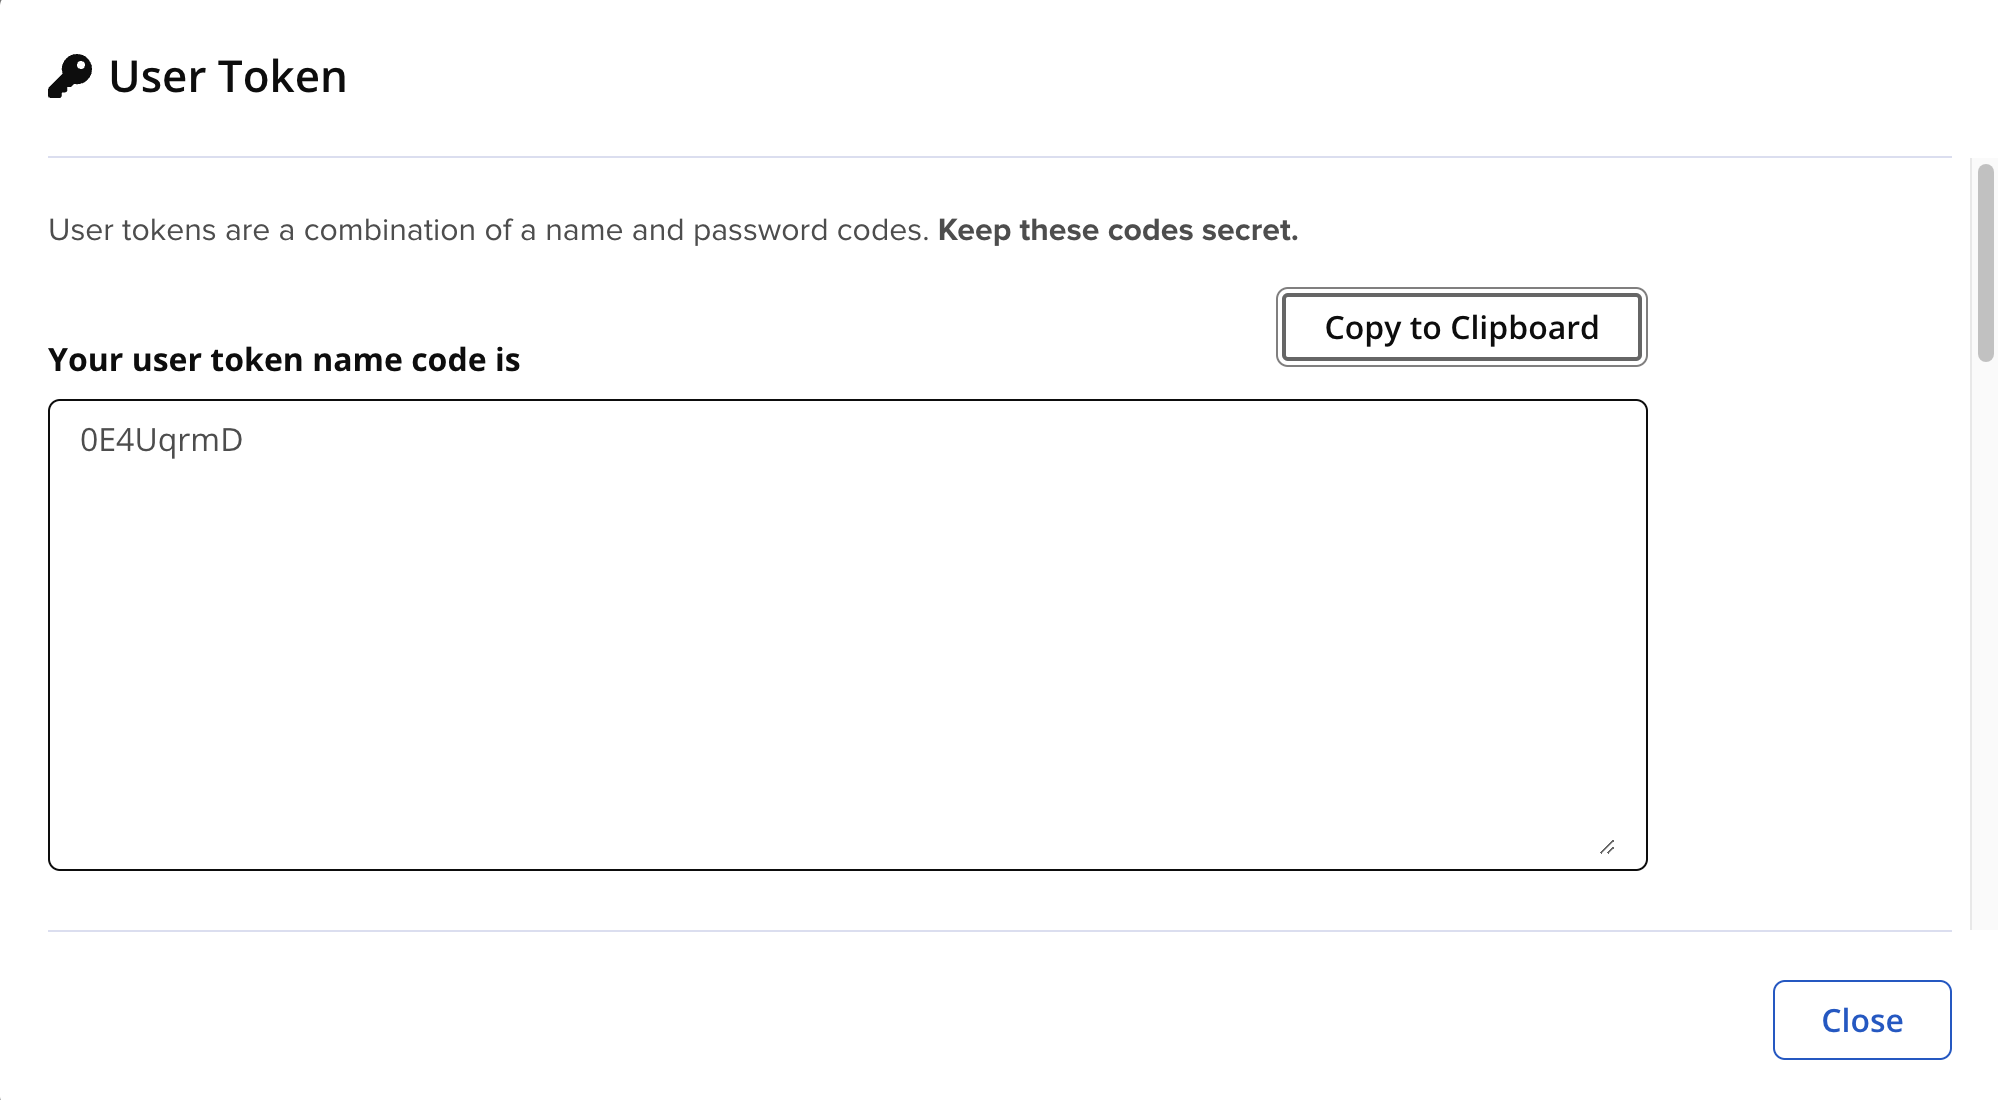
認証して取得する ユーザートークンの名前コード と ユーザートークンのパスコード モーダルから
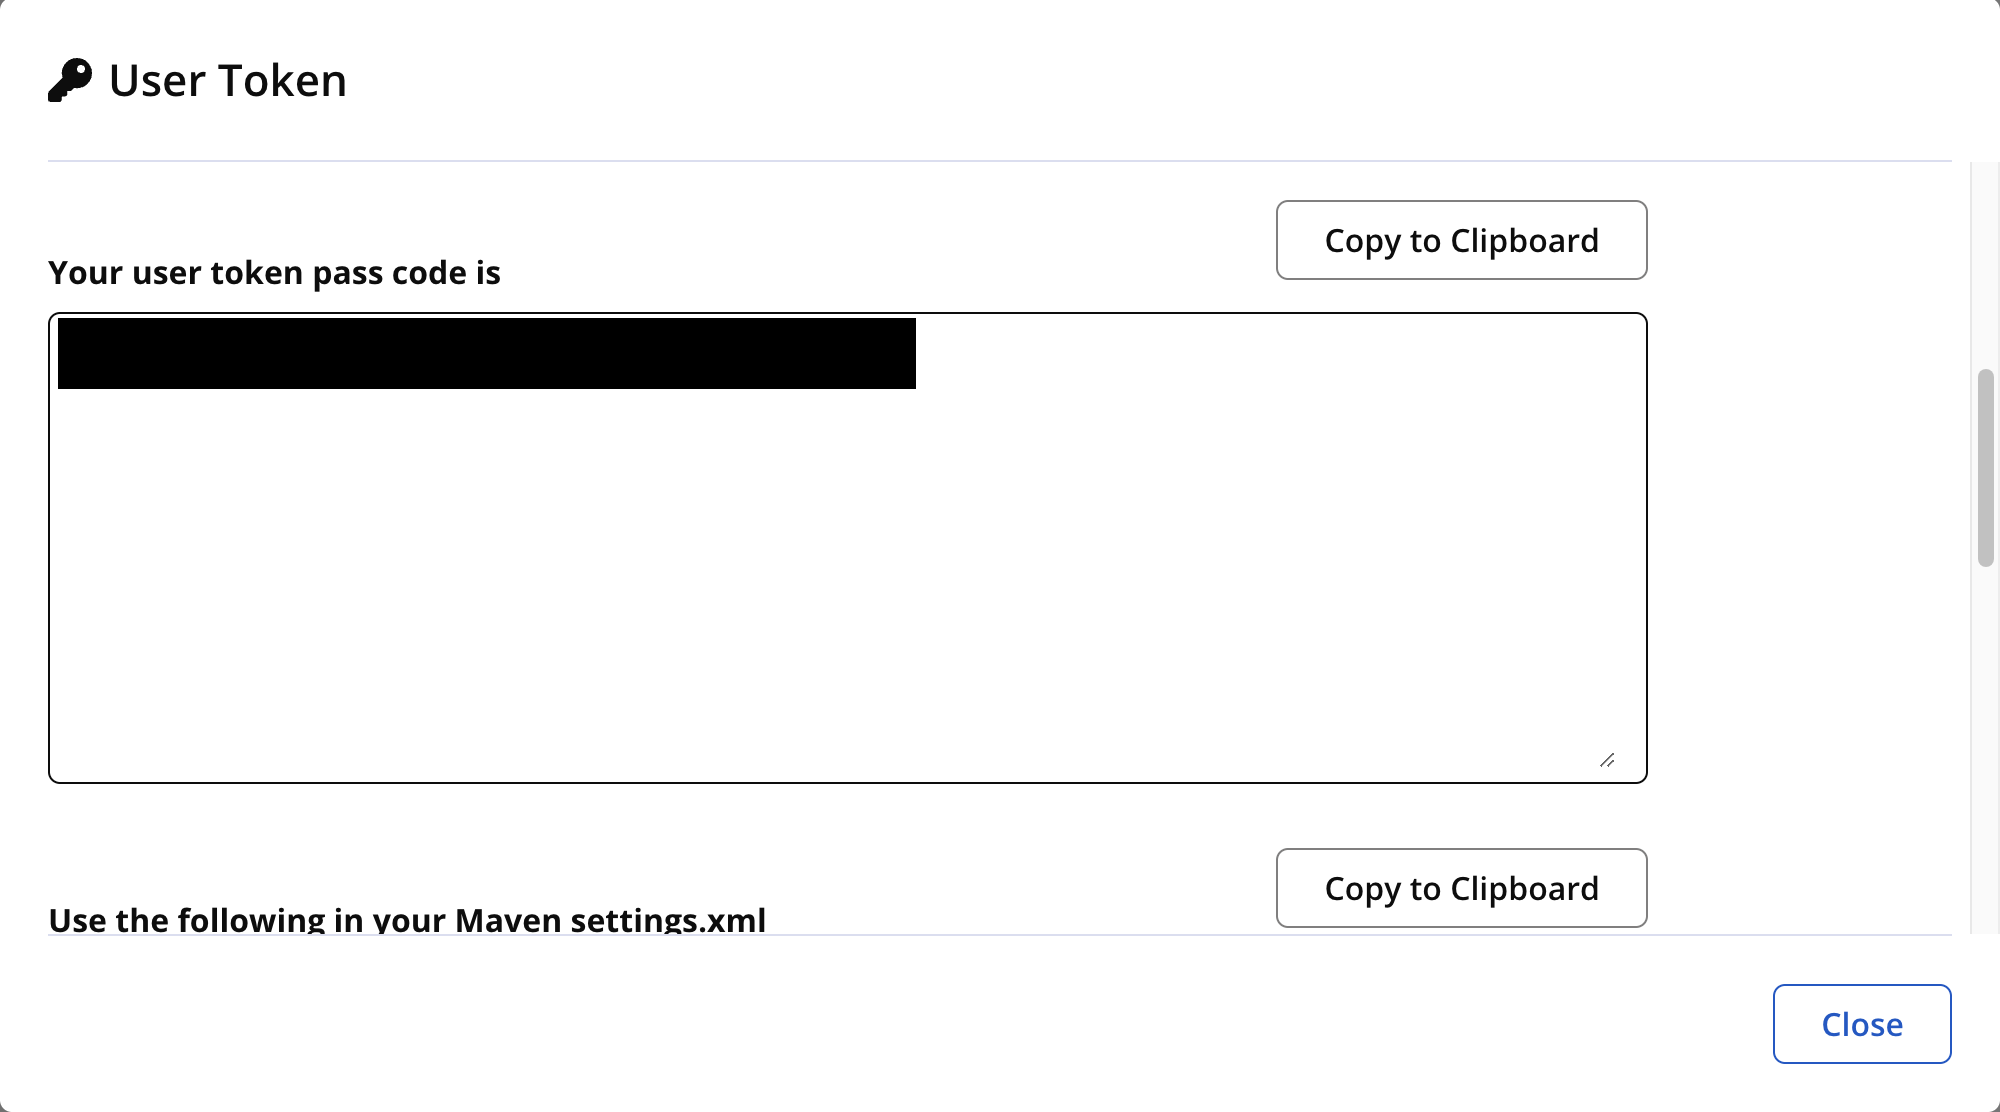
注: Sonatype Nexus Repository でユーザートークンが有効になっていない場合は、ログイン認証情報を使用することもできます。ユーザートークンの方が一般的により安全で、リセットも容易なため、これは推奨しません。
ステップ2: 収集したデータを対応するフィールドに入力し、保存をクリックします
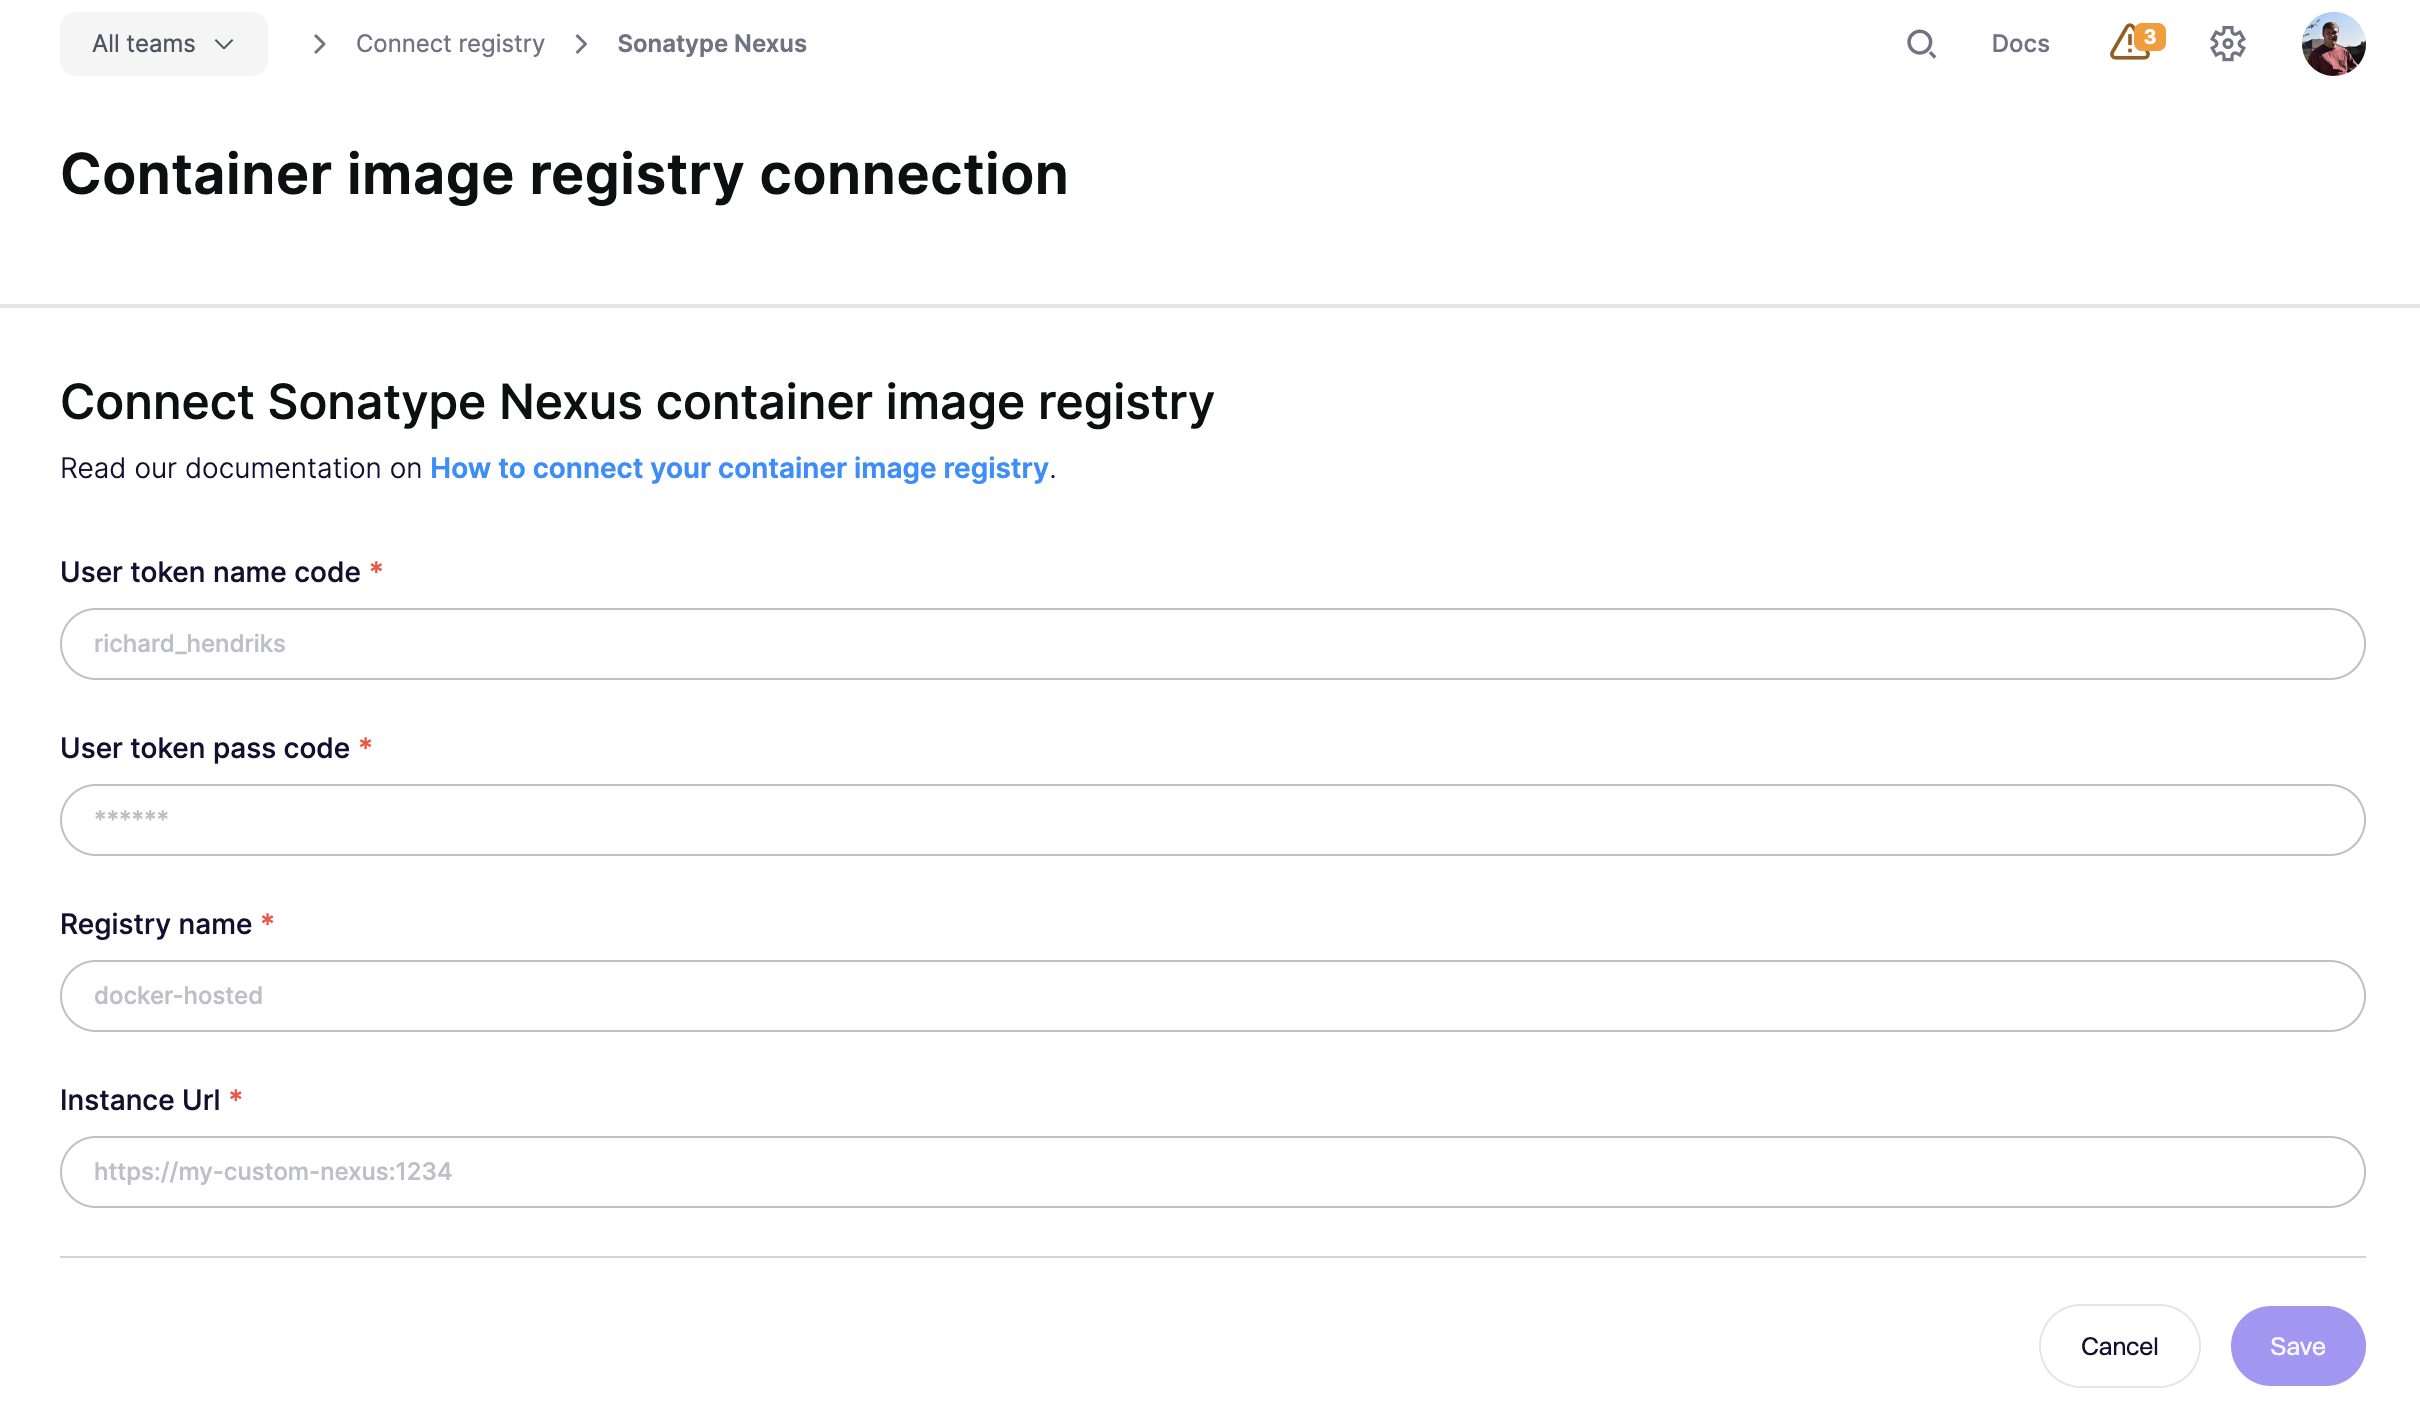
ステップ 3: Aikido が、アクセス可能なすべてのコンテナリポジトリを見つけて一覧表示します。
ステップ 4: 検出結果の重複排除をより適切に行うため、リポジトリをコードリポジトリにリンクできます。この手順は任意です!
手順 5: レジストリの横にあるアクションメニューで「scan repos in registry」をクリックして開始します。結果はフィードに表示されます!