
OAuth を使用した Azure DevOps 向け AutoFix
Aikdo Autofix は、Aikido を使ってプロジェクト内のサードパーティ依存関係にある脆弱性を修正するためのツールです。これは、パッケージの更新などの方法で脆弱性を取り除くプルリクエストを作成することで実行されます。場合によっては、Aikido Autofix は 1 件の問題だけでなく、脆弱性の一クラス全体を解消できます。
Azure DevOps 用に Autofix を設定する
ワークスペース内のすべてのユーザーは、個別に Autofix を設定する必要があります。
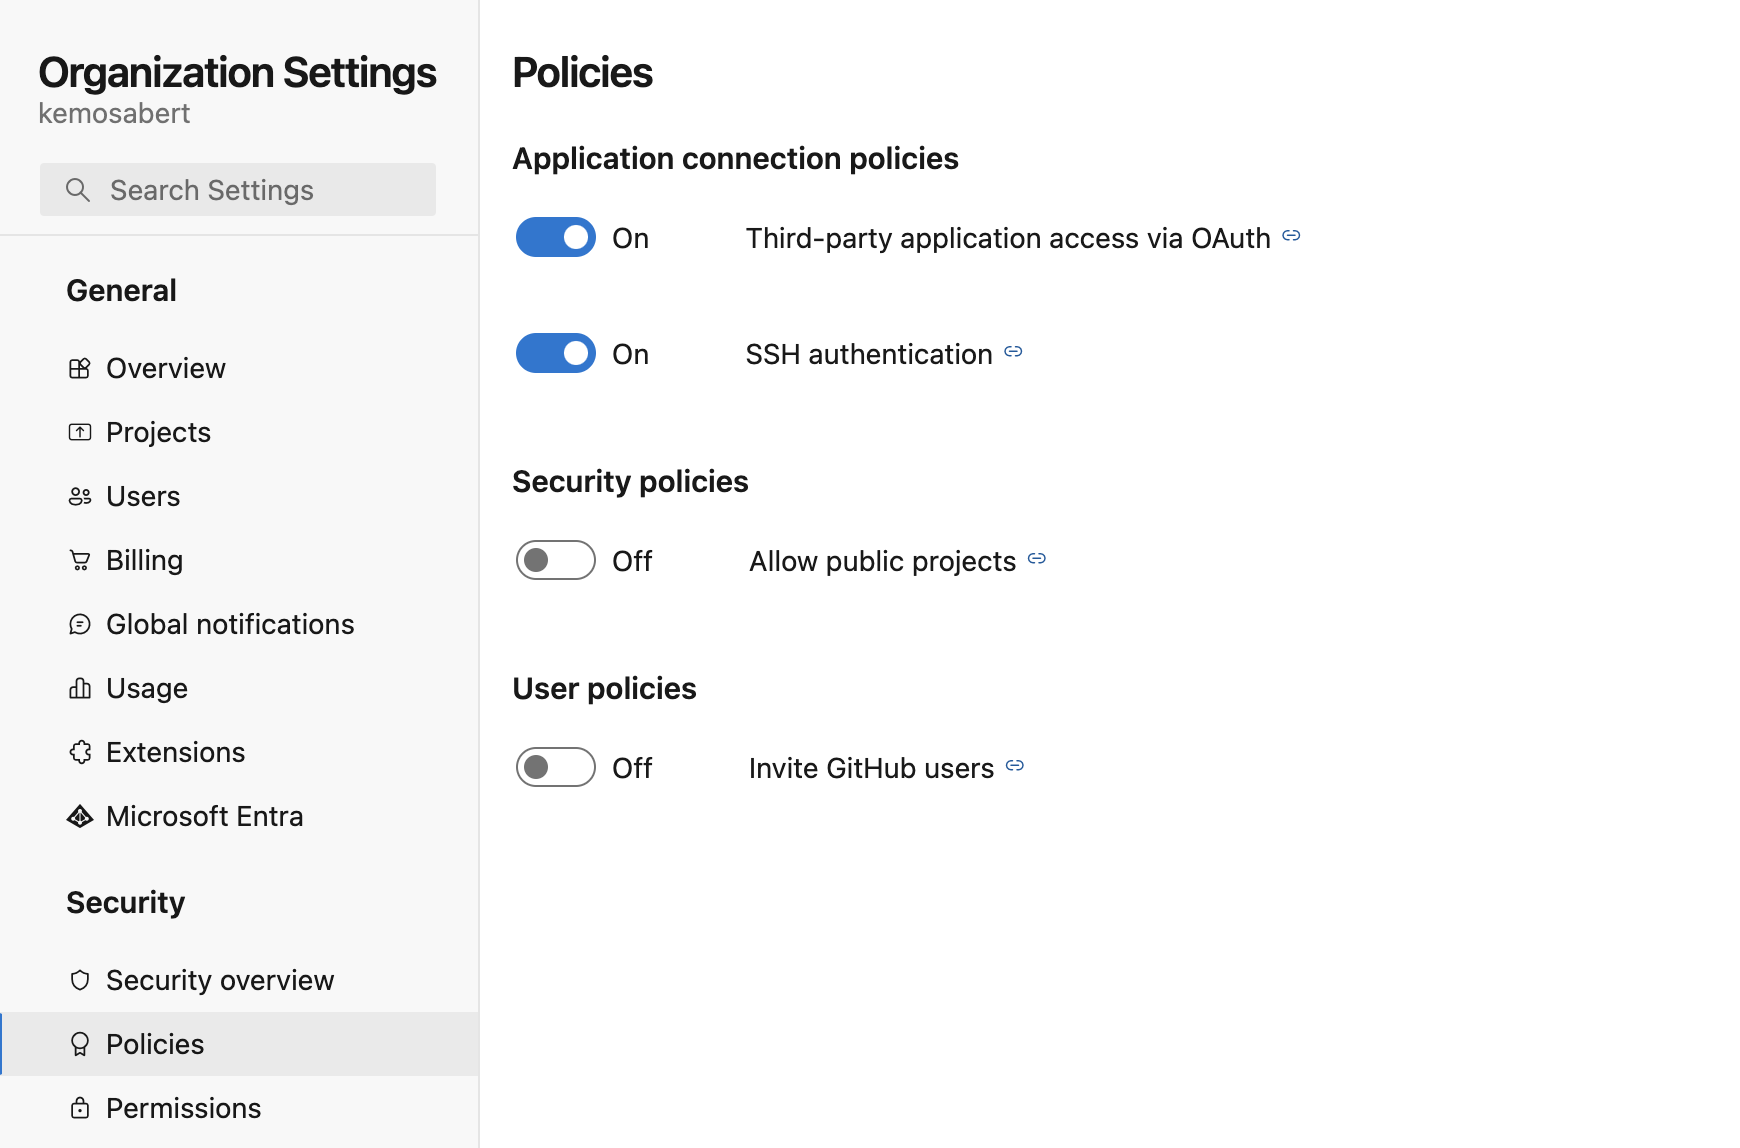
既定では、Aikido は Azure DevOps インスタンスに対して読み取り専用アクセスのみを持っています。Aikido Autofix を使用するには、書き込みアクセス権を持つ別のアクセストークンが必要です。組織で「Organization settings」に移動し、「Policies」をクリックして、「Third-party application access via Oauth」が有効になっていることを確認してください。
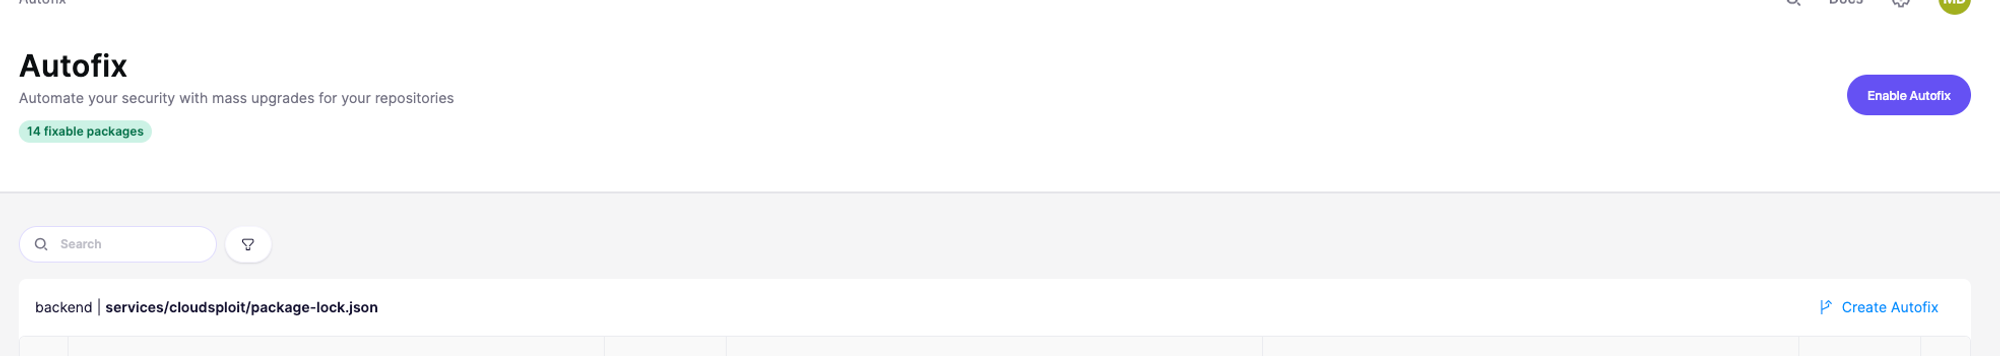
ステップ 1. 次のページで Autofix を有効にする Autofix 設定 ページ、または次へ移動して Autofix ページ を開き、「Autofix を有効にする」をクリックします。
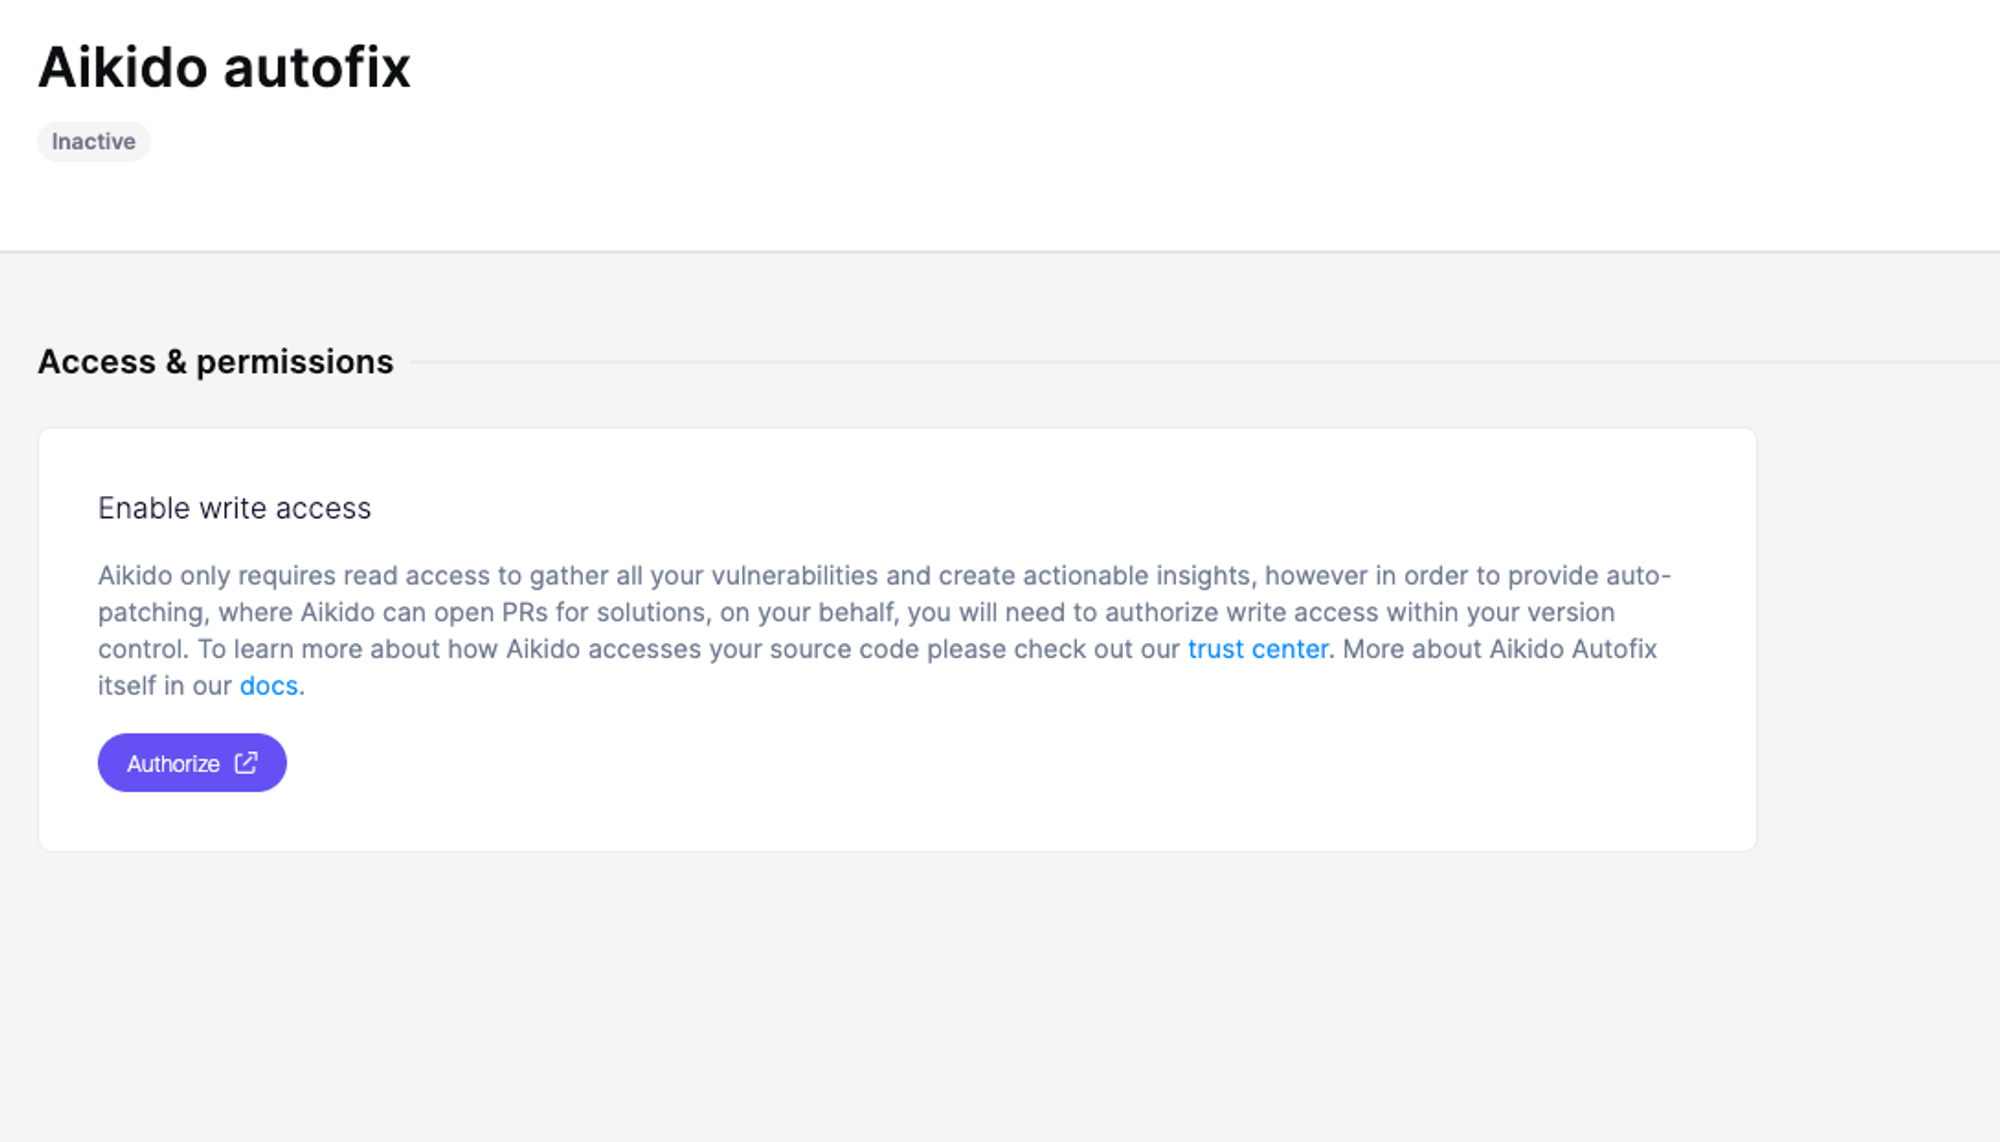
手順 2. クリックします 承認
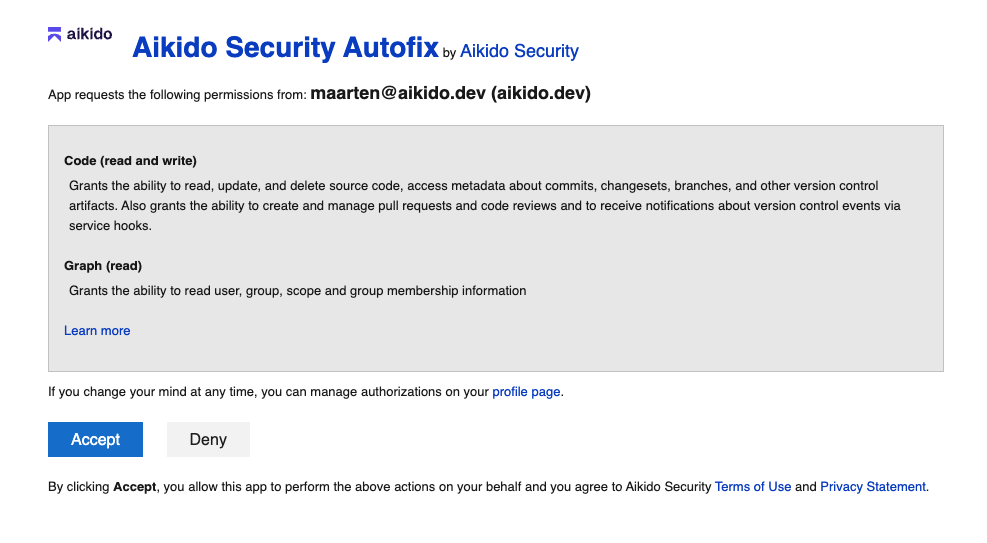
手順 3. Aikido に次の権限を付与します 書き込み
手順 4. 保存をクリックすれば完了です。これで、以下から autofix の PR を実行できるようになります: Autofix ページ またはサイドバー内のサブ問題のアクションメニューから(こちらで詳しく読む).