
特定のパスまたは URL で攻撃保護を無効にする
攻撃保護を無効にすると、Zen が正当なトラフィックを誤ってブロックしている場合に、そのルートを安全としてマークできます。これは誤検知への対処として推奨される方法です。無効にすると、Zen はそのルート(またはルートのグループ)でのリクエストのブロックを停止します
ユースケース
- データベースツール、たとえば PHPMyAdmin: 生の SQL クエリが想定されるルート。Zen は通常これらをブロックしますが、ここでは正当です。
- カスタムクエリ構文を持つ検索 API: たとえば、インジェクションの試行のように見えるフィルター式(field:value)を受け付ける API。
- 開発者 / デバッグ用エンドポイント: 大きな、または通常とは異なるペイロードを受け付ける内部ツール。
- カスタムアプリケーション: 攻撃に似た入力パターンを受け付けるよう意図的に設計されたエンドポイント。
その動作が想定内で安全だと確信できる場合にのみ保護を無効にしてください。実際の攻撃に対しては、Zen は有効のままにしておくべきです。
保護を無効にする方法
単一のルートで無効にする
- Zen ダッシュボードで Routes ビューを開きます。
- 誤検知を引き起こしたルートを見つけます。
- アクションメニュー(⋮)をクリックします。
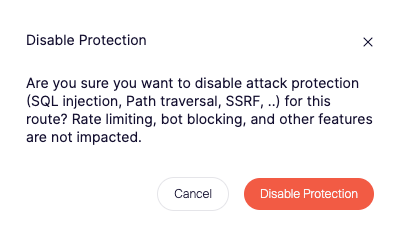
- 選択します 保護を無効にする このルートで。
- 選択を確定します。
これで Zen は、この特定のルートでの攻撃のブロックを行わなくなります。
複数のルートで無効にする(ワイルドカード)
-
Zen ダッシュボードで Routes ビューを開きます。
-
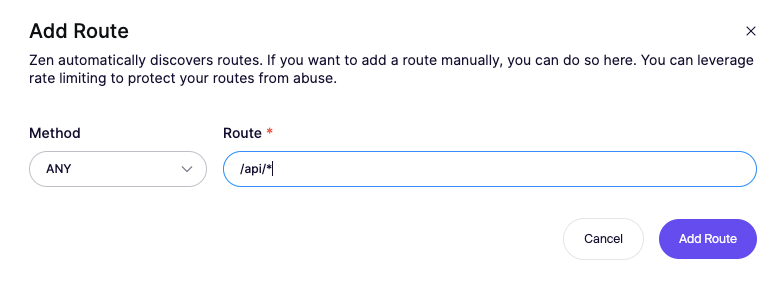
ワイルドカード付きで新しいルートを追加
*
-
アクションメニュー(⋮)をクリックします
-
ルートのワイルドカードに対して保護を無効にするを選択します。
-
選択を確定します。
ワイルドカードに一致するすべてのルートで、攻撃のブロックをバイパスします。