
ルートのレート制限を設定する
はじめに
Aikido の Zen Firewall では、ルートにレート制限を設定して、パスワードリセットリクエストの過剰送信などの悪用からアプリケーションを保護できます。Web ページ、REST API ルート、GraphQL API にレート制限をかけることができます。
レート制限は Lambda やサーバーレス環境では利用できません
サポートされる機能
- 特定のルートにレート制限を設定
- ワイルドカード*ルートを追加して、複数のルートにレート制限を設定
- IP アドレス、ユーザー ID、またはカスタムグループ ID(例:B2B SaaS の企業 ID)単位でレート制限を設定
- アプリ全体ではなく、特定のルートの保護を無効化
- Localhost または 127.0.0.1 がレート制限されることはありません
レート制限は、個々の IP アドレスまたはユーザー識別に基づきます。
たとえば、制限が 1 分あたり 10 リクエストの場合:
- ❌ ブロック:単一の IP が 11 回リクエストした場合
- ✅ 許可: 11 個の異なる IP がそれぞれ 1 回ずつリクエストした場合
これにより、複数ユーザーからの通常のトラフィックを許可しつつ、悪用を防止できます。
レート制限の設定方法
ステップ 1:対象のアプリに移動し、Routes タブを開きます
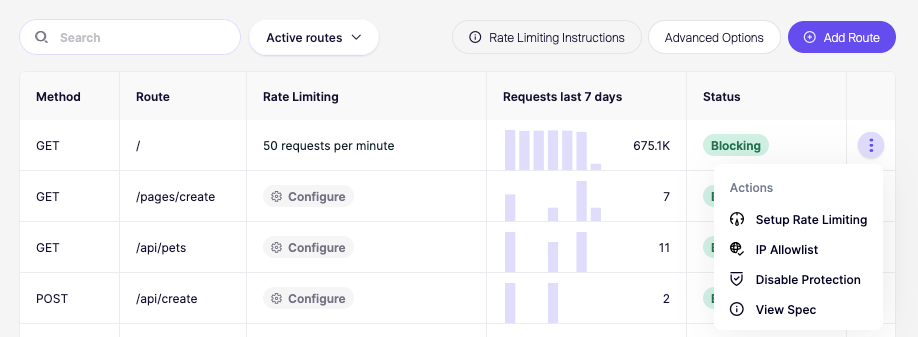
ステップ 2:レート制限を適用したいルートのアクションメニューを開きます。Setup rate limiting をクリックするとモーダルが開きます。
ステップ 3:Enable Rate Limiting を有効にし、時間枠あたりに許可するリクエスト数を指定します。ルートを更新して保存します。
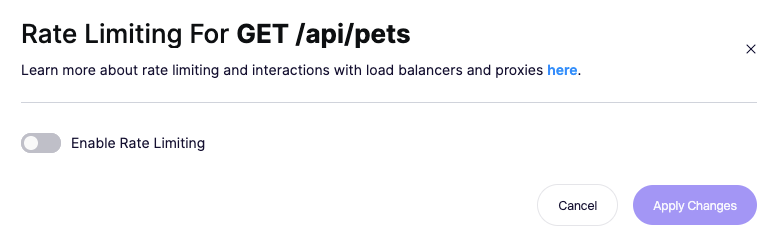
設定の変更が反映されるまで最大 1 分かかります。
複数のルートにまとめてレート制限を設定する
ワイルドカードルートを追加することで、複数のルートにまとめてレート制限を設定できます。
ステップ 1. ルートページで Add Route をクリックします。
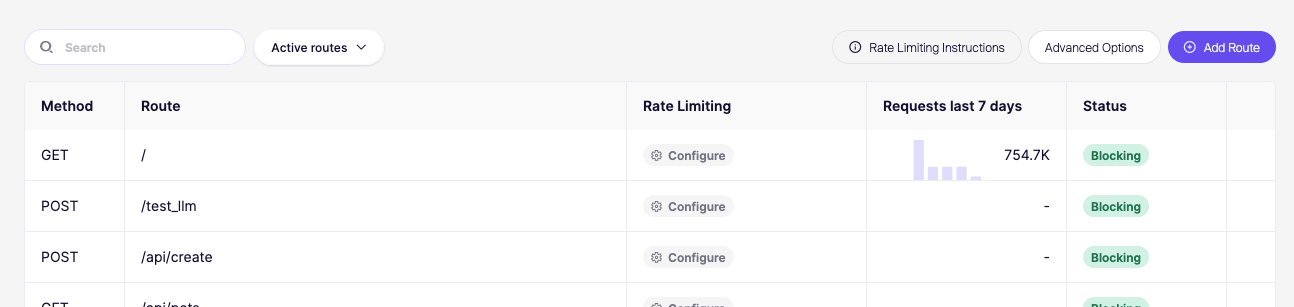
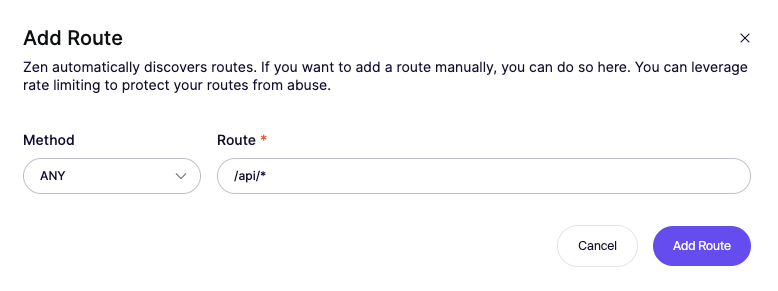
ステップ 2. ルートに * を含めてワイルドカードルートを追加します。
ステップ 3. ワイルドカードが一覧に表示されます。上記と同じ手順でレート制限を設定します。

仕組み
処理の順序
Aikido Zen は、以下の優先順位でレート制限を適用します:
- グループレベル
- ユーザーレベル
- IP レベル
リクエストが上位レベル(例:グループ)でレート制限されると、下位レベル(ユーザーまたは IP)は評価されません。
スライディングウィンドウ
継続的に前方へスライドする移動時間枠を使用してイベントを追跡します。特定の時刻にリセットされる固定ウィンドウとは異なり、スライディングウィンドウは直近の期間(例:直近 60 秒)のローリングカウントを維持します。これにより、ウィンドウの境界で短時間のトラフィックスパイクが制限をすり抜けるといったエッジケースを防ぎます。
ルートの選択(ワイルドカード)
Zen はまず、レート制限を適用するために完全一致するルート(ワイルドカードなし)を選択します。完全一致するルートが見つからない場合は、最も低い制限に基づいてワイルドカード一致が適用されます。一度に適用される制限は 1 つのみで、1 つのリクエストが複数の制限に該当することはありません。
グループベースのレート制限
ユーザーグループ単位でリクエスト数を制限するには、setRateLimitGroup 関数を使用できます。これはチームや企業ごとにリクエスト数を制限したい場合に便利です。レート制限グループが設定されている場合、設定されたレート制限はグループにのみ適用され、個々のユーザーや IP アドレスには適用されないことに注意してください。
対応言語:
例外
- 特定のユーザーのレート制限を解除するには、レート制限を無効化できます。これにより、そのユーザーに対するすべてのレート制限がバイパスされます。