
GraphQL APIスキャン
GraphQL API のテストには、Agentic Scan が推奨オプションです。 GraphQL スキャナーでは見つけられない、ファジング形式のチェックに加えて、ビジネスロジックの不具合、IDOR、テナント間データ漏えいをカバーします。詳細は Aikido Pentest.
Aikido は、GraphQL に特有のエンドポイント脆弱性を見つけるために、GraphQL API エンドポイントをスキャンできます。私たちが使用する方法の 1 つは API ファジングで、これは基本的に API 内の各フィールドに危険なペイロードを大量に送信することを含みます。
本番環境では絶対に実行せず、停止の可能性を避けるため常にステージング環境で実行してください
主なユースケース
すべてのチェックは次で確認できます: Aikido アプリはこちら.
GraphQL API スキャンの設定
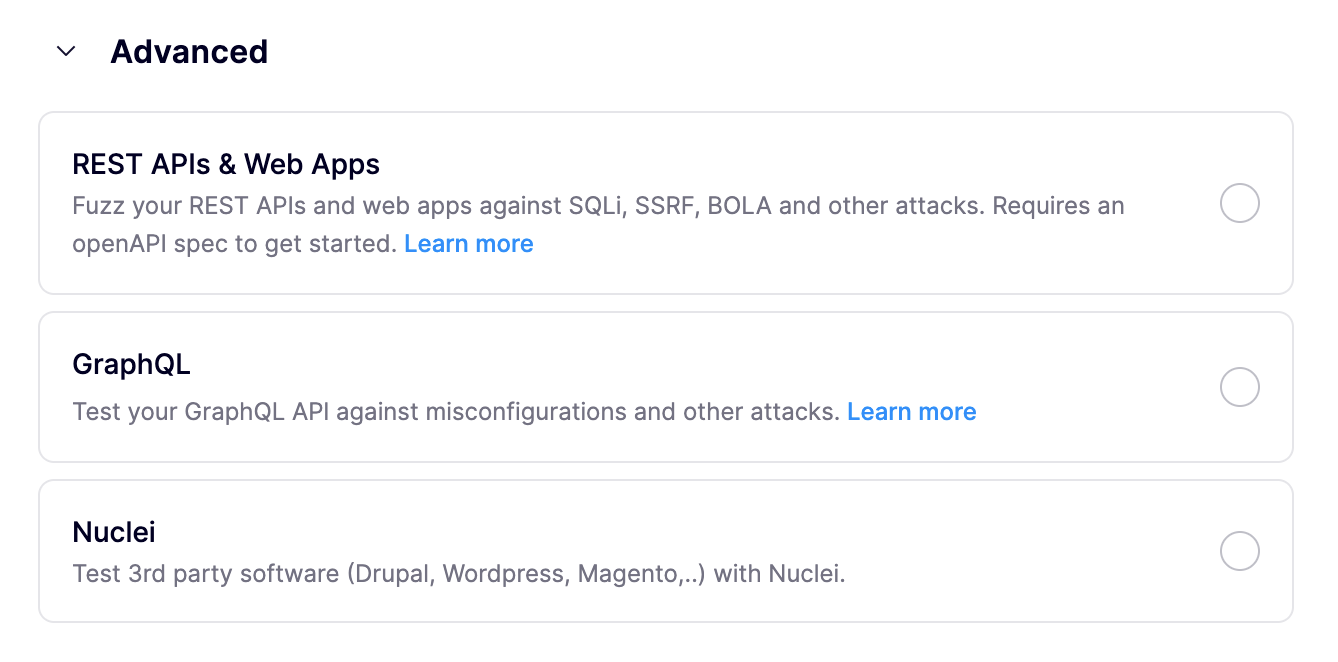
ステップ 1: クリックします ドメインを追加 を ドメイン概要、展開 Advanced スキャンタイプ選択画面で GraphQL
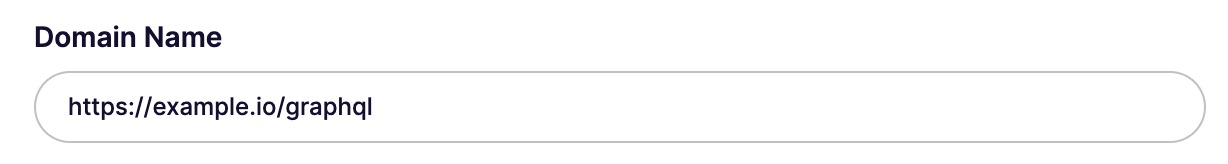
手順 2. 次のドメイン名を入力してください: ステージング環境。これは GraphQL API のベース URL であることを確認してください(例: https://example.io/graphql)
ステップ 3: 保存をクリックすると、Aikido が GraphQL API のスキャンを開始します。
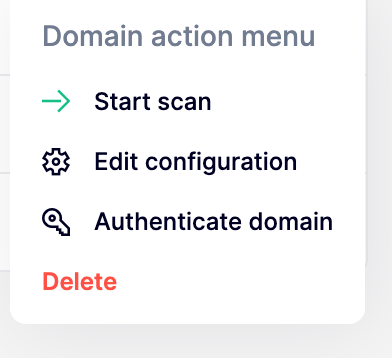
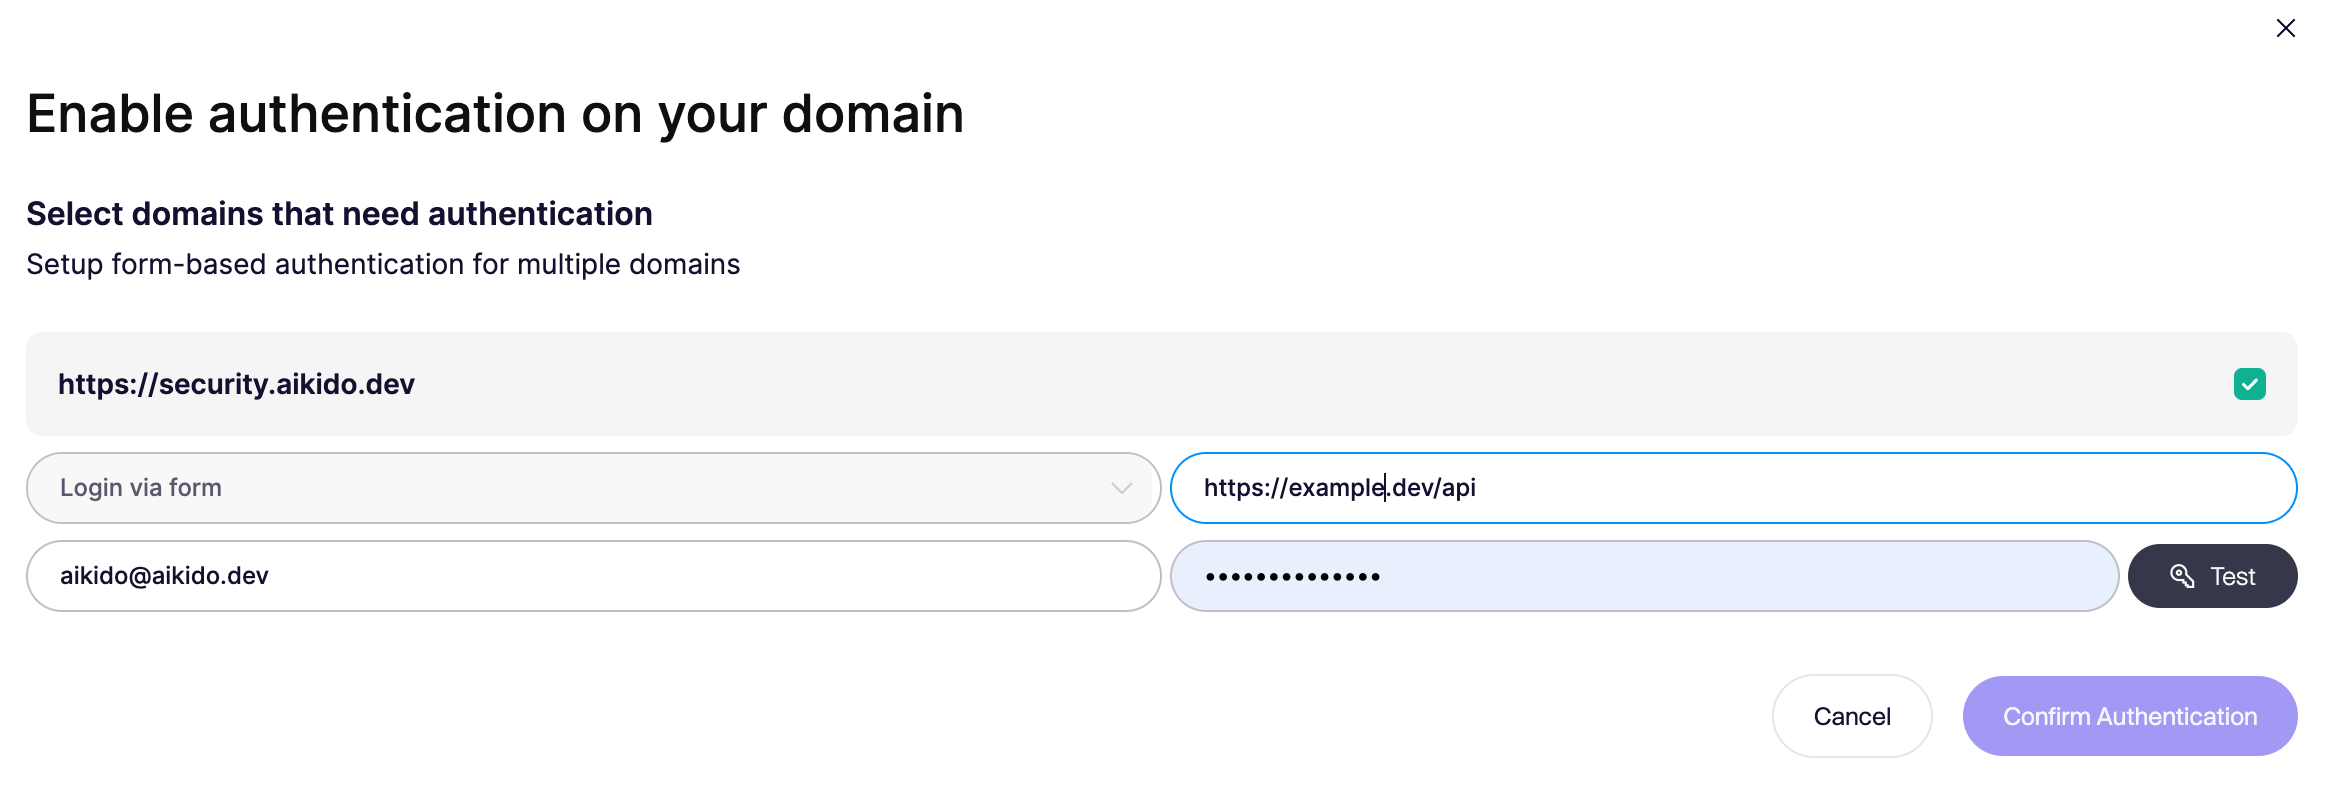
ステップ 4. 認証: API と通信するために必要であれば、認証情報も追加できることに注意してください。これを行うには、ドメインの三点メニューをクリックし、その後「ドメインを認証'
これにより、認証情報を入力できるモーダルが表示されます。対応している認証方法の一覧は、次を参照してください: REST/GraphQL向け認証済みAPIスキャン.
Aikido のトラフィックを識別する
Aikido の REST および GraphQL スキャンから送信されるすべてのリクエストには、次が含まれます:
- その
User-Agentがaikido-scan-agent/1.0 - 次のヘッダー
aikido-api-testに設定された値1リクエスト内で - は、ここに記載されている IP から送信されます