
GCP Artifact Registry用のGCPスキャナー
目次:
GCP Artifact Registry向けGCP Scanner
Google Cloud Platform (GCP) は、Artifact Registryを通じてコンテナイメージを効率的に保存する方法を提供しています。AikidoとGCPのArtifact Registryを組み合わせて活用することで、堅牢なセキュリティ体制を確保できます。Artifact Registryに保存されたイメージのコンテナ分析を有効にする手順を見ていきましょう。
注: Artifact Registryではなく非推奨の「Container Registry」を使用している場合は、セットアップ手順についてGCP Legacy Container Registryを参照してください。
セットアップ
Aikidoは、GCP Container Analysisによって報告された検出結果を使用し、おなじみの重複排除およびノイズ除去エンジンで処理します。この新機能の詳細と有効化の方法を見ていきましょう。
ステップ1: GCPとのAikido連携を設定する
始める前に、GCPクラウド環境がAikidoにリンクされていることを確認してください。まだリンクしていない場合は、Aikidoのクラウド概要に移動します。「Connect cloud」をクリックし、手順に従ってセットアップしてください。詳細はこちらの記事をご覧ください。
ステップ2: GCPでArtifact Registryスキャンを有効にする
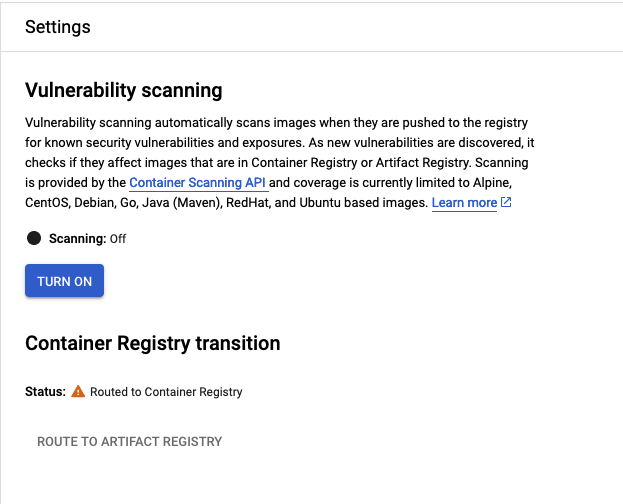
GCP環境を接続したら、Artifact Registryサービスに移動します。左側の「Settings」をクリックすると、コンテナイメージの脆弱性スキャンを有効にできます。
ステップ3: イメージの最新バージョンをArtifact Registryにプッシュする
GCPは新しくプッシュされたイメージのみを脆弱性スキャンの対象とします。そのため、イメージの分析を開始するには、イメージの最新バージョンを再度Artifact Registryにプッシュする必要があります。
ステップ4: Aikidoでスキャンを開始して結果を処理する
GCPでスキャナーを有効にした後、Aikidoに戻ってGCPクラウド環境のスキャンを開始できます。
ステップ5. イメージをリンクする
最後のステップは、クラウドイメージをコードリポジトリにリンクすることです。前のステップのスキャン中に、AikidoはGCPのArtifact Registryでホストしているリポジトリを検索します。クラウド詳細ページの「Images」タブに移動し、ソースコードがホストされているコードリポジトリにイメージをリンクしてください。
クラウドイメージがコードリポジトリにリンクされると、AikidoはContainer Analysisからの検出結果を評価・スコアリングし、関連するクラウド環境とコードリポジトリにリンクします。
Aikidoは、GCPのContainer Registryでホストされているコンテナのスキャンにも対応しています。手順はこちらをご覧ください。