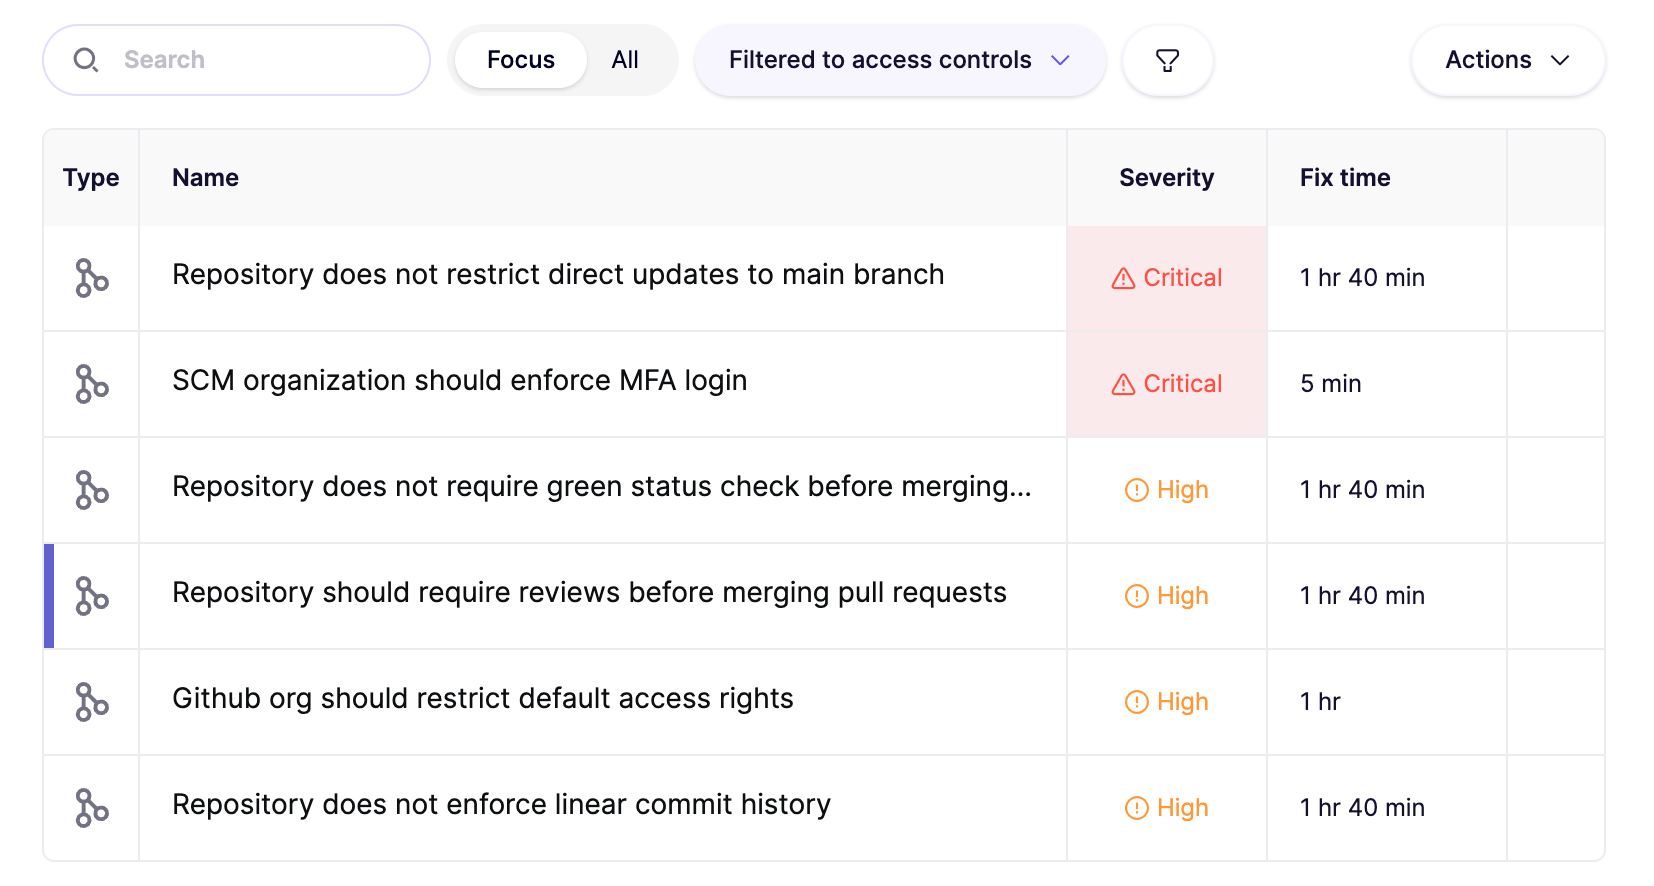
アクセス制御チェック
Aikido のアクセス制御に関するチェックは、重要なアクセス制御のベストプラクティスを案内することで、堅牢なセキュリティを提供します。これにより、コードベースに対して許可された検証済みの変更のみが行われるようにできます。チェックの例としては、多要素認証、既定のアクセス権の制限、必須のコードレビューなどがあります。
すべてのアクセス制御チェック はこちらで確認できます.
前提条件
- GitHub Cloud および GitLab Cloud に接続されたワークスペースでのみ利用できます。
GitHub のアクセス制御セットアップ
GitLab では、追加の承認手順は不要です。
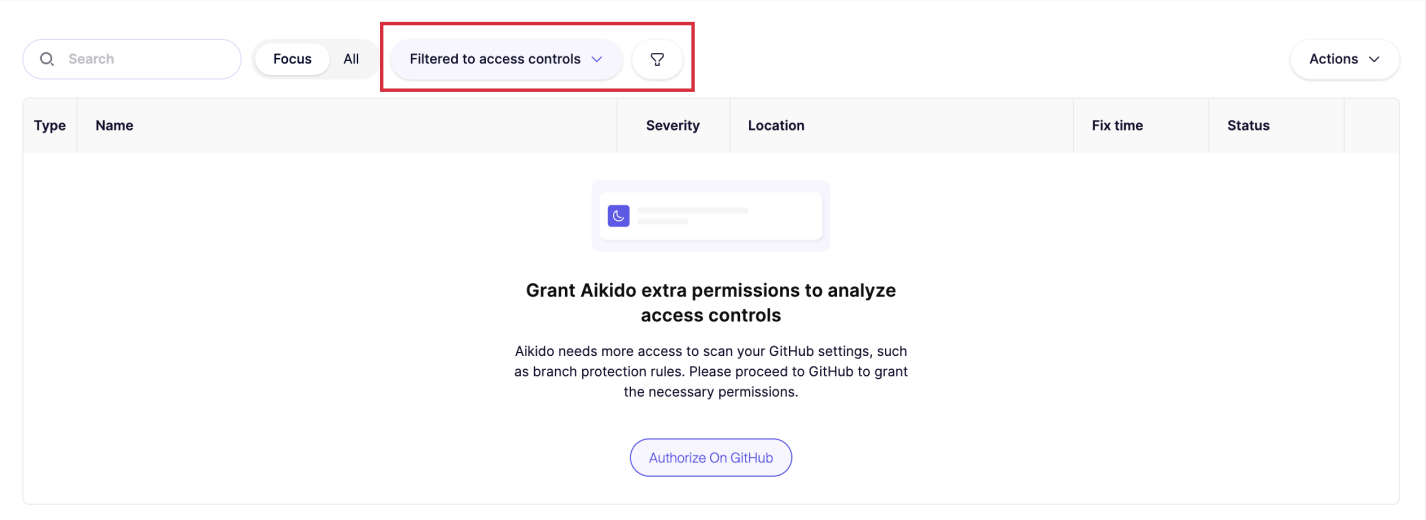
手順 1. メインフィードで次をフィルタリングします アクセス制御。 クリックします GitHub で承認する アクセス制御に関連する設定を Aikido がスキャンできるようにするためです。
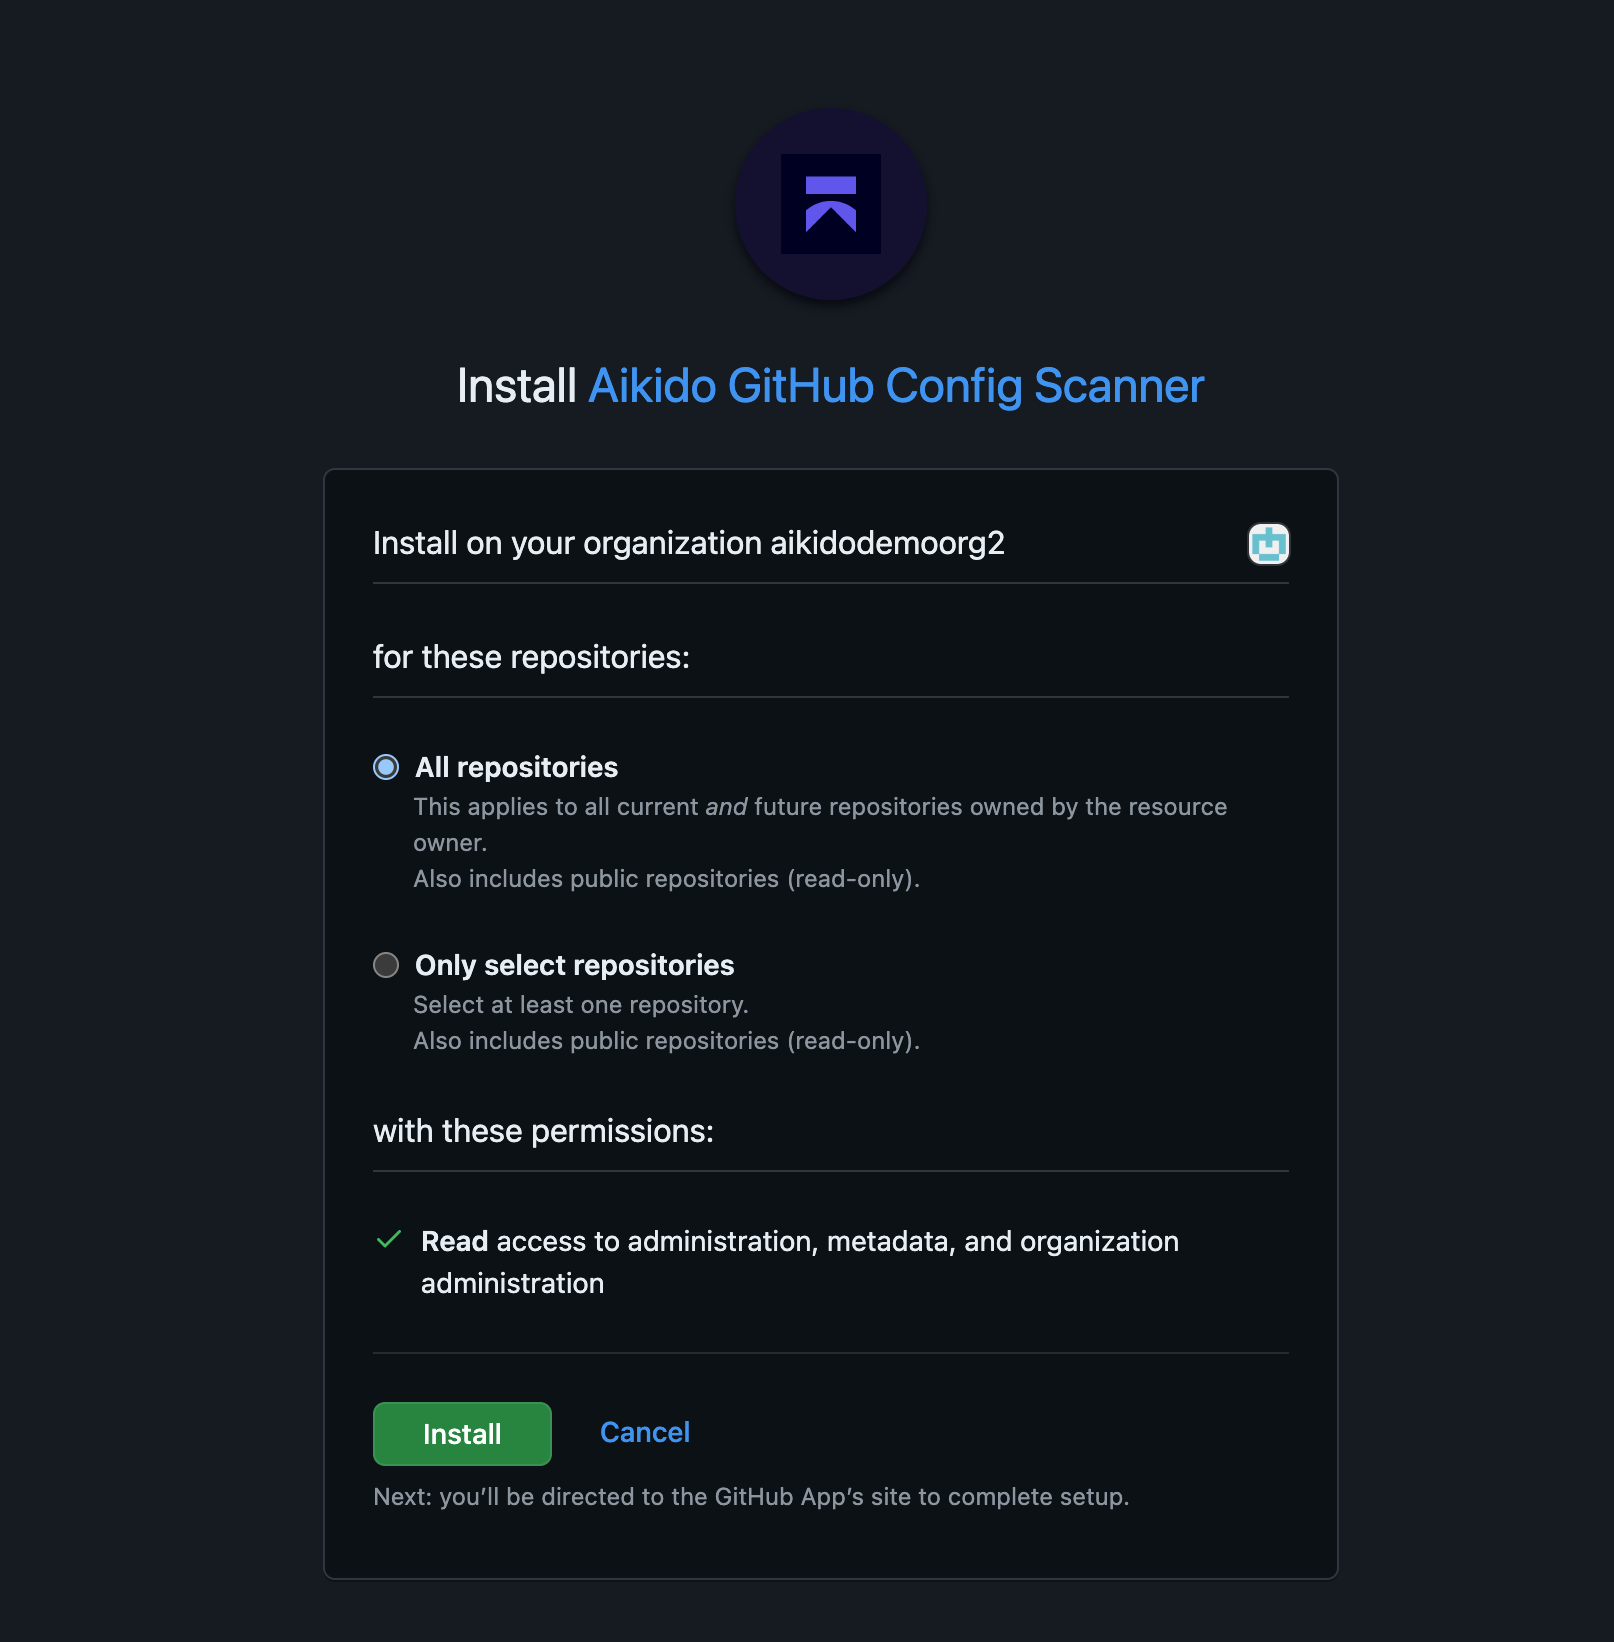
手順 2. GitHub で、次に権限を付与します インストール Aikido GitHub Config Scanner。 すべてのリポジトリ.
手順 3. 接続後、Aikido は次についてスキャンを行います こちらで言及されているチェック。 数分後、Aikido のフィードで確認できるようになります。サイドバーには、どのリポジトリに設定の調整が必要かに関する詳細が表示されます。