
KEVとEPSSで脅威インテリジェンスを活用する
AikidoがEPSSとCISAのKEVカタログを使って依存関係のCVEを優先順位付けする方法と、EPSSベースのノイズ削減を任意で設定する方法を学びます。
Aikido は 2 つのソースからのエクスプロイト情報を使って、重要な CVE に集中できるようにします: CISA 既知の悪用済み脆弱性(KEV) カタログと エクスプロイト予測スコアリングシステム(EPSS)。KEV は、実際に悪用されている CVE の重大度に常に影響します。EPSS ベースの優先順位付けは任意で、さらに 自動無視 または 引き下げ 予測される悪用可能性に基づいて、リスクの低い脆弱性を。
Aikido におけるエクスプロイト情報の仕組み
Aikido は 2 つのデータソースを毎日更新し、各問題の重大度スコアを計算するときにそれらを適用します。
CISA KEV(常時有効)
次の CISA KEV カタログ は、実環境での悪用が確認されている CVE を一覧化したものです。Aikido はこのリストを毎日同期します。
CVE が KEV カタログに載ると、Aikido は その重大度を 5 ポイント引き上げます (最大スコア 100 まで)。あなたは 実際に悪用されている脆弱性 を問題の重大度内訳に確認でき、説明には これは実環境で実際に悪用されています。
KEV ベースのスコアリングは常に有効です。何かをオンにする必要はありません。
EPSS(任意)
EPSS は、今後 30 日以内に CVE が実環境で悪用される確率を推定します。1% のスコアは、その期間内におよそ 100 分の 1 の確率で悪用されることを意味します。
Aikido は EPSS スコアを毎日同期します。EPSS ベースの優先順位付けを有効にすると、Aikido はそれらのスコアを使って、近いうちに悪用される可能性が低い検出結果を無視したり、重大度を下げたりできます。
EPSS は 既定ではオフです。ワークスペースの管理者が トリアージ設定.
KEV と EPSS の連携
KEV と EPSS は異なる目的を果たします。KEV は 確認済みの 悪用を反映します。EPSS は 将来の 悪用可能性を予測します。
Aikido は重大度スコアリングの際に、以下の順序で適用します:
- KEV: CVE が CISA カタログにある場合、重大度は 5 ポイント上がります。
- 公開 PoC(概念実証): CVE のエクスプロイトコードが GitHub で利用可能な場合、重大度は 1 ポイント上がります。
- EPSS ルール: CVE が ありません KEV にあり、 公開 PoC が ない
場合のみ実行されます。実際に悪用されている CVE や公開 PoC を持つ CVE は、EPSS ルールによって自動的に無視されたり、重大度を下げられたりすることはありません。これにより、実際の脅威シグナルが低い EPSS スコアによって除外されるのを防ぎます。
| シグナル | ソース | 既定の動作 | 設定可能? |
|---|---|---|---|
| KEV | CISA カタログ | 重大度 +5 | いいえ、常時有効 |
| 公開 PoC | GitHub のエクスプロイトコード | 重大度 +1 | いいえ、常時有効 |
| 低い EPSS | FIRST.org | 無視または重大度を下げる | はい、任意のルール |
問題の重大度スコアをクリックすると、KEV、PoC、EPSS の調整を含む、適用されたルールを確認できます。
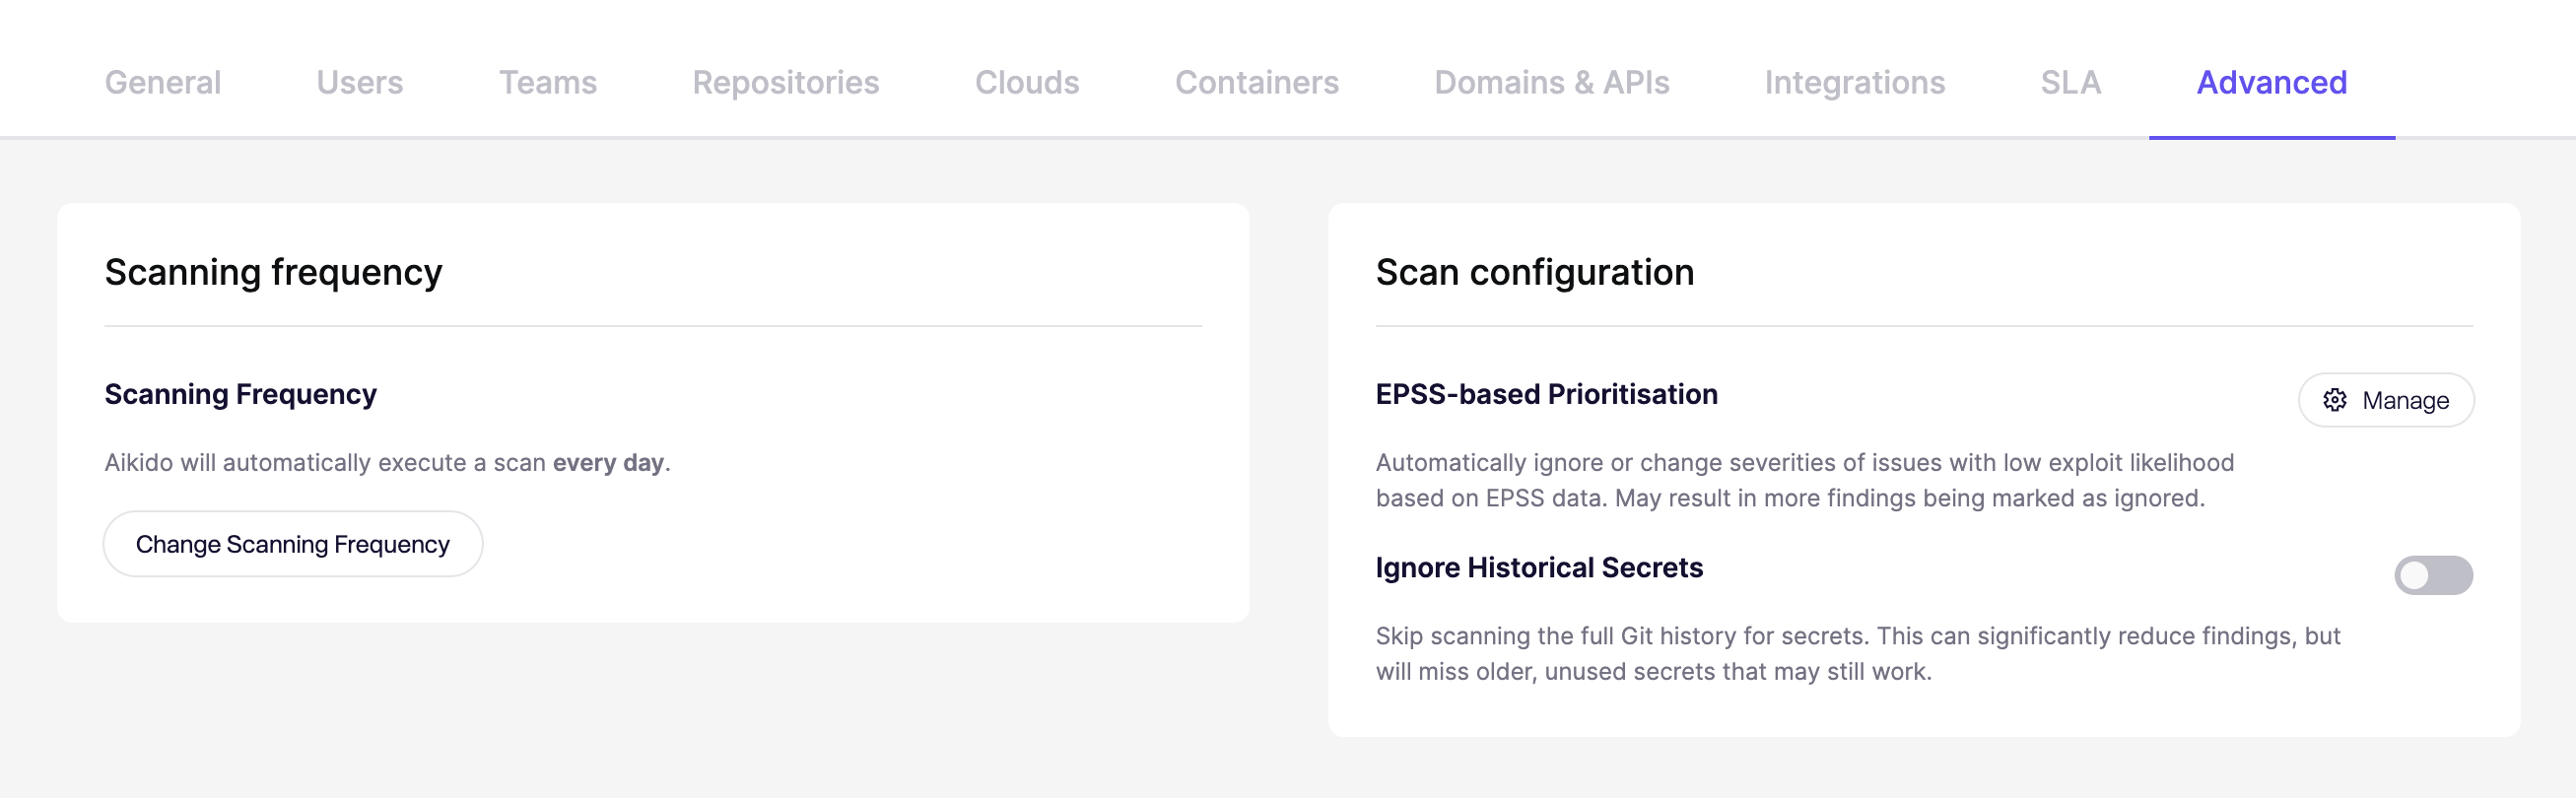
EPSS ベースの優先順位付けを設定
トリアージ設定を開き
次へ移動します: 設定 → トリアージ 、 EPSS ベースの優先順位付け セクション。
EPSS ルールを管理
クリックします 管理 セクションで見つけてください。
ルールを選択
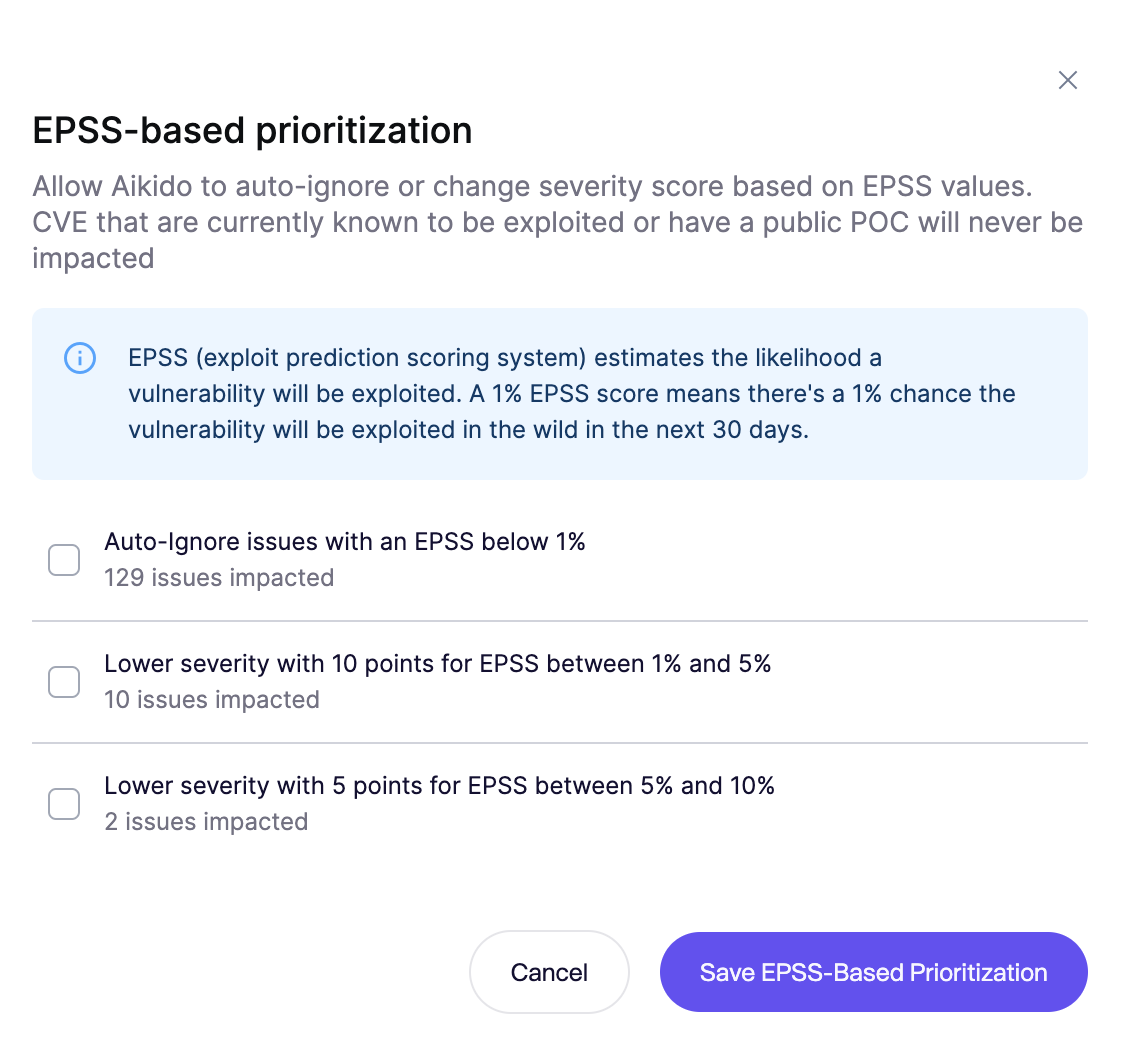
ワークスペースに適用する EPSS ルールを選択してください:
- EPSS が 1% 未満の問題を自動的に無視: 悪用される予測確率が非常に低い CVE を自動で無視します。
- EPSS が 5% 未満のものは 10 ポイント重大度を下げる: 重大度を 10 ポイント下げます。たとえば、スコア 60 の高重大度の問題は 50 になります。
- EPSS が 5% から 10% のものは 5 ポイント重大度を下げる: 重大度を 5 ポイント下げます。
保存して再スキャン
クリックします EPSS ベースの優先順位付けを保存 して、ルールを適用します。
手動で再スキャンを開始して新しい優先順位付けをすぐに適用するか、次回の予定スキャンまで待って変更を反映させます。
重要な注意事項
- Aikido は EPSS と KEV のスコアを毎日確認します。EPSS の値がしきい値を超えると、問題は ignored または 再有効化 され、次回のスキャンで表示されることがあります。
- EPSS ベースの優先順位付けは、Aikido のあらゆる場所で利用できます: IDE、CI での PR ゲート、フィード。
- EPSS ベースの優先順位付けを無効にすると、以前に EPSS ルールによって自動的に無視されていた問題は再び無視解除されます。KEV と PoC の重大度調整には影響しません。
- EPSS ルールが KEV や公開 PoC のシグナルを上書きすることはありません。実際に悪用されている CVE は、EPSS スコアが低くても優先順位が高いままです。
関連機能
- 重大度スコアはどのように計算されますか?: Aikido の 0~100 の重大度モデルと、状況に応じた調整の概要。
- CVEの悪用可能性分析: リポジトリとコンテナ内の依存関係 CVE に対するエージェント型トリアージ。
- 到達可能性分析: 脆弱なコードへの実行経路がない検出結果を除外します。