
CVEに対する開発依存関係のスキャン
Aikido 常に 開発依存関係をマルウェア検査します。以下の記事では、CVEスキャンとその有効化方法について説明します。
デフォルトでは、Aikidoは ありません 開発者のマシンにのみインストールされる依存関係(devdeps)の脆弱性を報告します。ここでの前提は、それらが本番環境には配布されず、稼働中の製品のセキュリティに影響しないということです。
ただし、開発依存関係のスキャンが他のスキャンに有用な追加となる場合もあります:
- コンプライアンス上の理由。開発者のマシンでのみ利用可能なソフトウェアを含みます
- SvelteKit:パッケージは本番環境に含まれるにもかかわらず、しばしば開発依存関係としてマークされます。
対応しています JavaScript、Java、Python。
リポジトリごとに開発依存関係を有効にする
リポジトリ単位で開発依存関係のスキャンを有効にできます。
手順 1. この機能を有効にするには、Aikidoにご連絡ください。最も早い方法はチャットでお問い合わせいただくことです。
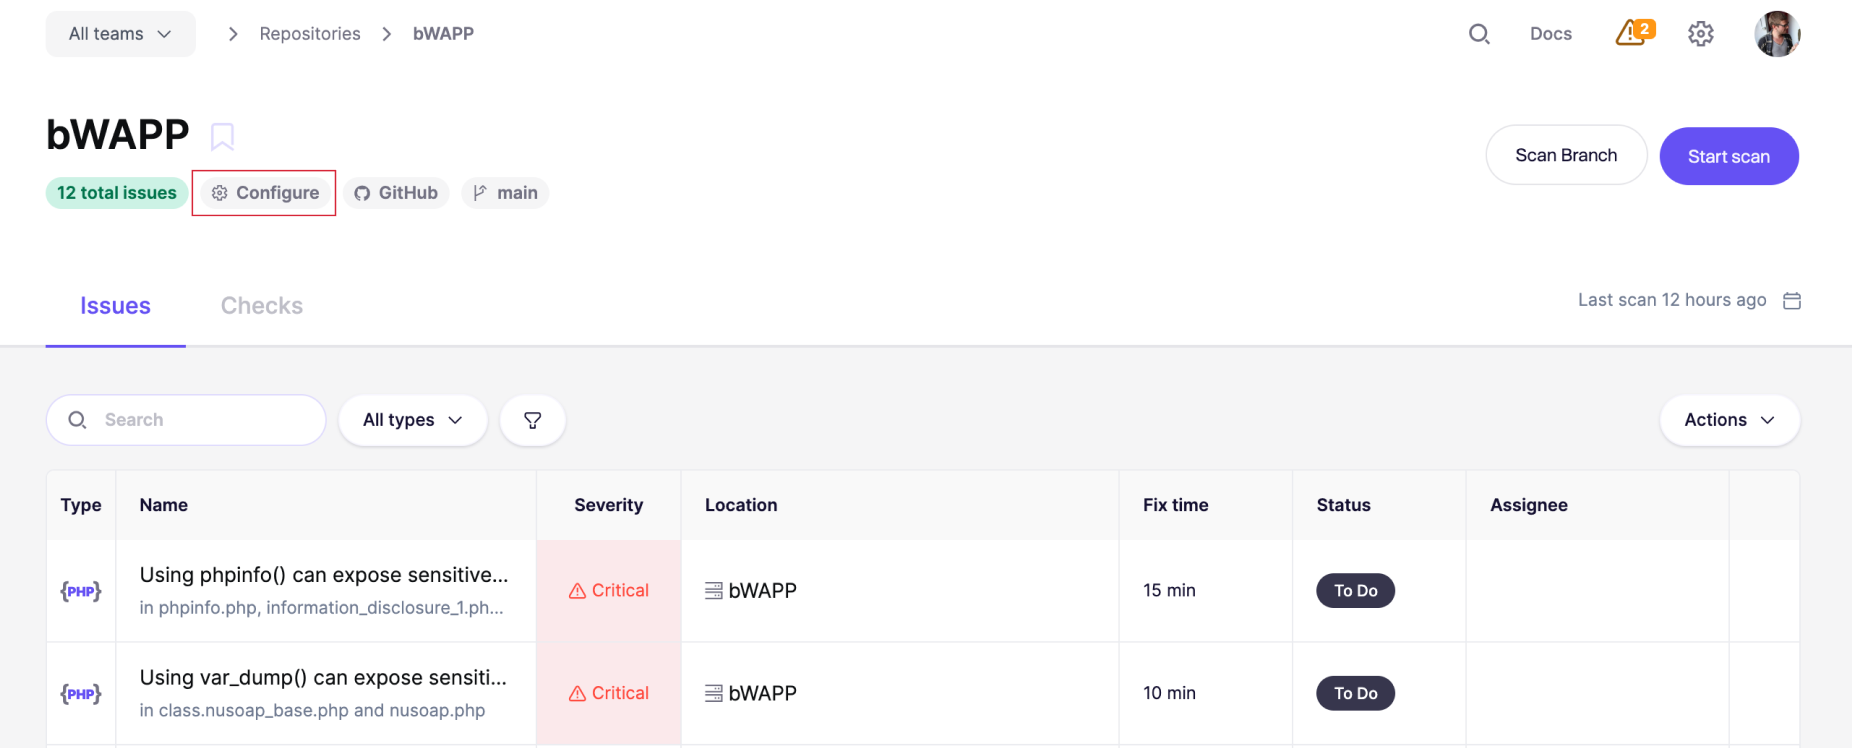
手順 2. 特定のリポジトリの詳細ページに移動し、「設定'.
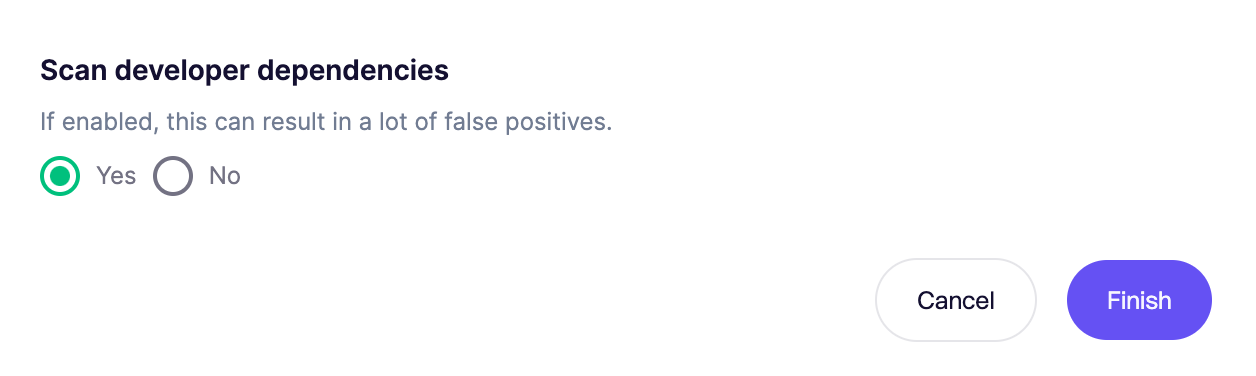
手順 3. モーダルを下にスクロールして、開発依存関係のスキャンを有効にします
手順 4. 手動で再スキャンを実行してすぐに結果を確認するか、次回の予定スキャンを待ちます。
開発依存関係の検出結果は、PRゲーティングを通じてデフォルトブランチへの次回のプッシュ時にも表示されます。