
Quay.io Cloud Registry
Quay.io コンテナレジストリを Aikido と連携させることで、コンテナに既知の脆弱性がないかスキャンできます。この機能は組織アカウントでのみ動作し、ユーザーアカウントでは動作しないことに注意してください。
この機能を有効にするには、以下の簡単な手順に従ってください。
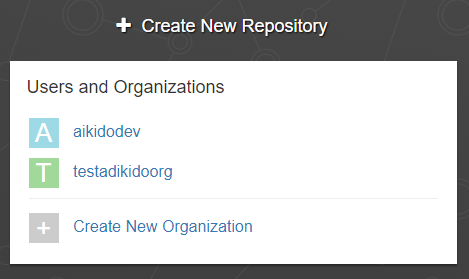
ステップ 1: Quay アカウントにログインし、上部メニューから Repositories に移動します。右側に組織の一覧を表示するメニューがあります。連携したい組織をクリックします。
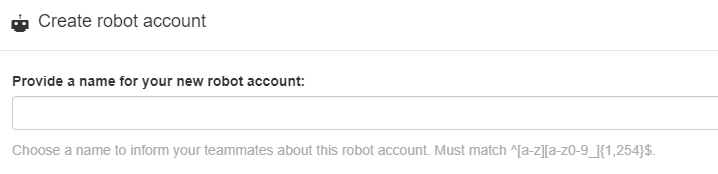
ステップ 2: 左側のメニューで「Robot Accounts」をクリックします。次に、Aikido という名前の新しい Robot Account を作成します。リポジトリへの権限を付与してください。
ステップ 3: 作成したボットの名前をクリックして認証情報を表示し、名前とトークンをコピーします。
ステップ 4: 組織の詳細ページに戻り、左側のメニューで「Applications」をクリックします。
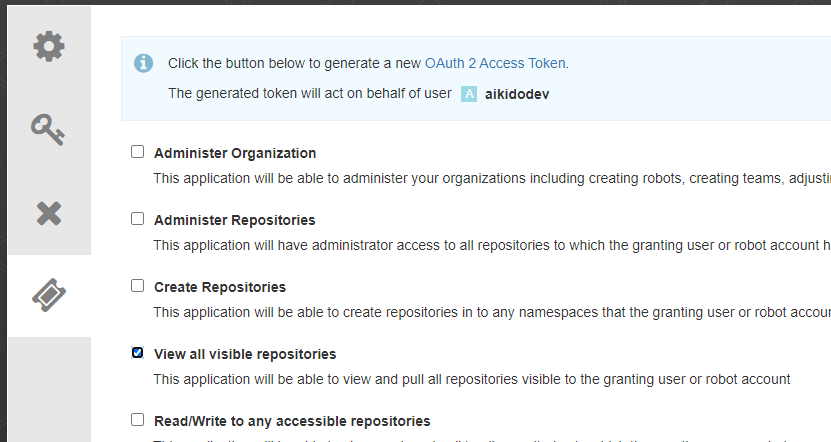
ステップ 5: 「aikido」という名前の新しいアプリを作成します。次に、左側の generate token をクリックします。スコープ「**View all visible repositories」**を追加し、「Generate token」をクリックして、表示された画面からアクセストークンをコピーします。
ステップ 6: 収集したデータを Aikido に入力します(直接リンク: https://app.aikido.dev/settings/container-image-registry/add/quay)
Quay のページ上部から組織名をコピーします。
ステップ 7: Aikido がアクセス可能なすべてのコンテナリポジトリを検出し、一覧表示します。
ステップ 8: 検出結果の重複排除をより適切に行うため、リポジトリをコードリポジトリに連携できます。このステップは任意です!
ステップ 9: レジストリの横にあるアクションメニューで「scan repos in registry」をクリックして開始します。結果は Feed に表示されます!