
コンテナ到達可能性分析
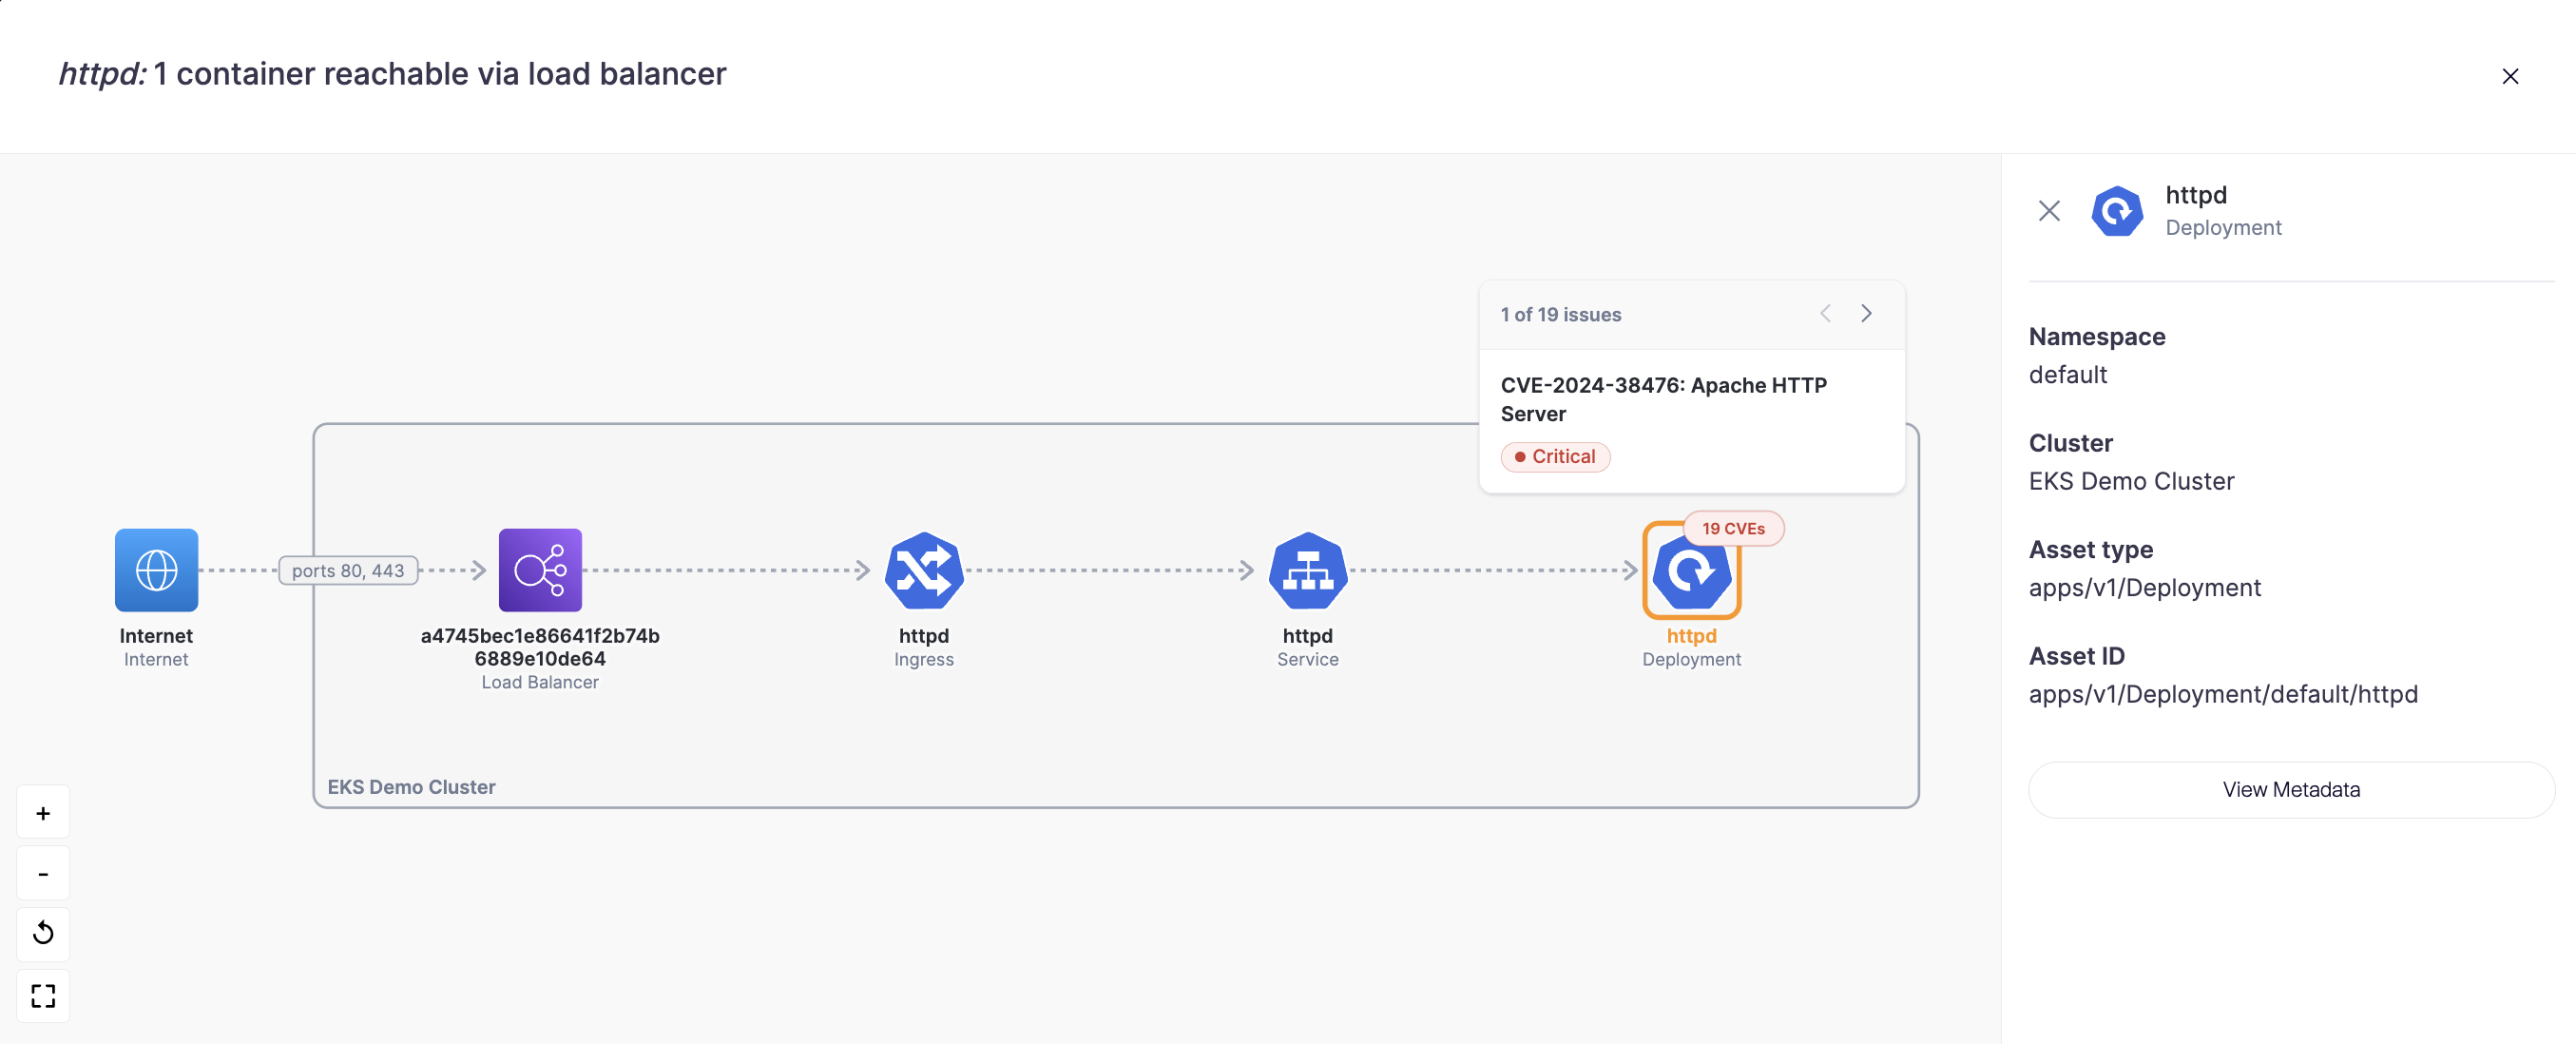
コンテナ到達可能性分析では、クラウドネットワーク内でコンテナにどのように到達できるかを示します。各コンテナイメージについて、Aikido はそのイメージがどこにデプロイされているかを見つけ、インターネットからそのワークロードまでのネットワーク経路を、途中のすべてのコンポーネントとポートを含めて追跡します。
これは環境をまたいで機能します。Kubernetes クラスターまたはクラウド環境が接続されていれば、Aikido はコンテナイメージを自動的に対応するデプロイ先に照合します。イメージ自体は、Docker Hub、ECR、GCR、またはその他の接続済みレジストリのいずれからでもかまいません。
何に役立つか
- イメージが実際にどこへデプロイされているかを確認する: すべてのコンテナイメージがどこかで実行されているわけではありません。実行されているものについては、Aikido がどのワークロードがそのイメージを使用しているか、またどのように到達できるかを表示します。
- 完全な攻撃経路を追跡する: インターネットからコンテナまでの正確なルートを確認できます。例: インターネット → AWS ロードバランサー → Kubernetes Ingress → Service → Deployment。図には、どのリソースが AWS レベルで、どれが Kubernetes レベルかも表示されます。
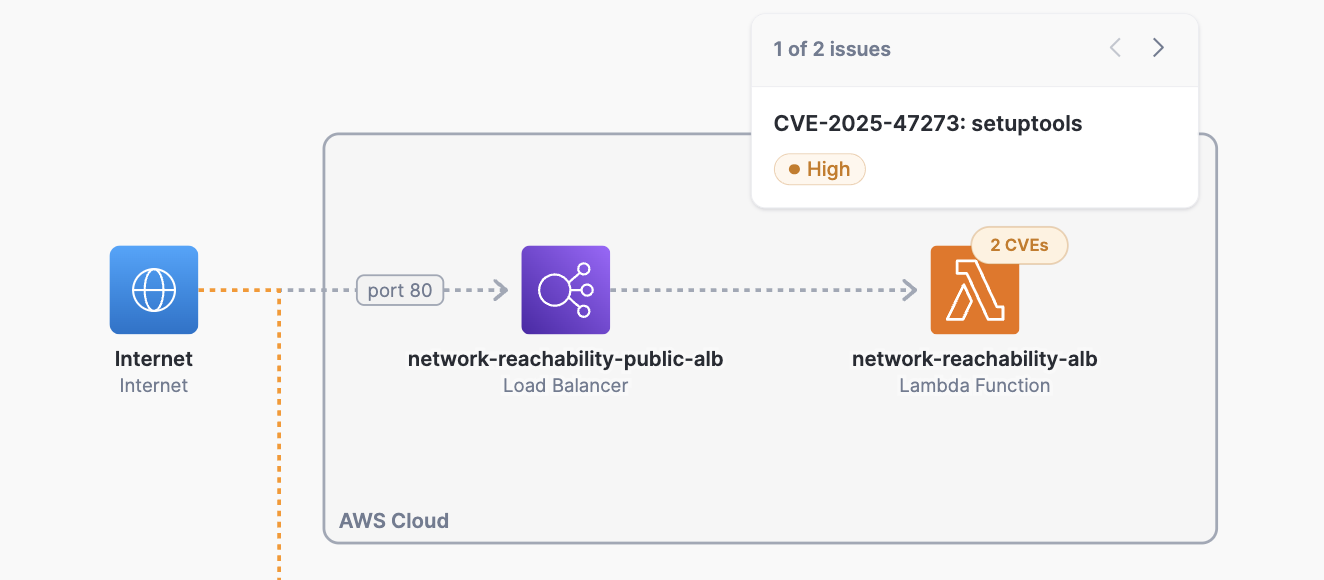
- デプロイ種別をまたいで露出を把握する: 1 つのイメージが Kubernetes クラスター、ECS サービス、複数の Lambda 関数にデプロイされている場合があり、それぞれ露出状況が異なります。Aikido は各デプロイの到達可能性を個別に表示します。
- コンテキスト付きで CVE を確認する: 図中の任意のコンポーネントのバッジをクリックすると、そのワークロードに影響する CVE を、デプロイ先や露出状況の文脈で確認できます。
どこで見つけるか
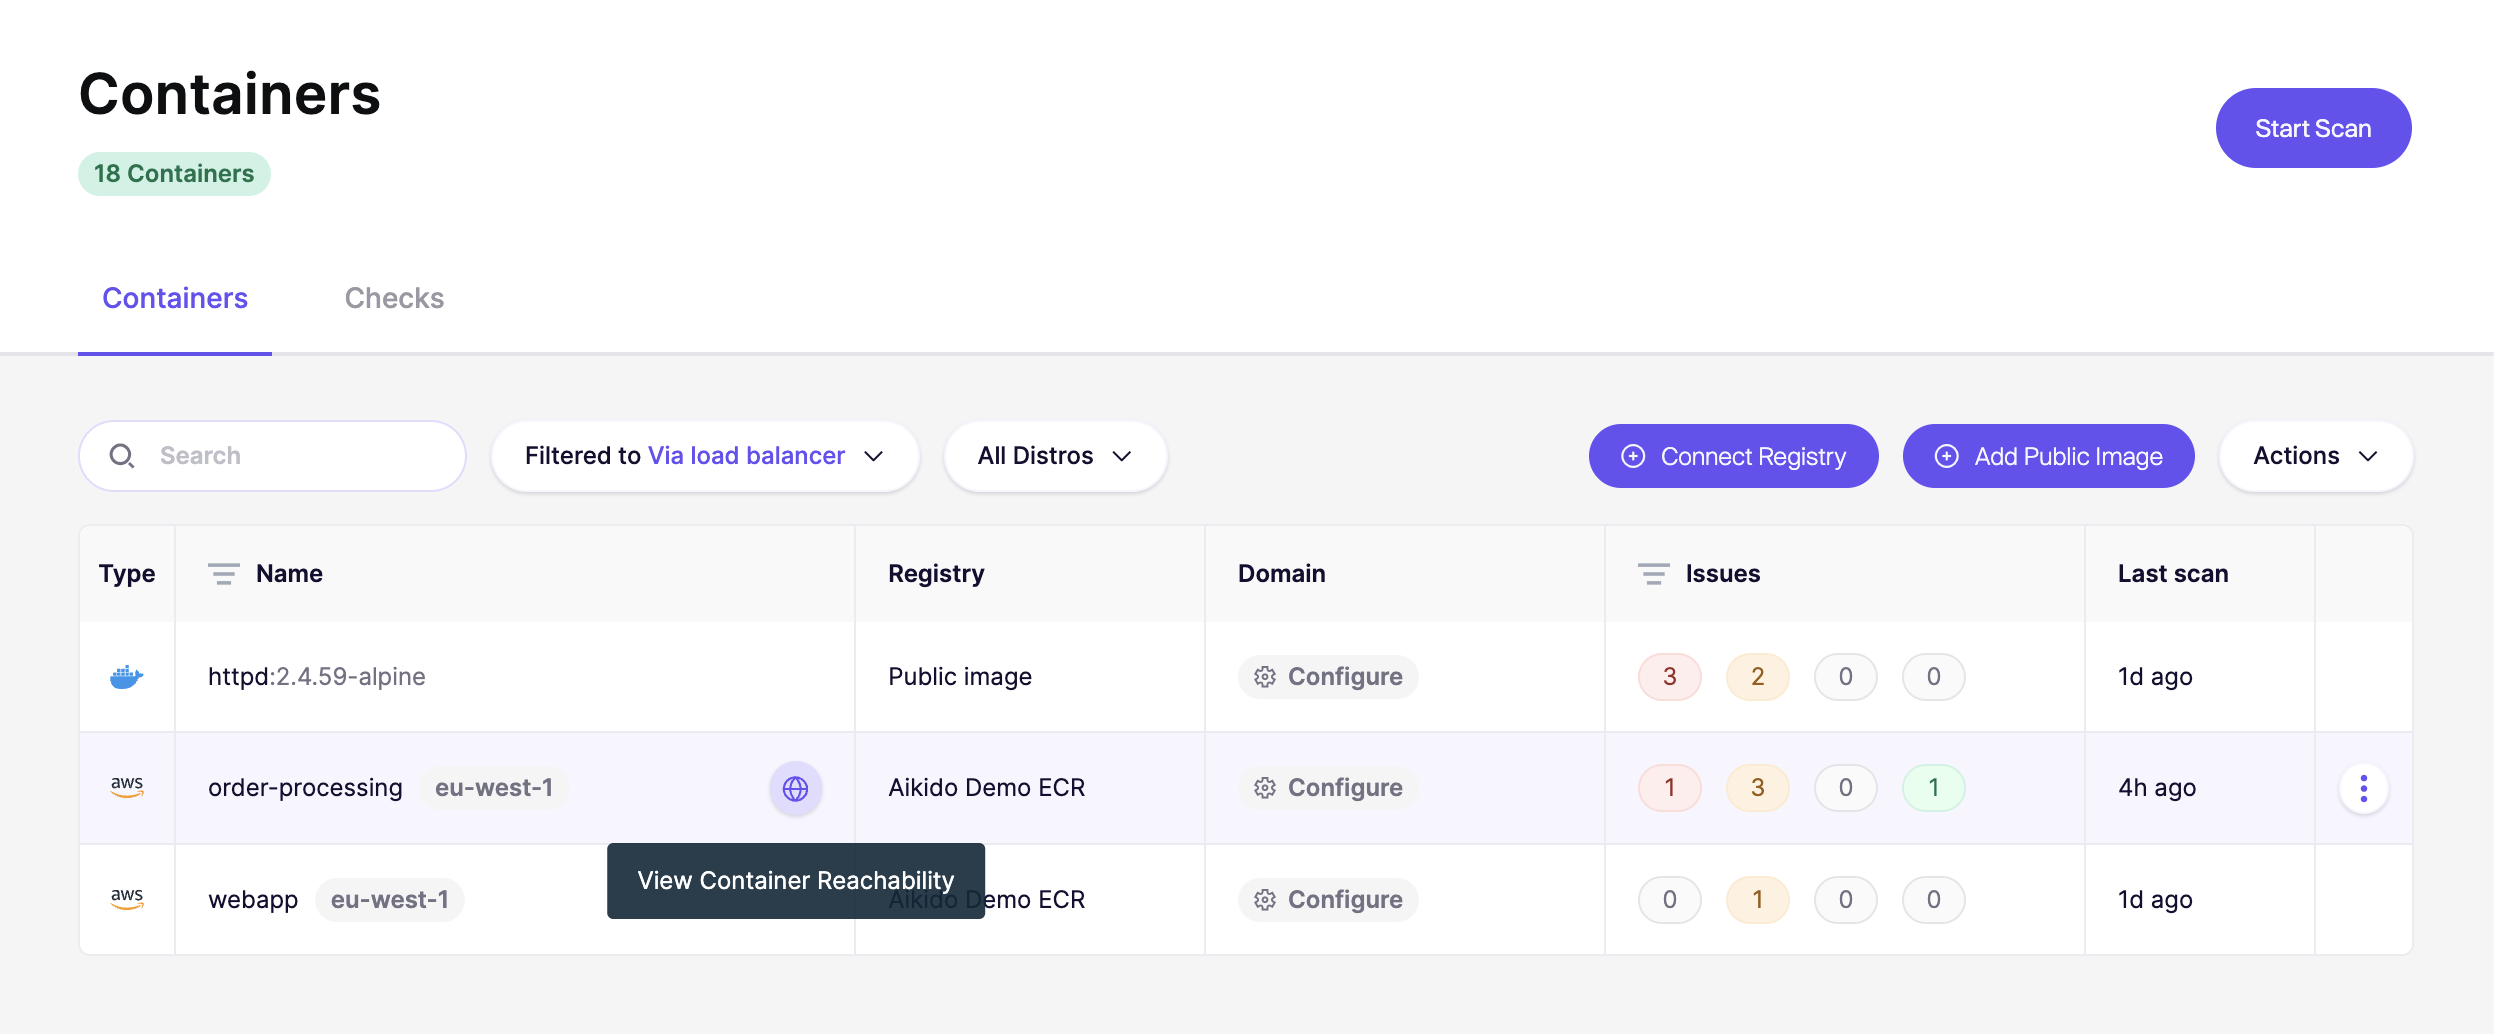
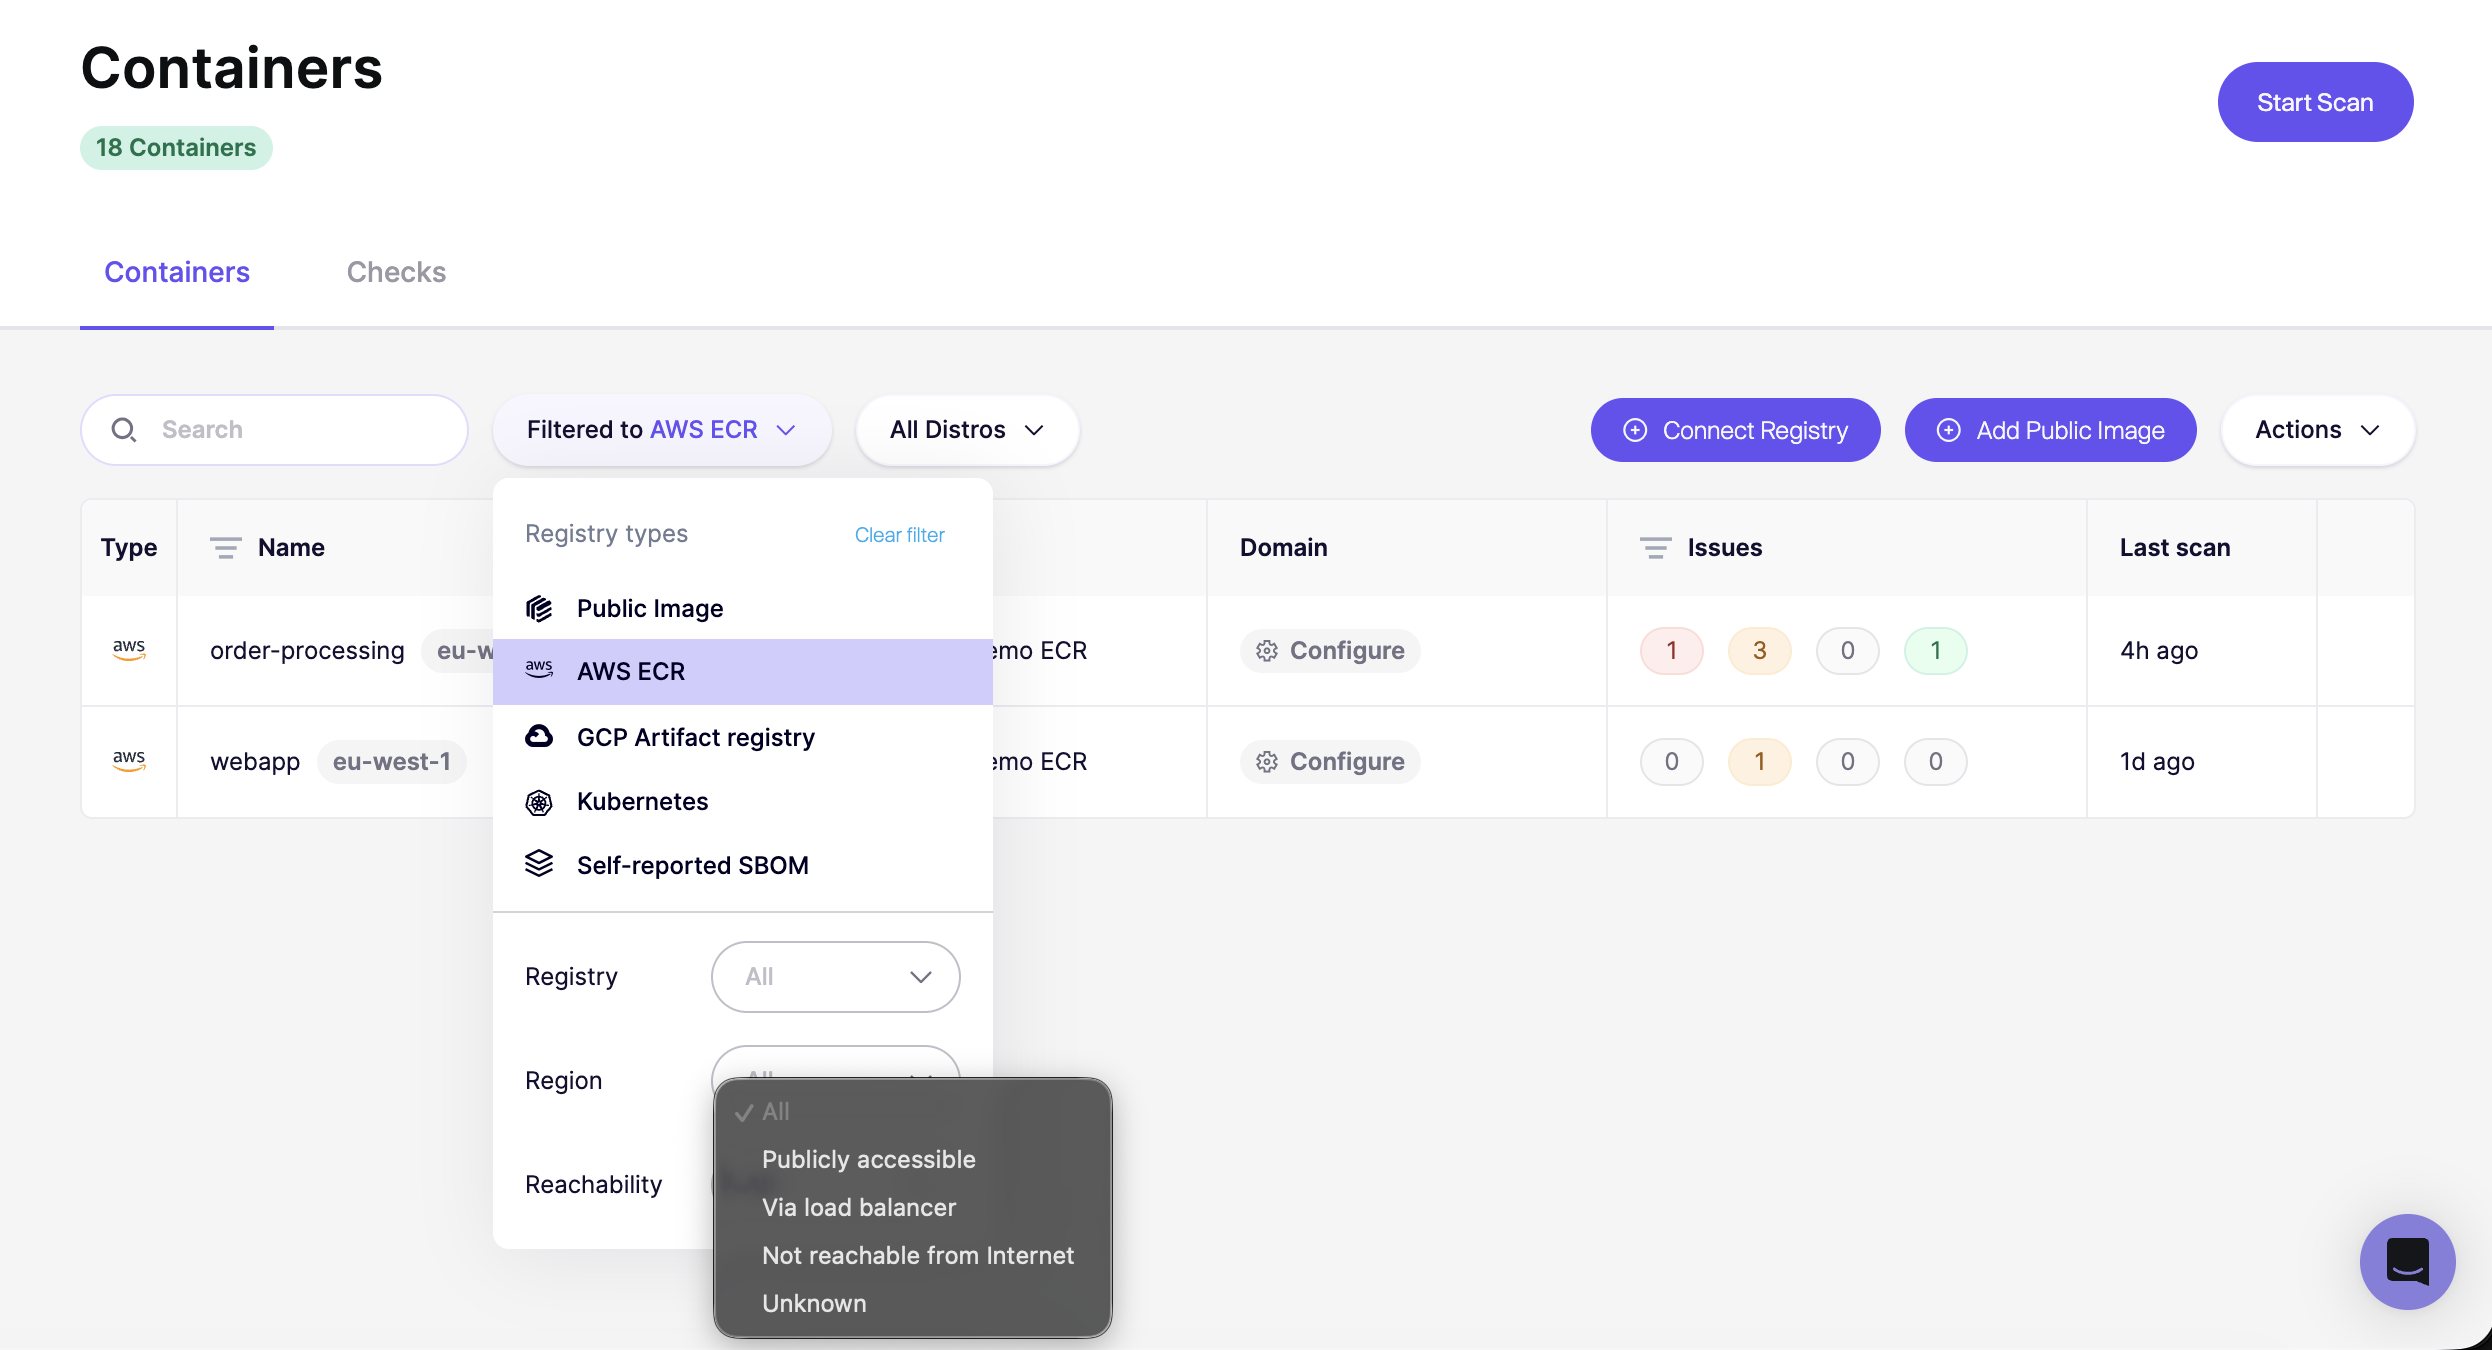
次の場所で コンテナ、各コンテナに到達可能性アイコンが表示されます。コンテナにカーソルを合わせて、次を選択します 「コンテナ到達可能性を表示」 すると、図が開きます。
到達可能性ビューを開くと、コンテナへのネットワーク経路を示すインタラクティブな図が表示されます。できることは次のとおりです:
- CVE バッジをクリックすると 任意のコンポーネントに対する脆弱性を確認できます。そこから、フィード内の該当する検出結果へ直接移動できます。
- 接続されたリソースを表示: Aikido は、そのワークロードが何にアクセスできるかも表示します。たとえば、RDS データベースに接続された VM やコンテナでは、その関係がポート情報を含めて表示されます。
- デプロイのメタデータを確認: 任意のデプロイ(Lambda 関数、ECS サービス、Kubernetes ワークロード)をクリックすると、そのメタデータと設定の詳細を確認できます。
- 複数のデプロイを閲覧: 同じイメージが複数箇所にデプロイされている場合、各デプロイは個別のエントリとして表示されます。たとえば、3 つの Lambda 関数で実行されているイメージは 3 つの経路として表示され、それぞれに独自の到達可能性ステータスがあります。インターネット公開されているものもあれば、そうでないものもあります。
2026 年 3 月 30 日までに AWS アカウントを接続しましたか? CloudFormation スタックを更新する必要があるかもしれません。参照 AWS CloudFormationスタックを更新する.