
"修正なし" の意味
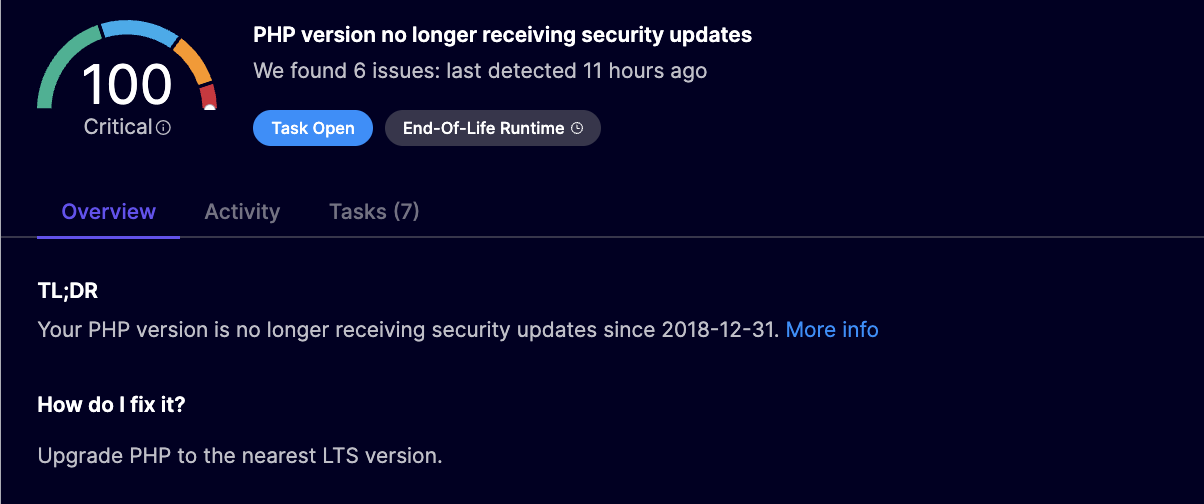
パッケージに利用可能な修正版がない場合、Aikido は関連する脆弱性を自動的に抑制または折りたたむことがあります。特に、それらがサポート終了(EOL)のベースイメージから来ている場合です。修正不可能な問題を何十件、何百件と表示する代わりに、私たちは実行可能なアラートを1つお届けします:ベースイメージをアップグレードしてください。
「修正版なし」とはどういう意味ですか?
いくつかの脆弱性(CVE)は「修正版なし」と表示されます。これは通常、次のことを意味します。
- パッケージの保守者がサポートを終了したため、パッチはリリースされていません。
- OS のバージョンが EOL なので、上流のセキュリティチームはもはや修正を提供していません。
- 影響を受けるパッケージの修正版が存在しません。
これは、コンテナのベースイメージで使われる古い Linux ディストリビューションでよく見られます。たとえば:
- Ubuntu 14.04 / 16.04
- Debian Jessie / Stretch
- Alpine 3.10 以前
Aikido はなぜこれらの CVE を無視するのですか?
私たちは 完全に 無視しているわけではありません。代わりに、実際に修正可能なより上位の問題にまとめます:
修正できない数百件の重大な CVE でダッシュボードを埋め尽くす代わりに、Aikido は本当の解決策、つまり EOL のベースイメージを置き換えることを示します。
例
Debian
Debian セキュリティチームは、サポート終了版の問題にしばしば次のようなラベルを付けます 「not covered」 または 「no DSA」。サポートされているリリースでは、リスクが低いか影響が限定的な場合に 「no-dsa」 (つまり、アドバイザリは出さない)とすることがあります。これは実質的に、セキュリティ更新経由でパッチは配布されず、ディストリビューションは通常のポイントリリースまたは上流のみの修正に依存することを意味します。
Alpine
Alpine の SecDB アドバイザリデータベースでは、バックポートが作成されない古いブランチに対して修正版なしと表示されることがあります。対処法は、サポートされているブランチへ移行することです。
保守されていないライブラリ
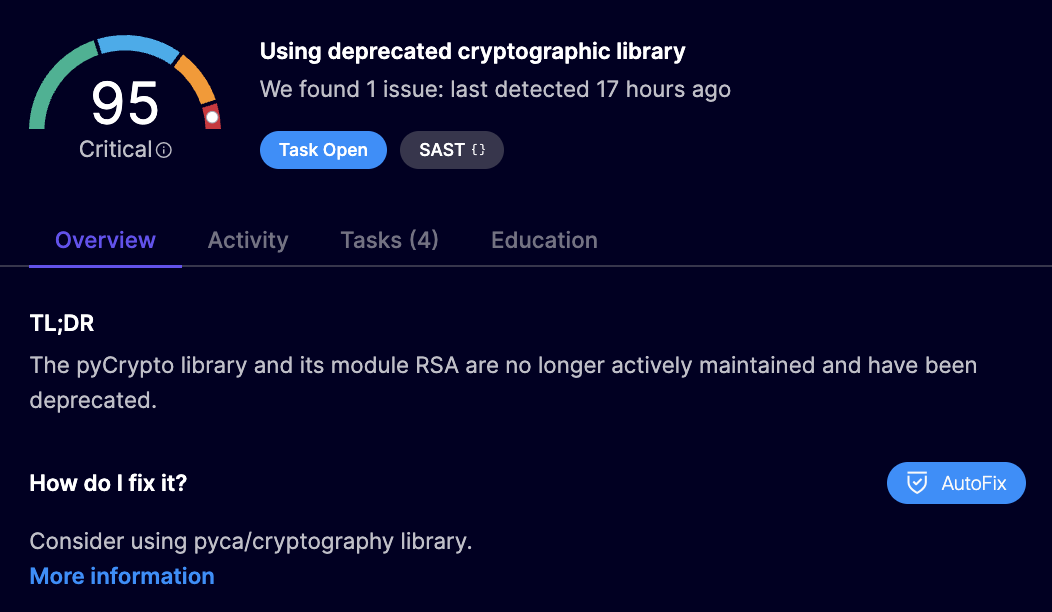
放棄された、または保守されていないライブラリを使うプロジェクトは、修正版なしとして表示されることがあります。これは、保守者がもはや修正を提供していないためです。最終的には、そのライブラリを保守されている代替品に置き換える必要があります。Aikido は問題分析の中でそれを推奨する場合があります(たとえば、旧式の pycrypto と pyca/cryptography).
このアプローチの利点
✅ 優先順位が明確になる:解決策のない脆弱性のトリアージに時間を費やさずに済みます。
✅ ノイズが減る:修正不可能な問題を圧縮することで、Aikido はあなたが できる 修正すべきものに集中できるようにします。
✅ 本当に必要な修正:私たちは唯一現実的な解決策、つまりコンテナのベースイメージをサポートされているバージョンにアップグレードすることを強調します。
でも、それって危険では?
いいえ。その理由は次のとおりです:
私たちは のみ 次の条件で CVE を抑制します:
- 上流側で、修正が今後一切リリースされないことが確認されている。
- その問題が文脈上関係ない(例:コンテナ内では悪用できない)。
- Aikido が、より実行可能なアラート(例:EOL イメージ)にシグナルを置き換えられる。
私たちは 決して 次のような脆弱性を抑制しません:
- パッチまたは修正版が利用可能である
- あなたの環境で悪用可能であることが分かっている
- 進行中の脅威に対して直ちに対応が必要である
何をすべきですか?
🔍 以下を確認してください:
- 「End-of-Life container」の警告、またはベースイメージのアップグレード推奨
- ベースイメージを、より新しくサポートされているバージョンに更新してください。そうすれば、修正不可能な CVE の大半が一度に自動的に削除されます。
高度なオプション(Enterprise)
古いソフトウェアを使い続ける必要がある場合、Aikido は次のものを提供します: